#1

 badkeys/debianopenssl
데비안 OpenSSL 버그(CVE-2008-0166)에 취약한 개인 키
 3xpl01tc0d3r/processinjection
이 프로그램은 다양한 프로세스 인젝션 기술을 시연하기 위해 설계되었습니다.
 luftwaffe66/gobfuscator
AES-256 문자열 암호화와 런타임 복호화, 식별자 이름 변경, 주석 제거를 통해 Go 소스 코드를 난독화하여 런타임 동작은 유지하면서 리버스 엔지니어링을 방해합니다.
 yucaerin/cve-2024-55555
Laravel Crypto Killer Mass Scanner (CVE-2024-55555)
 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.
 cspanias/rconfig_rce
rConfig용 통합 PoC: SQL 인젝션 (CVE-2020-10220) & 명령어 인젝션 (CVE-2020-10879)
 demining/digital-signature-forgery-attack
CVE-2025-29774 취약점과 SIGHASH_SINGLE 버그가 가짜 RawTX로 다중 서명 지갑 운영 방식을 위협하는 방법
 sic4rio/grafana-decryptor-for-cve-2021-43798
Grafana DataSource 비밀번호를 CVE-2021-43798 디렉터리 트래버설을 악용하여 구성 파일을 검색하고 암호화 키를 도출함으로써 복호화합니다.
 cbeuw/cloak
권위주의 국가의 적들에 의한 탐지를 회피하기 위한 검열 우회 도구
 kalidas-7/cve-2019-9053
CMS Made Simple <= 2.2.9에 대한 인증되지 않은 시간 기반 블라인드 SQL 인젝션 익스플로잇. 관리자 자격 증명을 추출하고 선택적으로 워드리스트를 사용하여 비밀번호 해시를 크랙합니다.
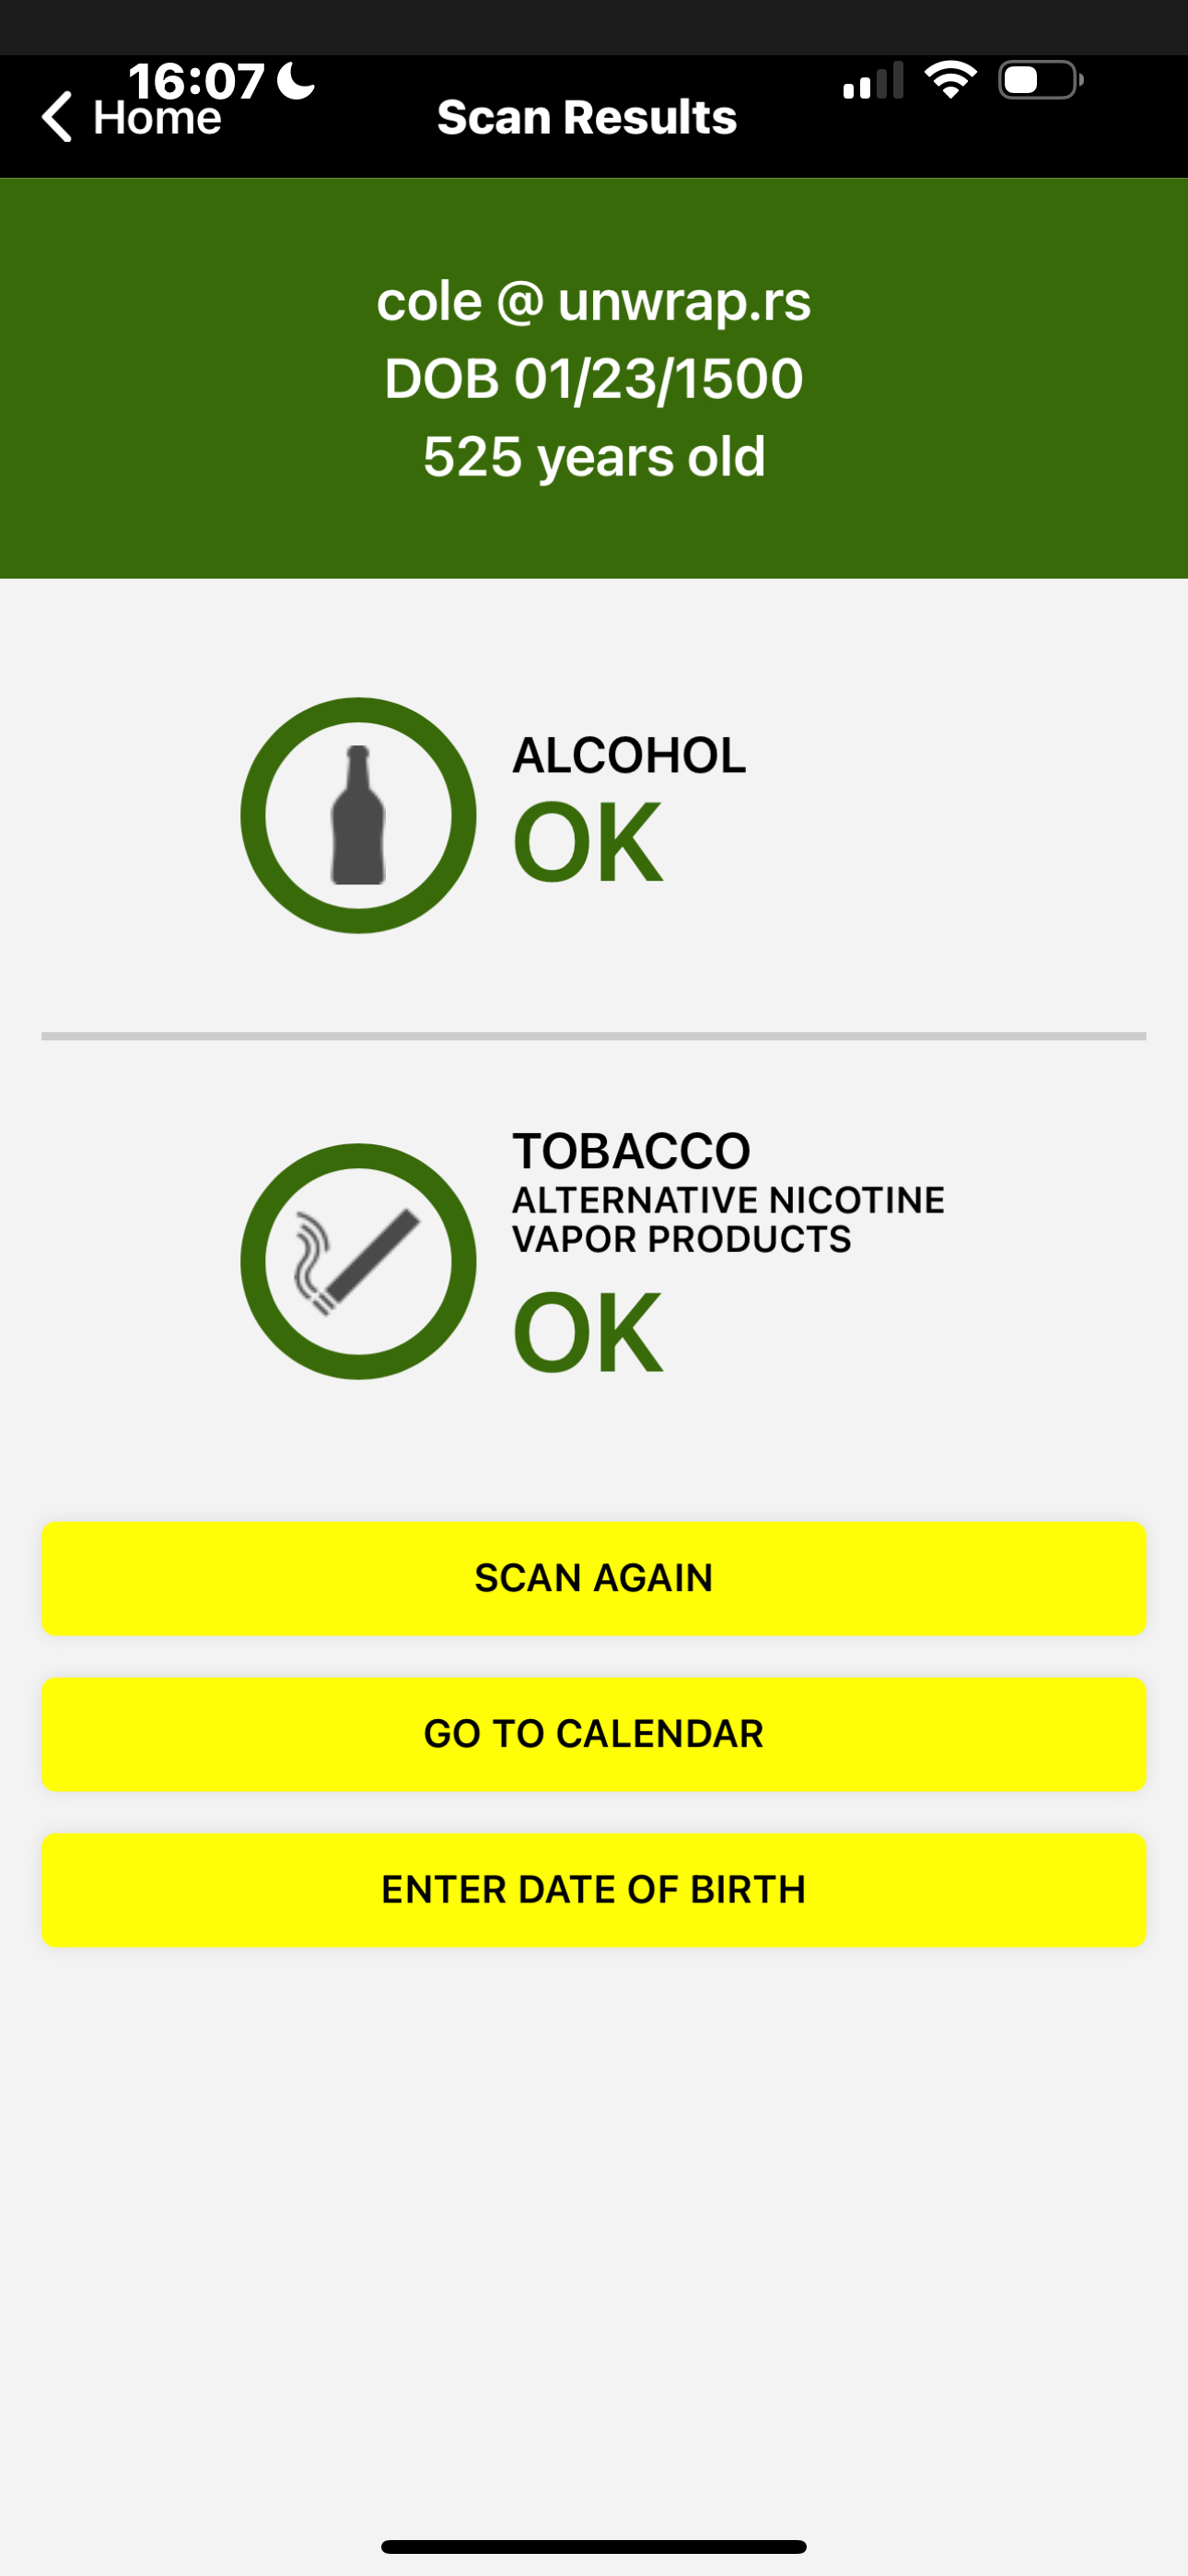 coleleavitt/aamva-pdf417-vulnerability-research
AAMVA 준수 ID 시스템에서의 체계적인 PDF417 검증 취약점에 대한 연구 (CVE-2025-31336, CVE-2025-31337, scr1841160)
 incommatose/cve-2023-6063-poc
CVE-2023-6063에 대한 개념 증명, WP Fastest Cache ≤1.2.2의 시간 기반 블라인드 SQL 인젝션 취약점.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - 인증되지 않은 SQL 인젝션. Poc.
 eternityforest/lazymesh
인터넷을 통한 글로벌 라우팅이 가능한 IoT/햄 무선 메시 네트워크의 개념 증명
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 arsalanraja987/java-insecure-random-cve-2021-27568
CVE-2021-27568 데모: 토큰 생성의 안전하지 않은 난수성