
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Services와 통합하기 위한 Java SDK로, S3, DynamoDB, EC2 등에 대한 안전한 API 액세스를 제공하며, 내장된 인증, 암호화 및 IAM 지원이 포함되어 있습니다.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API 라이브러리는 Java 웹 애플리케이션을 위한 보안 제어 기능을 제공하며, 인증, 접근 제어, 입력 검증, 암호화 및 인코딩을 포함하여 취약점 위험을 줄입니다.
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
IMAP, SMTP, POP3 및 JMAP을 지원하며 Docker 배포, 분산 아키텍처, CLI 관리를 갖춘 모듈식 Java 메일 서버로, 안전한 기업 이메일 인프라를 제공합니다.
 shoucheng3/apache__activemq_cve-2020-11998_5-15-12
CVE-2020-11998을 대상으로 하는 익스플로잇으로, Apache ActiveMQ 5.15.12에서 취약한 메시지 브로커에 조작된 메시지를 전송하여 원격 코드 실행을 가능하게 합니다.
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Spring Security용 OAuth 및 OAuth2 지원 라이브러리로, 표준 Spring 프로그래밍 모델을 사용하여 소비자 및 공급자 구현을 위한 안전한 API 인증 및 권한 부여를 가능하게 합니다.
 thomasarmel/rollback_car_attack_proverif
차량 키폡의 롤백 공격에 대한 ProVerif 개념 증명 (CVE-2022-37418, CVE-2022-36945 및 CVE-2022-37305)
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
보안 구성, 출처 추적 및 확장 가능한 플러그인 아키텍처를 갖춘 자동화된 데이터 흐름 처리 및 배포 시스템으로, 사이버 보안, 관찰 가능성 및 이벤트 스트림 파이프라인에 사용됩니다.
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5410_2-1-8-release
분산 시스템을 위한 중앙화된 구성 서버로, HTTP API, Git 기반 스토리지, 속성 암호화/복호화, Vault, JDBC, 로컬 파일시스템과의 통합을 제공합니다.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
엔터프라이즈 보안 API 라이브러리로, Java 웹 애플리케이션에 인증, 접근 제어, 입력 검증, 출력 인코딩 및 암호화 작업 등의 보안 통제 기능을 제공하여 애플리케이션 위험을 줄입니다.
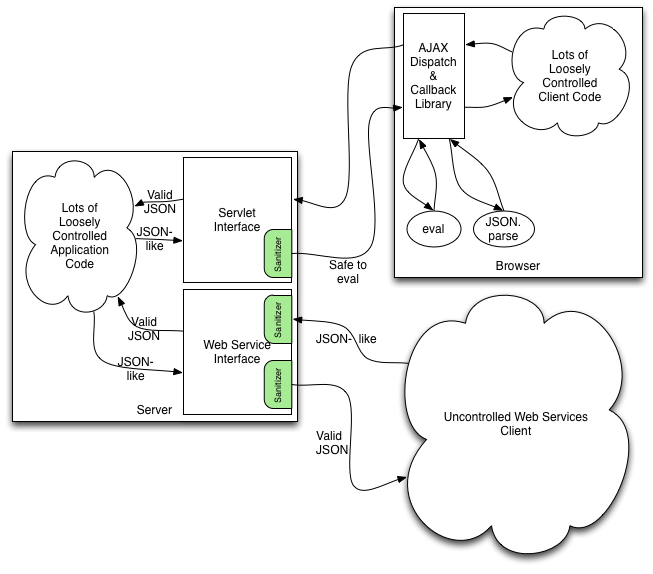 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
잘못된 형식의 JSON 유사 콘텐츠를 표준을 준수하는 안전한 JSON으로 변환하여 코드 주입을 방지하고 HTML/XML 컨텍스트에 포함할 수 있도록 하는 Java 라이브러리입니다.
 shoucheng3/apache__rocketmq_cve-2023-37582_4-9-6
CVE-2023-37582를 대상으로 하는 익스플로잇으로, 저지연, 고처리량, 트랜잭션 메시징, 인증 및 암호화를 지원하는 분산 메시징 플랫폼인 Apache RocketMQ를 겨냥합니다.
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Java 보안 라이브러리로, 컨텍스트 기반 인코더와 새니타이저를 제공하여 독점 코드에서 XSS, 경로 탐색, 명령 주입과 같은 취약점을 자동으로 해결합니다.
 shoucheng3/apache__rocketmq_cve-2019-17572_4-6-0
인증 및 암호화 기능을 갖춘 분산 메시징 플랫폼을 대상으로 하는 Apache RocketMQ CVE-2019-17572용 익스플로잇입니다.
 shoucheng3/apache__shiro_cve-2023-34478_1-11-0
모바일에서 엔터프라이즈까지 모든 애플리케이션을 보호하기 위해 인증, 권한 부여, 암호화 및 세션 관리 API를 제공하는 Java 보안 프레임워크입니다.
 commando-x/vuln-bank-mobile
의도적으로 취약하게 설계된 모바일 뱅킹 애플리케이션으로, 모바일 보안 테스트 연습을 위해 제작되었습니다. 실제 애플리케이션에서 발견되는 일반적인 취약점을 포함하고 있어, 보안 전문가, 개발자, 그리고 애호가들이 모바일 침투 테스트를 배우기에 이상적인 플랫폼입니다..
 demonslay335/cryptotester
랜섬웨어 분석에 초점을 맞춘 암호화 실험 유틸리티입니다.
 shinigami-777/poc_cve-2025-54887
CVE-2025-54887에 대한 개념 증명
 z-bool/venom-jwt
JWT 침투 테스트를 위해 개발된 취약점 검증/키 크래킹 도구로, CVE-2015-9235/빈 키/서명 미검증 공격/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042에 대한 결과를 생성하여 FUZZ에 사용할 수 있으며, 사전/문자…








