
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 a-d-team/grafanaexp
Grafana의 인가되지 않은 임의 파일 읽기 취약점(CVE-2021-43798)을 위한 익스플로잇 도구로, 플러그인을 폭파(추출)하고 secret_key를 추출하며 data_source 정보를 자동으로 복호화합니다.
 lukawynants/onderzoek_cve-2024-31497-poc
CVE-2024-31497에 대한 개념 증명 익스플로잇으로, 보안 테스트 및 검증 목적의 특정 취약점을 시연합니다.
 c4cnm/exploit_cve-2021-24762
이 저장소는 CVE-2021-24762에 대한 익스플로잇을 보여줍니다. 기본 구성에서 관리자 비밀번호를 추출하는 블라인드 SQLi 익스플로잇입니다.
 lepotekil/msfmania
Python AV 우회 도구
 demining/phoenix-rowhammer-attack-cve-2025-6202
피닉스 로우해머 공격: 치명적인 SK 하이닉스 DDR5 취약점(CVE-2025-6202)으로 인한 글로벌 블록체인 인프라에서 비트코인 지갑 개인 키 손상의 시스템적 위험
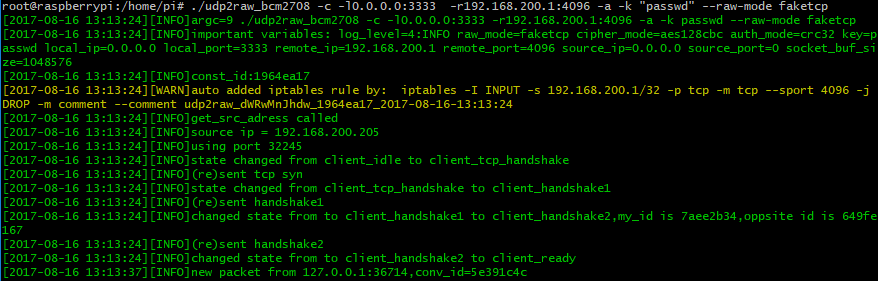 wangyu-/udp2raw
Raw Socket을 사용하여 UDP 트래픽을 암호화된 UDP/FakeTCP/ICMP 트래픽으로 변환하는 터널입니다. UDP 방화벽(또는 불안정한 UDP 환경)을 우회하는 데 도움을 줍니다.
 ffri/cve-2025-24204
CVE-2025-24204의 PoC 및 기술 세부 정보
 watchfulip/tp-link-decrypt
TP-Link 펌웨어 복호화
 notsosecure/blacklist3r
ASP.NET 애플리케이션에서 사전 게시된 머신 키를 감사하여 ViewState 역직렬화 취약점 및 안전하지 않은 폼 인증 쿠키 암호화를 탐지합니다.
 tyki6/myjwt
JSON Web Token(JWT)의 취약점을 크래킹하고 테스트하기 위한 CLI
 venomnis/cve-2020-5248
CVE-2020-5248용 개념 증명(PoC).
 maldev-academy/maldevacademyldr.2
다중 회피 기법을 적용한 RunPE 구현 (2)
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 애플리케이션에서의 부적절한 인증서 체인 검증
 ahegaopsyops/sslweakness
취약한 PRNG를 보여주는 예제 스크립트, CVE-2008-0166
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
 alessandroz/lazagne
브라우저, 이메일 클라이언트, 데이터베이스, 시스템 메커니즘 및 네트워크 서비스에서 저장된 비밀번호를 추출하여 보안 감사 및 사후 침투에 사용하는 크로스 플랫폼 자격 증명 복구 도구입니다.
 4d000/tenda-f3-v4
Tenda F3 V3/V4 라우터에서 CVE-2020-35391을 악용하여 구성, 플래시 및 syslog 파일을 무단 다운로드할 수 있는 Python 스크립트.
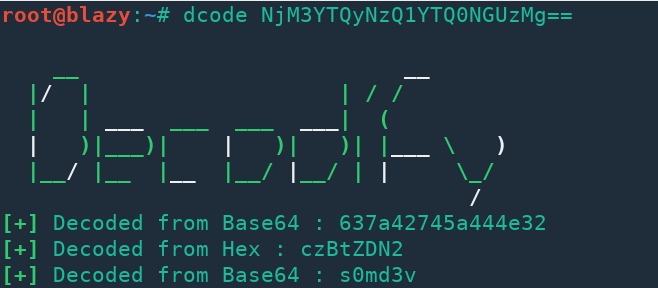 s0md3v/decodify
인코딩된 문자열을 감지하고 재귀적으로 디코딩합니다.








