
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 0xrlawrence/pribado
기밀 API 키 관리, 암호화된 볼트, 보안 채팅을 위한 제로 지식 프라이버시 플랫폼. Oasis Sapphire TEEs 기반.
 stealthcopter/deepce
Docker 열거, 권한 상승 및 컨테이너 탈출 (DEEPCE)
 tweathers-sec/doppelganger_assistant
카드 계산기 및 Doppelgänger Community, Pro, Stealth, MFAS가 지원하는 모든 카드 유형을 작성 및/또는 시뮬레이션하기 위한 Proxmark3 플러그인
 bee-san/name-that-hash
CLI 또는 웹 앱을 통해 300개 이상의 해시 유형을 즉시 식별합니다. 인기 있는 해시를 우선시하고, 요약을 제공하며, HashCat 및 John the Ripper와 통합하여 비밀번호 크래킹 워크플로를 지원합니다.
 jedisct1/cve-2025-65945-poc
CVE-2025-65945에 대한 PoC (node-jws의 암호화 서명의 부적절한 검증)
 almounah/silph
스텔스 인메모리 로컬 패스워드 하베스터(SILPH) 도구: 간접 syscall을 통한 LSA, SAM 및 DCC2 덤프
 abdelrahman0sayed/cve-2025-24071
이것은 CVE-2025-24071에 대한 Python PoC 스크립트입니다. 이 취약점은 Windows 파일 탐색기에서 발생하며, NTLM 노출과 같은 민감한 정보에 대한 무단 접근을 허용합니다.
 polllogamer/sha-256-backdoor-discovery-engine
암호화 분석과 패턴 인식을 통해 SHA-256 해시의 잠재적 백도어를 탐지합니다. 악성코드 분석 및 보안 연구를 위해 설계되었습니다.
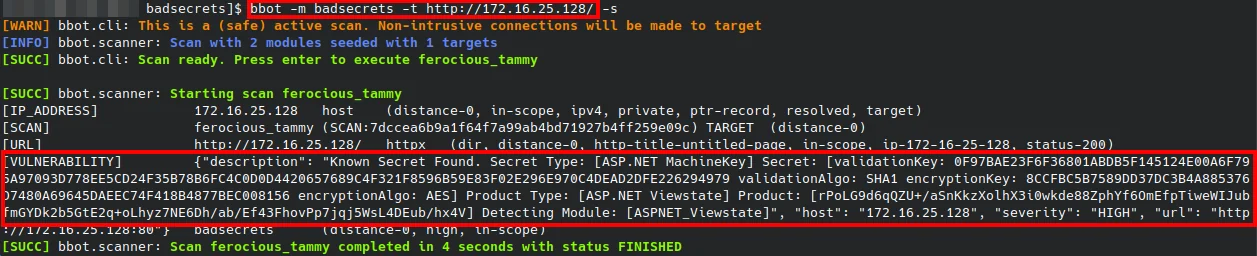 irsdl/crapsecrets
다양한 웹 프레임워크에서 알려진 시크릿을 탐지하는 라이브러리
 zakyhermawan/simple-sweet32
생일 역설에 기반한 암호화 공격의 간소화된 버전: Sweet32 (CVE-2016-2183)
 zilbonn/owasp-wstg-rag
ChromaDB 및 Claude Code용 MCP를 이용한 OWASP Web Security Testing Guide RAG 시스템
 besser82/libxcrypt
descrypt, md5crypt, bcrypt 등을 위한 확장 crypt 라이브러리
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 인터랙티브 쉘 (HTTP 하이재킹 + POST + AES-256-CBC/BASE64)
 mafiosohack/offensive-lab-2
침투 테스트 실습: 취약한 Ubuntu VM을 대상으로 합니다. ProFTPD 1.3.3c 백도어(CVE-2010-4221)를 악용하여 루트 권한을 획득하고 플래그를 캡처했습니다. Nmap 열거, Metasploit 페이로드 설정, 사용자 해시 크래킹(John the…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS 버전 0.2.0에는 /kal-api/auth/users API 엔드포인트에 잘못된 접근 제어(Incorrect Access Control) 취약점이 포함되어 있습니다. 백엔드의 불충분한 권한 검증과 과도한 데이터 노출로 인해 기본…
 x3rx3ssec/cve-2025-2011
CVE-2025-2011에 대한 익스플로잇
 shayhha/heartbleedattack
이것은 제가 Advenced Cyber Attacks 과정에서 작성한 Heratbleed 버그(CVE-2014-0160) 문서입니다.
 seecret.it/seecret.it
Seecret.it은 암호화된 일회용 링크를 통해 민감한 정보를 안전하게 공유하는 서비스입니다. 비밀번호, 문서 또는 기밀 메시지를 노출하지 않고 전송하는 데 이상적입니다. 간단하고 빠르며 기밀성을 위해 설계되었습니다.








