
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 elkirrs/dumper
암호화된 데이터베이스 백업(PostgreSQL, MySQL, MongoDB)을 생성하기 위한 CLI 유틸리티로, 여러 저장소 백엔드(SFTP, S3, Azure), SSH 키, 사전/사후 백업 스크립팅을 지원합니다.
 ishaklaz/hash-eye
**HashEye**는 해시 유형을 즉시 감지하고 분석하는 강력한 Python CLI 도구입니다. 해시 형식, 보안 수준, 엔트로피 분석 및 패턴 탐지에 대한 자세한 정보를 제공합니다.
 mbennett-labs/crypto-scanner
코드베이스에서 양자 취약 암호를 스캔하는 CLI 도구
 simoesctt/cve-2025-1234-rsa-key-validation-bypass
인기 있는 RSA 구현의 결함으로 인해 공격자가 유효해 보이지만 실제로는 인수분해 가능한 모듈러스를 제공하여 키 검증을 우회할 수 있습니다 — 빠르게 인수분해할 수 있다면 말이죠.
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.
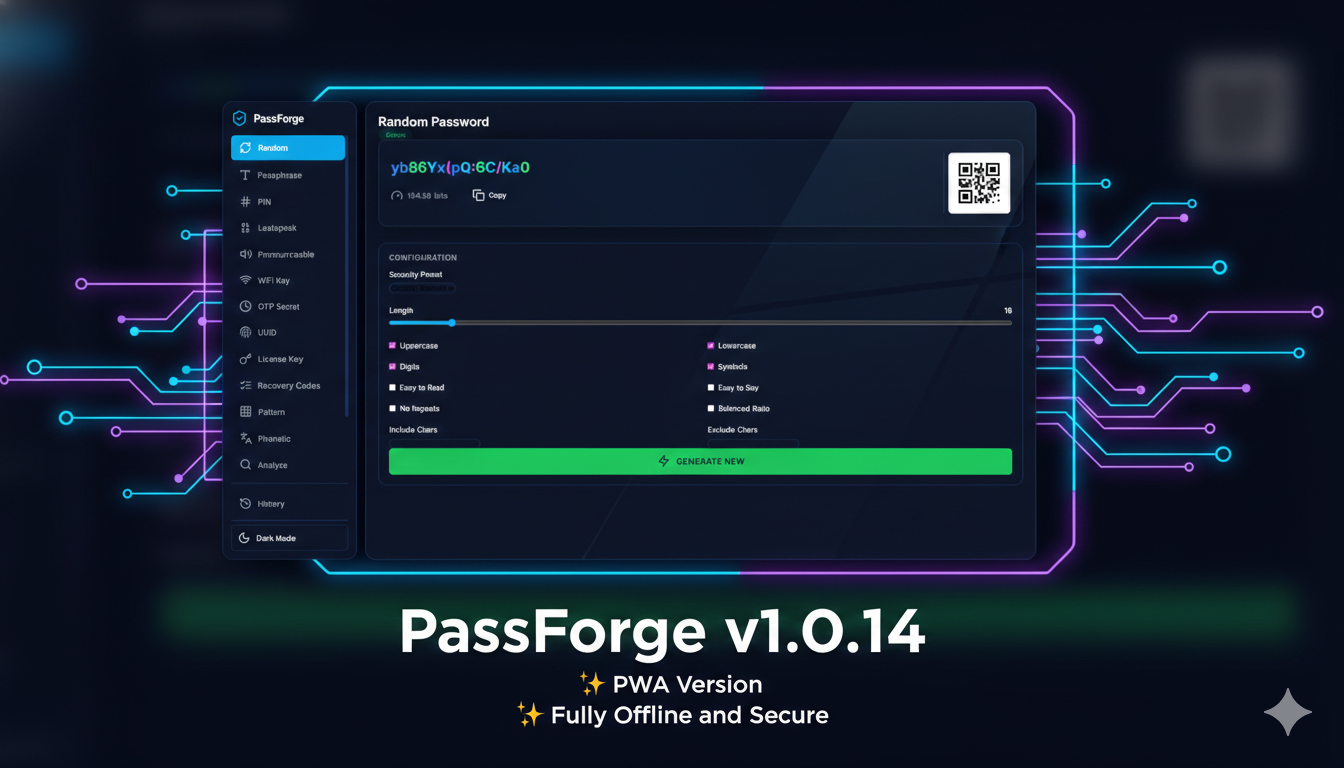 krishnakanthb13/password_generator
17가지 생성 모드, 엔트로피 투명성 및 포괄적인 사용자 지정 옵션을 갖춘 프로덕션 준비 완료, 암호학적으로 안전한 암호 생성기 CLI.
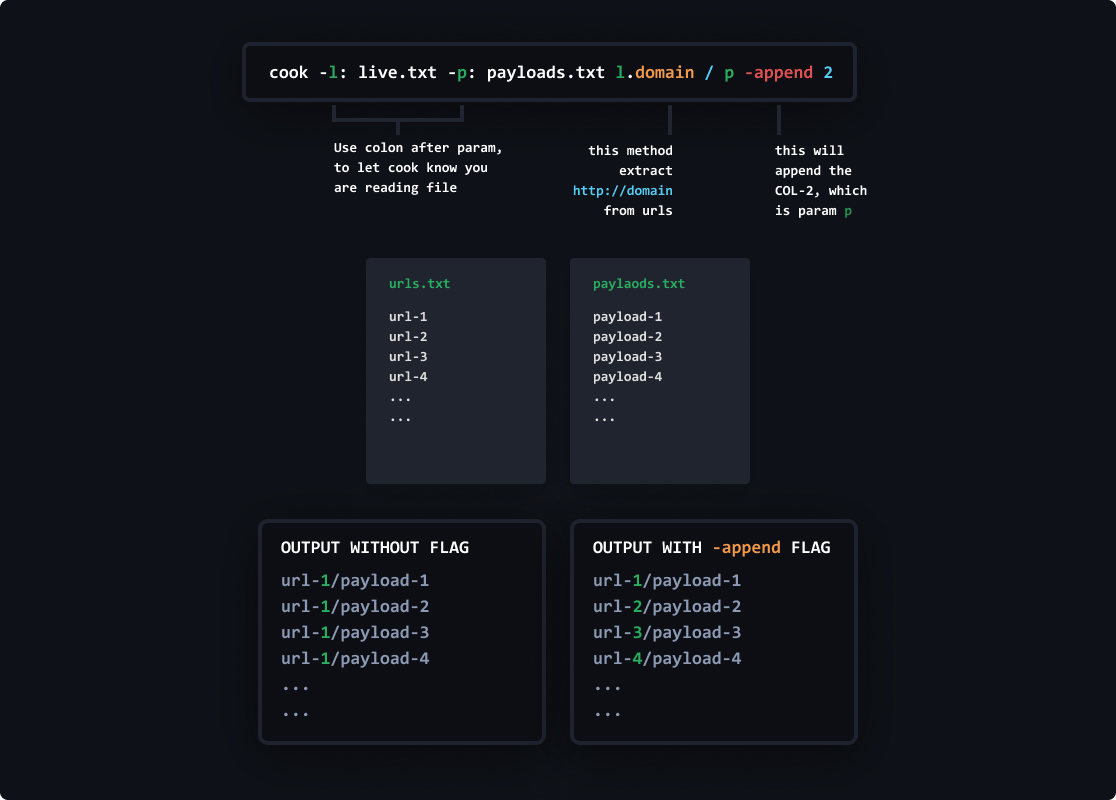 glitchedgitz/cook
워드리스트에 대한 당신의 기호를 충족시켜주는 워드리스트 프레임워크입니다. 보안 연구자, 버그 바운티 헌터 및 해커를 위한 도구입니다.
 sallocinavalcante/lab-smb-responder-cve-2024-21413
CVE 2024-214113(MONIKER LINK) 취약점에 대한 PenTest를 위해 만들어진 실험실.
 qarait/ephemera
제로 트러스트 SSH CA
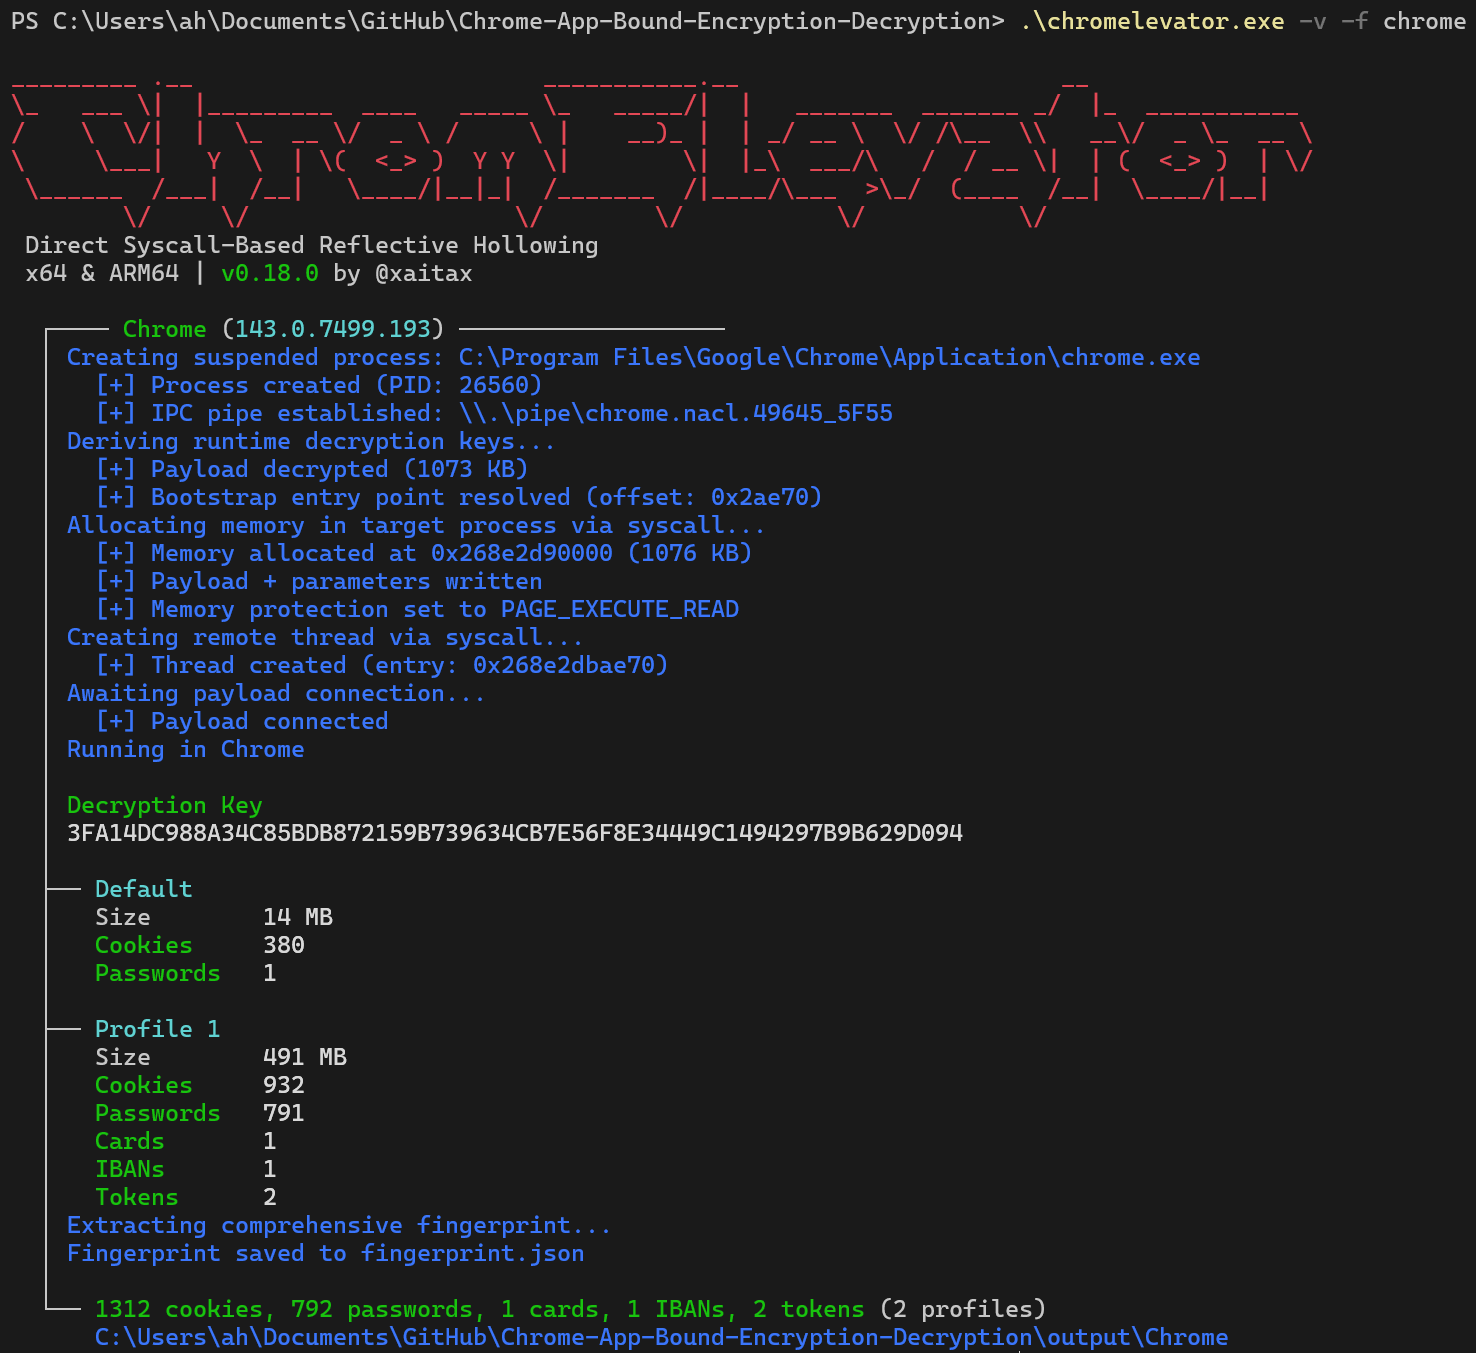 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 bilalbaraz/passgen
터미널에서 비밀번호 생성
 lilify-jp/squre
🛡️ Windows PE를 위한 오픈소스 바이너리 보호 툴킷. Nanomite, VM 보호, 안티 디버그 등.
 eddieoz/dual-ec-drbg
듀얼_EC_DRBG 암호학적 백도어(CVE-2014-8610)를 NIST P-256 상태 복구 공격, 역사적 맥락 및 완화 조치와 함께 시연하는 교육용 Jupyter 노트북입니다.
 demining/ramnesia-attack
Rowhammer 및 DRAM 인터포지션 공격을 통해 Bitcoin 인프라에서 ECDSA 키 복구를 가능하게 하는 하드웨어 취약점(CVE-2025-6202, CVE-2023-39910)에 대한 과학적 조사.
 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link 취약점)에 대한 기술 문서
 s1lkys/phantomfs
허용된 프로세스에만 페이로드를 제공하기 위해 Windows 프로젝션 파일 시스템 기능 사용
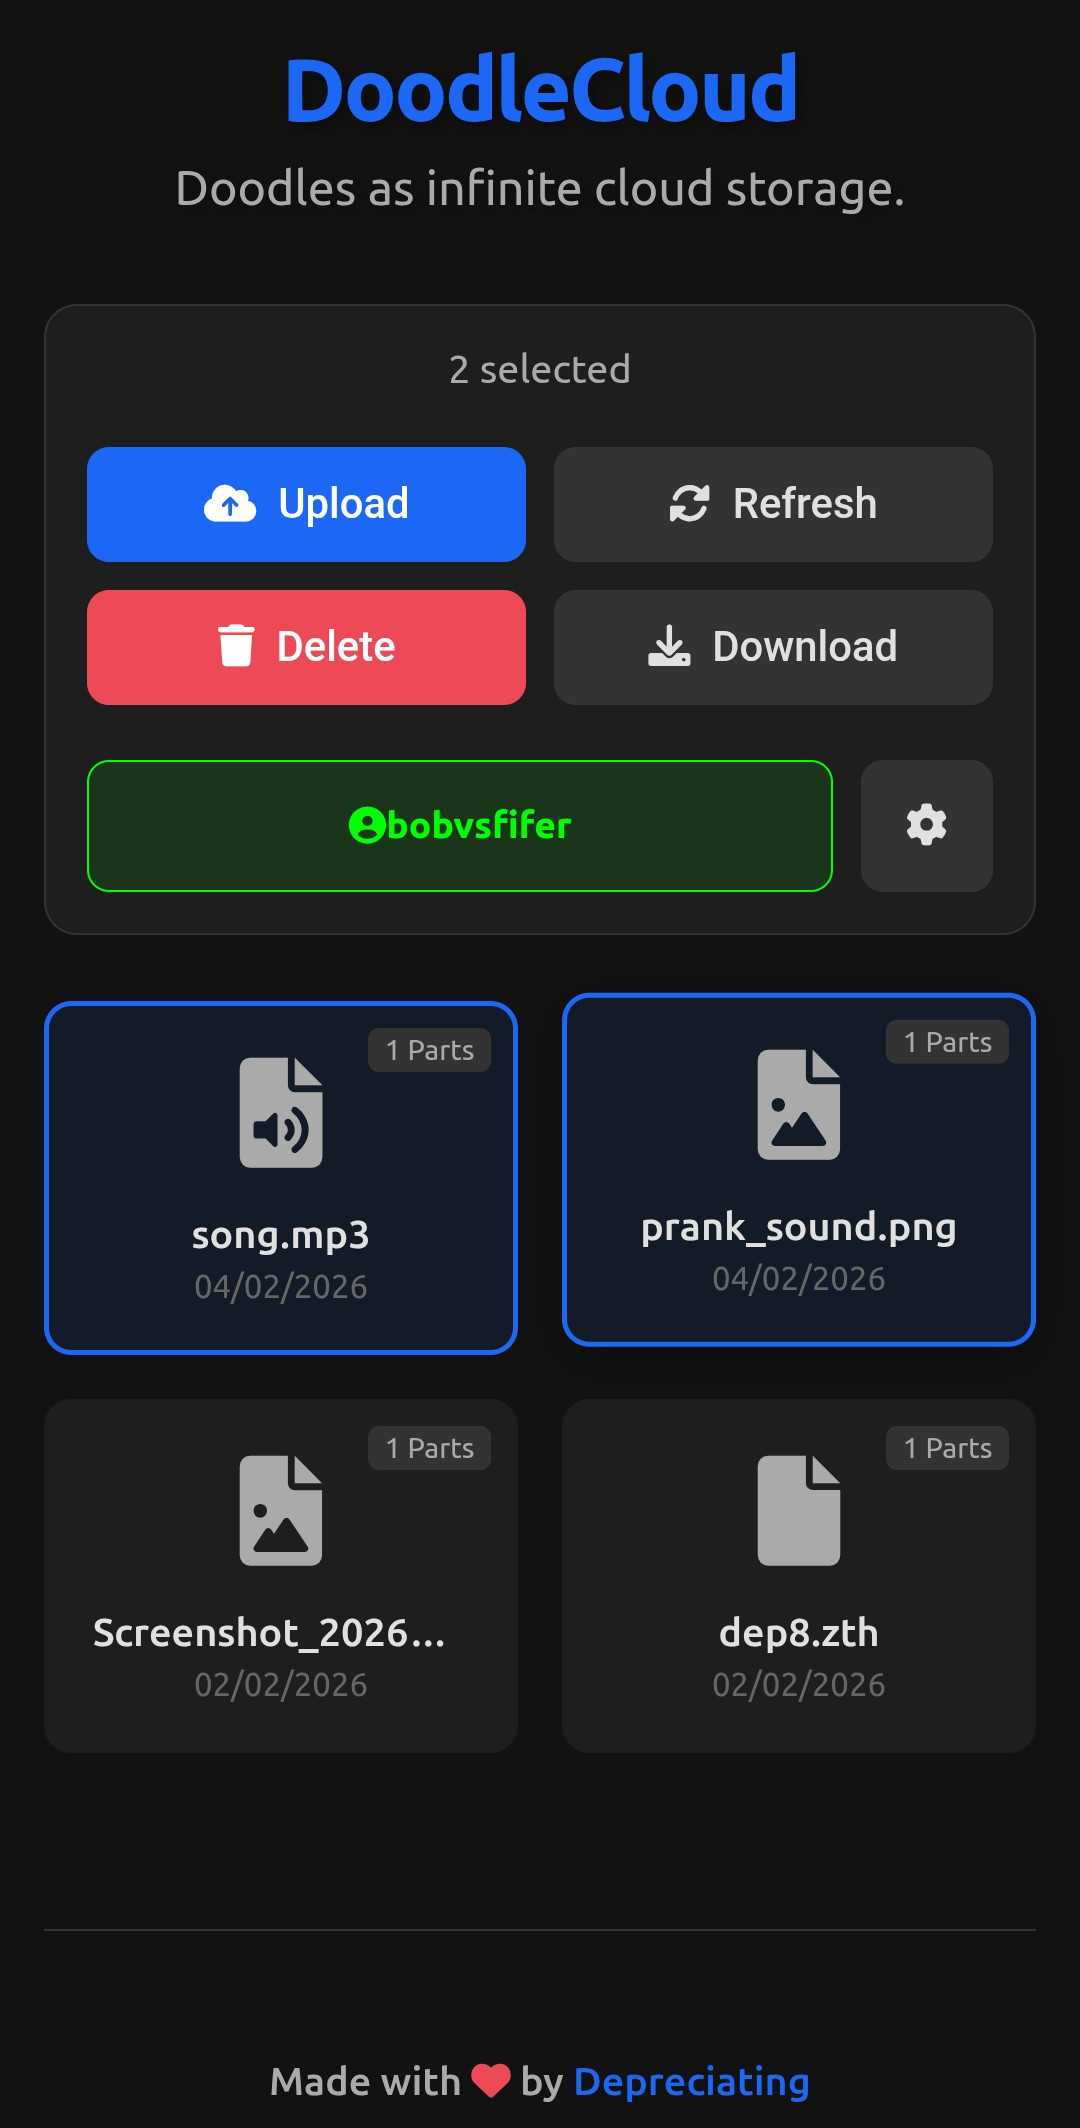 depreciating/doodlecloud
Instagram을 사용한 클라우드 스토리지.
 darkoperator/mimikatz-missing-manual
Windows ID, Kerberos 및 PKI 내부 구조에 대한 포괄적인 자율 학습 매뉴얼로, 자격 증명 덤프, 티켓 위조, 도메인 지속성, 그리고 레드팀과 블루팀을 위한 탐지 전략을 다룹니다.








