
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 pelock/total-commander-ftp-password-recovery-tool-python
Total Commander FTP 비밀번호 복구 도구 for Python을 사용하면 FTP 플러그인이 포함된 모든 Total Commander 버전의 FTP 계정 비밀번호 정보를 복호화할 수 있습니다.
 oscerd/camel-pqc-tls
Apache Camel을 사용한 포스트퀀텀 암호화(PQC) TLS 1.3 예제: JDK 21(BouncyCastle) 및 JDK 27(네이티브)에서 X25519MLKEM768 하이브리드 키 교환
 zf-tm/cve-2026-29000
CVE-2026-29000의 PoC
 oscerd/kroxylicious-pqc-filter
클라이언트 코드 변경이 전혀 필요 없이 Apache Kafka에 투명한 포스트퀀텀(ML-KEM + AES-256-GCM) 레코드 수준 암호화를 제공하는 Kroxylicious 필터 플러그인입니다.
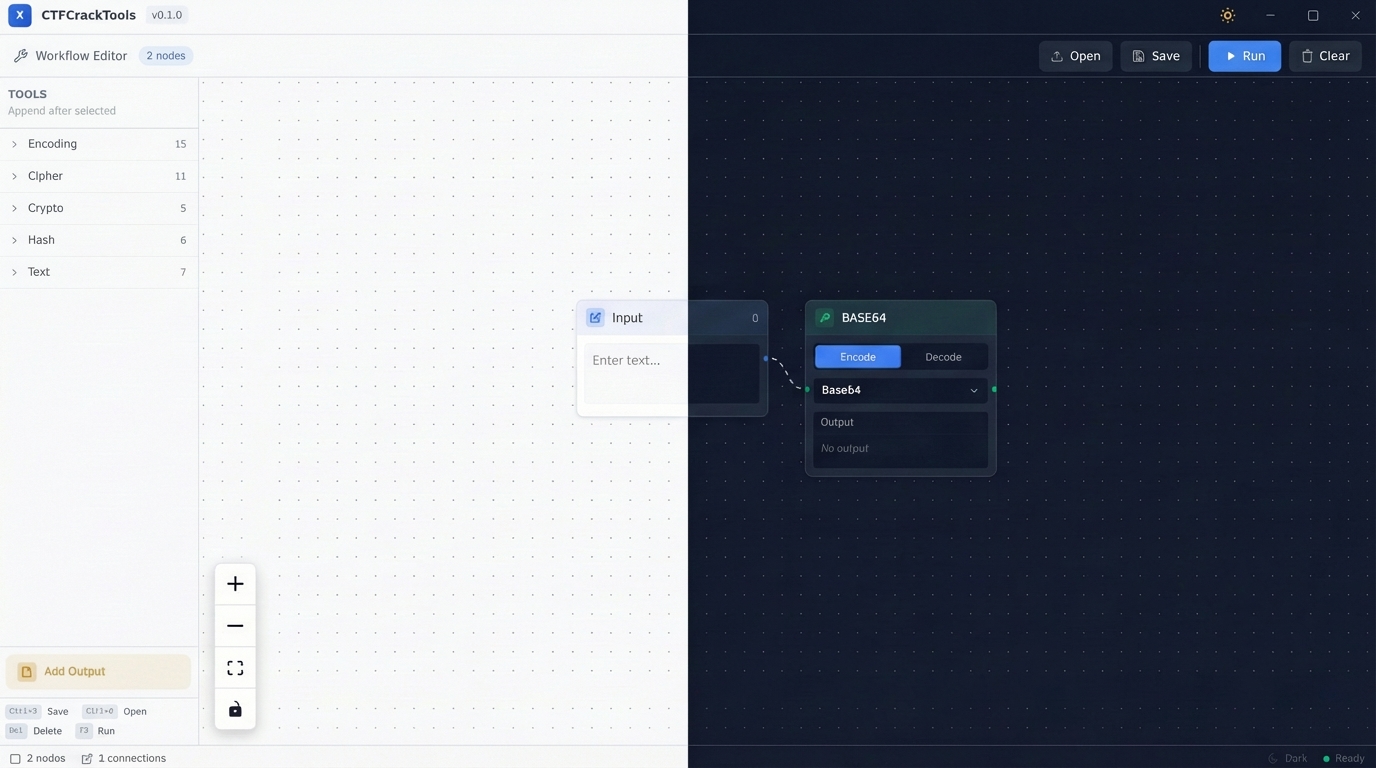 0chencc/ctfcracktools
Rust 및 Tauri로 구동되는 차세대 CTF 스위스 아미 나이프입니다. 시각적 노드 기반 워크플로우와 로컬 AI 인텔리전스를 통해 뛰어난 성능과 자동화를 제공합니다. 중국 최초의 CTF 도구 프레임워크입니다.
 habibkaratas/sorry-ransomware-analysis
죄송 랜섬웨어(.sorry) IOCs, YARA 규칙 및 포렌식 분석 - CVE-2026-41940 cPanel 캠페인
 simantchaudhari/cve-2025-24054-poc
CVE-2025-24054에 대한 개념 증명 익스플로잇, Windows 라이브러리(.library-ms) NTLM 해시 노출 취약점입니다. ZIP 아카이브에서 추출될 때 SMB를 통해 Net-NTLMv2 해시를 유출하는 악성 .library-ms 파일을 생성합니다.
 scriptzteam/paranoid-copy-fail-cve-2026-31431
# Paranoid: AF_ALG + algif_* 모듈 전체 비활성화 - 복사 실패 (CVE-2026-31431)

 cryptoadvocate/dcsgonefirm
Circuit Crafters의 첫 전자 배지 프로젝트를 위한 펌웨어 엔지니어링 홈입니다.
 themalwareguardian/cve-2018-14847
CVE-2018-14847 분석 및 PoC, MikroTik RouterOS Winbox 정보 공개 취약점으로 인증되지 않은 자격 증명 데이터베이스 읽기 액세스를 허용합니다.
 mrcord77/rust_citadel
X25519 + ML-KEM-768과 AES-256-GCM을 결합한 포스트퀀텀 하이브리드 암호화 라이브러리
 l33tdawg/aether
AI 스마트 계약 보안 분석 및 PoC 생성 프레임워크
 securisec/chepy
Chepy는 멋진 CyberChef 도구의 python lib/cli 버전입니다.
 chewkeanho/research-cve-2025-68971
[MIRROR] 전체 CVE-2025-68971 보안 취약점 연구 보고서
 josecl200/vc-poodlepoc
Vibe 코딩으로 작성된 POODLE CVE-2014-3566 취약점 악용 PoC
 sailay1996/vss-fr2system
테스트
 sivaadityacoder/cve-2025-68621
CVE-2025-68621에 대한 교육용 PoC 및 분석, Trilium Notes 동기화 로그인에 대한 타이밍 공격입니다. 네트워크 타이밍 사이드 채널을 통한 HMAC 해시 복구를 시연하며, 근본 원인, 수정 사항 및 완화 방법에 대한 세부 정보를 포함합니다.
 bhatbhupendra/moniker-link--cve-2024-21413-
# CVE-2024-21413 교육 가이드: Outlook 제로클릭 Moniker Link 취약점 Outlook 제로클릭 Moniker Link 취약점인 CVE-2024-21413에 대한 교육 가이드로, 공격 흐름, NTLM 자격 증명 탈취, YARA를 통한 탐지,…








