
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 raithchr/stego-lab
로컬 스테가노그래피 앱으로, 텍스트, 이미지 또는 파일을 캐리어 이미지 내에 숨기며 AES-256 암호화, EXIF 편집, 워터마킹 및 iOS, iPadOS, macOS에서의 일괄 처리를 지원합니다.

 helviojunior/knowsmore
Active Directory 침투 테스트를 위해 NTLM 해시, BloodHound 데이터, 크랙된 비밀번호를 상호 연관시킵니다. NTDS.dit을 가져오고 Neo4j에 동기화하며 비밀번호 품질을 분석하고 맞춤형 단어 목록을 생성합니다.
 oscerd/cve-2026-85300
CVE-2026-85300에 대한 실행 가능한 Spring Boot 및 Quarkus 재현 프로그램으로, camel-pqc가 허용적인 umask에서 파생된 파일 권한으로 개인 키를 작성하는 것을 시연하고 수정 사항을 검증합니다.
 oscerd/cve-2026-85296
CVE-2026-85296을 재현하는 실행 가능한 Spring Boot 및 Quarkus 개념 증명으로, camel-as2의 파트너 간 MDN 서명 키 혼동(CWE-488) 취약점을 다루며, 취약 빌드와 수정된 빌드를 포함합니다.
 hhhrrrttt222111/ethical-hacking-tools
윤리적 해킹에 사용되는 도구의 전체 목록 및 사용법
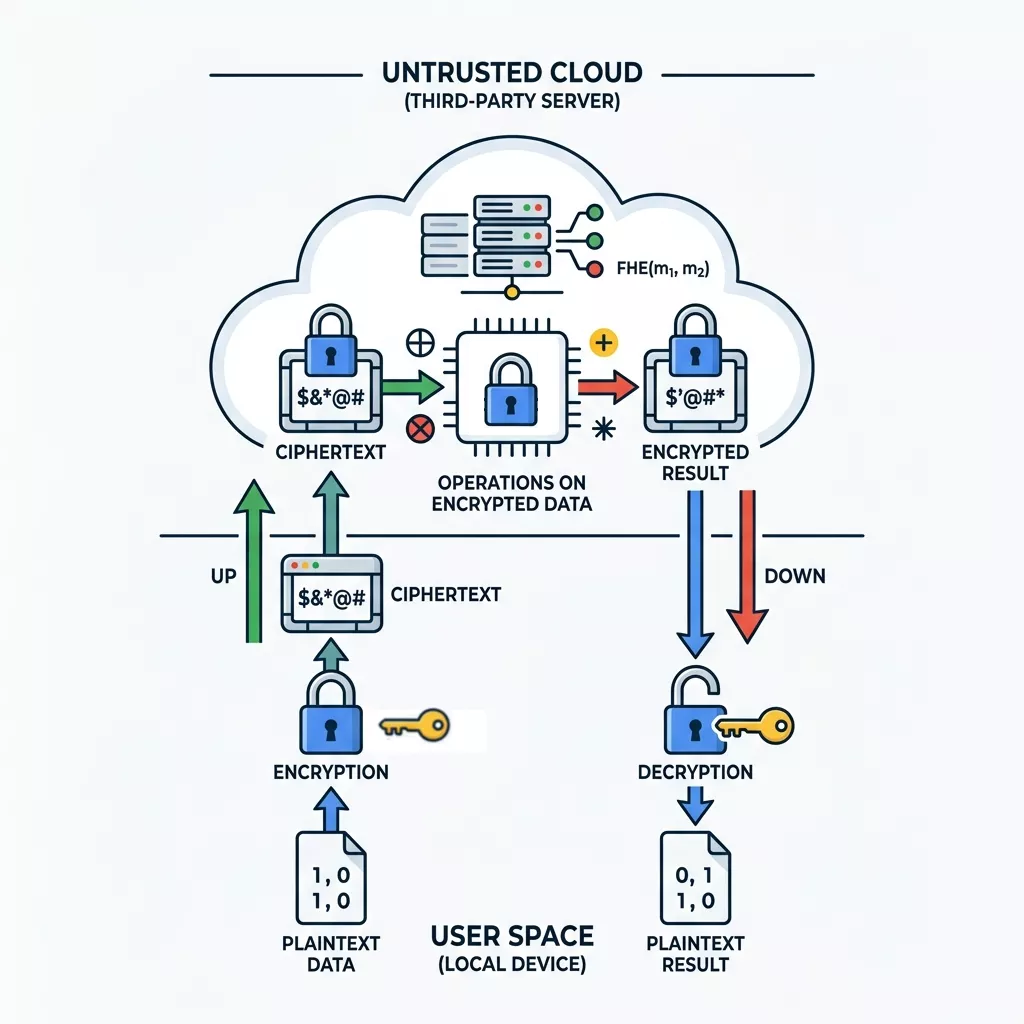 google/fully-homomorphic-encryption
동형 암호화 데모
 oscerd/cve-2026-85248
CVE-2026-85248에 대한 실행 가능한 Spring Boot 및 Quarkus 재현 프로그램으로, ML-DSA 서명 검증 우회를 일으키는 camel-pqc 동시 Signature 경쟁 조건을 다루며, 취약 빌드와 수정된 빌드를 포함합니다.
 oscerd/cve-2026-85247
CVE-2026-85247에 대한 실행 가능한 Spring Boot 및 Quarkus 재현 프로그램으로, camel-knative TLS trust-all 폴백을 시연하고 수정 사항을 검증합니다.
 oscerd/cve-2026-85243
CVE-2026-85243에 대한 실행 가능한 Spring Boot 및 Quarkus 개념 증명으로, Apache Camel camel-crypto-pgp 무결성 검증 다운그레이드와 그 수정 사항을 시연합니다.
 eliavila10/project_bias
Ada/SPARK로 구현된 고성능·무편향 암호화 엔진으로, 네이티브 OS 엔트로피 풀을 활용합니다.
 emc-kk/cve-2026-97229-lab
CVE-2026-97229에 대한 Docker 랩 및 Python 익스플로잇으로, 인증 없이 악용 가능한 GitLab CI-lint Onigmo 정규식 정수 오버플로로 인한 RCE를 다루며, 프로빙, 레이아웃 도출, 그리고 침투 후 활동을 포함합니다.
 aide/aide
모니터링 대상 파일 및 디렉터리의 무단 변경을 속성 검사, 여러 해시 알고리즘, 사용자 정의 가능한 규칙을 통해 탐지하는 파일 무결성 모니터링 도구입니다.
 paramiko/paramiko
선도적인 네이티브 Python SSHv2 프로토콜 라이브러리입니다.
 mosajjal/fortitool
Fortinet 펌웨어 복호화 및 분석 도구
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 karaaslanlabs/kl-security-key
packed attestation과 문서화된 Windows/Entra 상호운용성을 갖춘 실험적 RP2040 FIDO2/WebAuthn 인증기









