
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
CVE-2019-9053에 대한 Python 3 익스플로잇으로, CMS Made Simple 2.2.9에서 인증되지 않은 SQL 삽입을 통해 관리자 자격 증명을 추출하고 선택적으로 비밀번호 해시를 크랙합니다.
 blueteamsteve/cve-2020-0601
CVE-2020-0601 리소스 엄선 목록
 0ldev/politician
ESP32용 최신 WiFi 감사 라이브러리로, 고급 802.11 기술을 사용합니다. PMKID 추출 및 CSA 인젝션(PMF 우회)을 통해 WPA/WPA2/WPA3 핸드셰이크를 캡처합니다. 엔터프라이즈 자격 증명을 수집하고, 듀얼 밴드(ESP32-C6에서…
 cmc-labo/tinyos-rtos
사물인터넷(IoT)을 위한 초경량 RTOS로, 선점형 스케줄링, TLS/DTLS, MQTT, CoAP, POSIX 호환성, MPU 기반 메모리 보호를 제공합니다. 커널 크기는 10KB 미만입니다.
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Oracle Access Manager 패딩 오라클 취약점(CVE-2018-2879)에 대한 익스플로잇
 ash1996x/cve-2025-50154-aggressor-script
승인된 레드 팀 운영을 위해 SMB NTLMv2 해시 노출을 트리거하는 LNK 및 Library-MS 파일을 무기화하는 Cobalt Strike Aggressor 스크립트로, CVE-2025-24054 우회를 포함합니다.
 cartosys/domestic-system
@charmbracelet을 사용하여 세련된 이더리움 브라우저 만들기
 an00brektn/shirocrack
Apache Shiro 해시를 위한 간단한 해시 크래커로 Golang으로 작성되었습니다. CVE-2024-4956 악용에 유용합니다.
 ahegaopsyops/sslweakness
취약한 PRNG를 보여주는 예제 스크립트, CVE-2008-0166
 adel-hx0d/cve-2025-59287
CVE-2025-59287 WSUS RCE를 위한 익스플로잇 툴킷입니다. AES 페이로드 암호화와 승인된 침투 테스트를 위한 익스플로잇 모듈을 포함합니다.
 abdelrahman0sayed/cve-2025-24071
이것은 CVE-2025-24071에 대한 Python PoC 스크립트입니다. 이 취약점은 Windows 파일 탐색기에서 발생하며, NTLM 노출과 같은 민감한 정보에 대한 무단 접근을 허용합니다.
 acinq/detection-tool-cve-2019-13000
노드가 유효하지 않은 자금 조달 트랜잭션 공격의 피해자인지 탐지하는 도구입니다.
 ac8999/cve-2025-24071
CVE-2025-24071을 실행하는 Python 스크립트
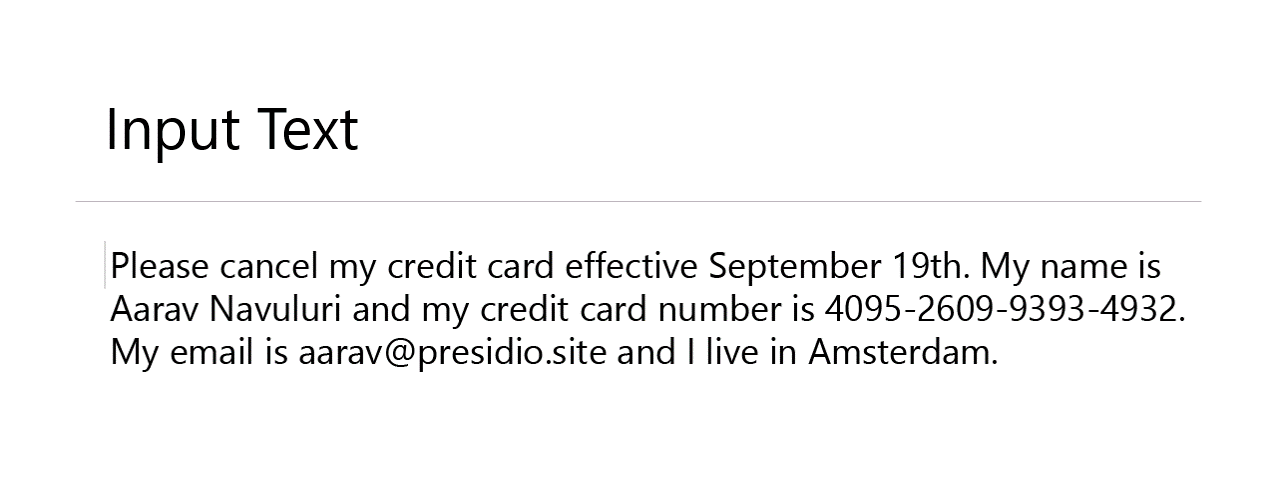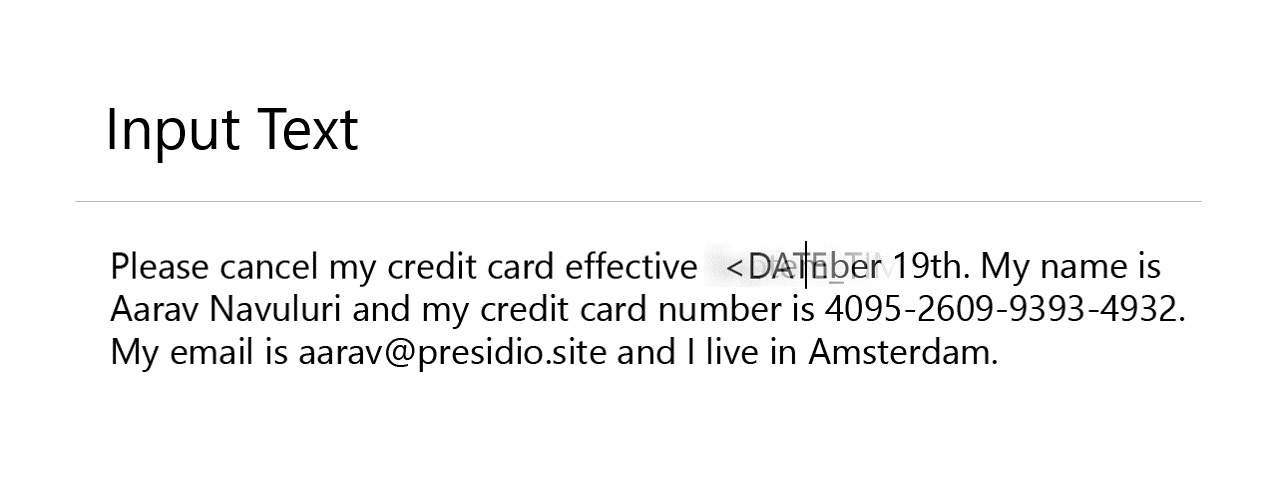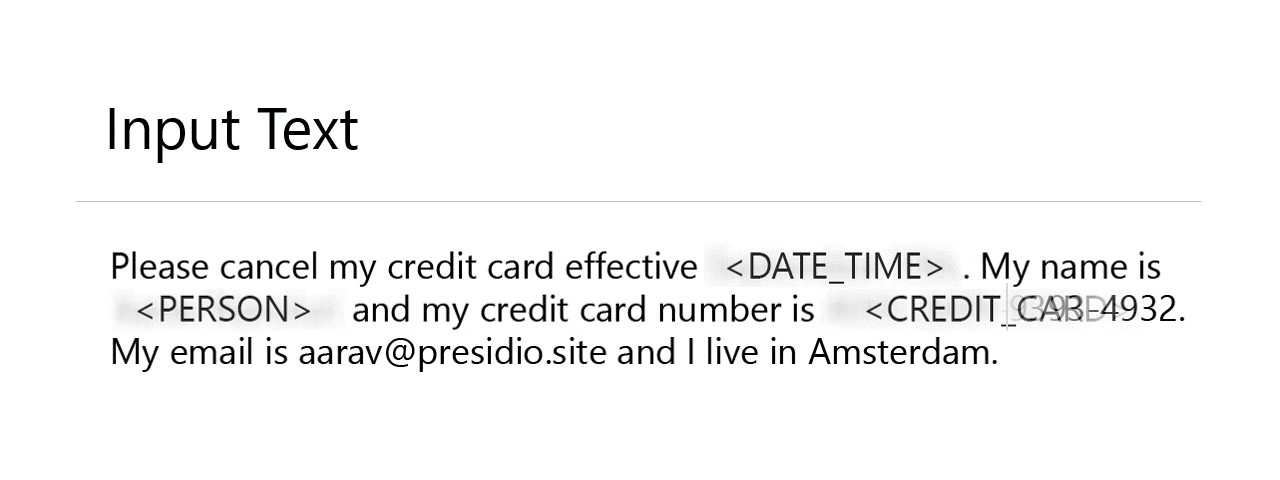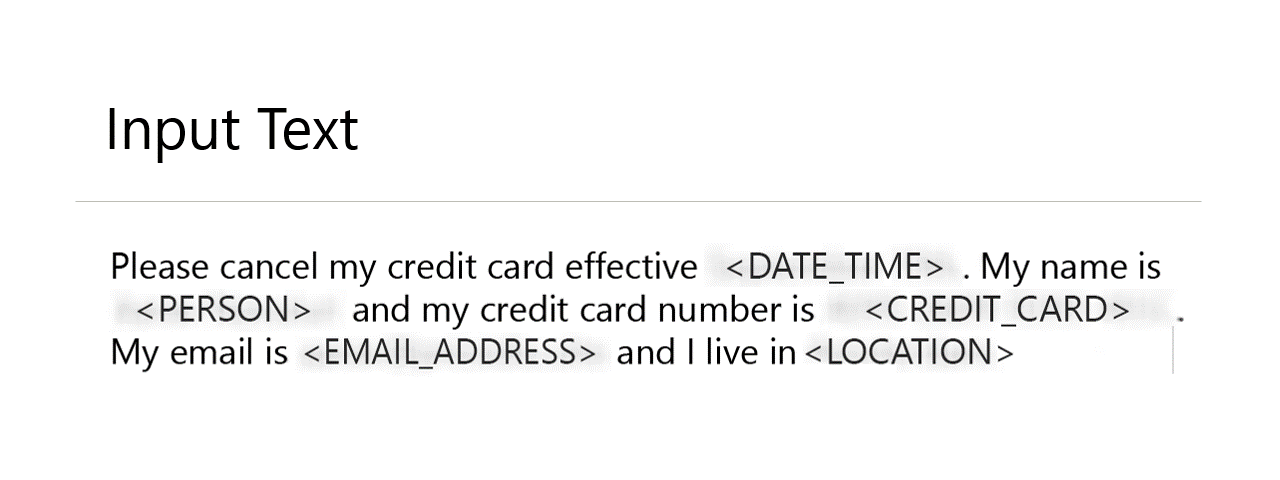 data-privacy-stack/presidio
텍스트, 이미지, 구조화된 데이터에서 민감한 데이터(PII)를 탐지, 편집, 마스킹 및 익명화하기 위한 오픈소스 프레임워크입니다. NLP, 패턴 매칭 및 사용자 정의 가능한 파이프라인을 지원합니다.
 577industries/aegisgraph
AegisGraph: 보안 메시징 애플리케이션(SMA)을 위한 그래프 기반 애플리케이션 계층 평가 증거 플랫폼. DARPA ASEMA HR0011SB20254-12 Tier 3 연구. ReproChain CVE-2023-4863 도달 가능성 + PolyDiff 차등…
 4d000/tenda-f3-v4
Tenda F3 V3/V4 라우터에서 CVE-2020-35391을 악용하여 구성, 플래시 및 syslog 파일을 무단 다운로드할 수 있는 Python 스크립트.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_도구 모음
 foxboron/ssh-tpm-agent
SSH 에이전트로서 TPM으로 봉인된 키를 생성 및 관리하여 하드웨어 바인딩 인증을 제공하며, 키 생성, 가져오기, 래핑, PIN 보호 및 프록시 폴백을 지원합니다.








