
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 개념 증명: 취약한 Java 버전에서 실행되는 클라이언트와 악의적인 TLS 서버를 사용한 사용법 시연
 rgkue/mysqli
MySQL용 시간 기반 블라인드 SQL 인젝션 도구 - CVE-2019-9053
 saleemrashid/badecparams
CVE-2020-0601에 대한 개념 증명
 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link 취약점)에 대한 기술 문서
 okymi-x/cve-2021-43798
승인된 테스트를 위한 Python 툴킷으로, CVE-2021-43798 Grafana 경로 탐색, 임의 파일 읽기 PoC, 시크릿 복호화, 보안 평가용 사용자 해시 내보내기 기능을 제공합니다.

 dave_m/clamtk
사용하기 쉽고 가벼운 Linux 시스템용 온디맨드 바이러스 스캐너입니다. 추가 도움이 필요하면 <a href="https://gitlab.com/dave_m/clamtk/wikis/home">위키</a>를 참조하세요.
 websecnl/cve-2021-36934
SeriousSAM 자동 익스플로이터
 simantchaudhari/cve-2025-24054-poc
CVE-2025-24054에 대한 개념 증명 익스플로잇, Windows 라이브러리(.library-ms) NTLM 해시 노출 취약점입니다. ZIP 아카이브에서 추출될 때 SMB를 통해 Net-NTLMv2 해시를 유출하는 악성 .library-ms 파일을 생성합니다.
 mlgradish/cve-2021-3345
CVE-2021-3345의 POC 익스플로잇, libgcrypt 1.9.0 버전의 취약점
 studiomeyer-io/mcp-server-attestation
MCP 서버용 Layer-2 공급망 보안 강화 — Ed25519 서명 도구 매니페스트, 런타임 spawn-증명, 기본 거부(default-deny) 인자 샌니타이저. 마켓플레이스 오염 + CVE-2025-69256 + CVE-2025-61591 공격을 방어합니다.
 crims-on/cve-2021-21239
xmlsec1에서 로드된 공개 키를 무시하는 취약점을 악용하는 스크립트
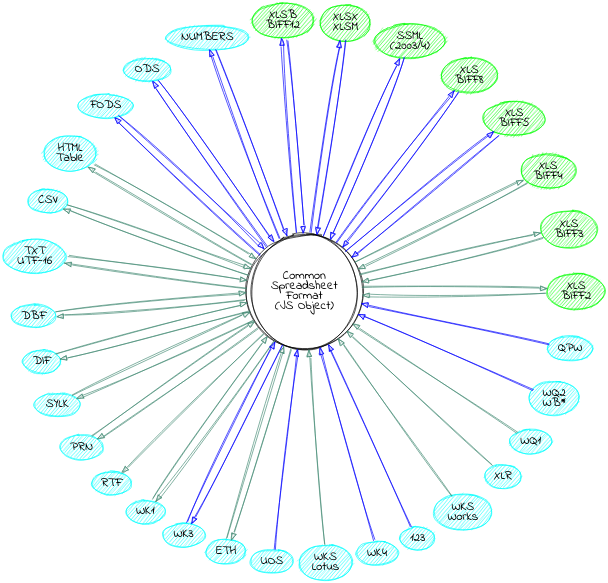 weareu/xlsx
CVE-2023-30533 및 CVE-2024-22363 수정 사항이 포함된 SheetJS xlsx 0.18.5 포크
 synacktiv/cve-2020-9289
FortiAnalyzer/FortiManager에서 CVE-2020-9289와 관련된 기본 하드코딩 키로 암호화된 되돌릴 수 있는(reversible) 비밀값을 복호화합니다 (CVE-2019-6693과의 유일한 차이점은 암호화 루틴입니다).
 venomnis/cve-2020-5248
CVE-2020-5248용 개념 증명(PoC).
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 mbhudson/cve-2020-1971
CVE-2020-1971 자동 스캔 및 원격 익스플로잇 스크립트. 자동 로컬 스캔 및 패치 스크립트.
 midpipps/cve-2020-1472-easy
여러 다른 저장소들의 코드를 단순히 구현/결합한 것
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Windows 환경에서 Apache Solr의 UNC 경로 악용








