
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 thomasarmel/rollback_car_attack_proverif
차량 키폡의 롤백 공격에 대한 ProVerif 개념 증명 (CVE-2022-37418, CVE-2022-36945 및 CVE-2022-37305)
 titanous/rocacheck
RSA 키가 ROCA / CVE-2017-15361에 취약한지 확인하는 Go 패키지
 und3sc0n0c1d0/bruteforce-to-keepass
이 스크립트는 KeePass에 영향을 주는 CVE-2023-32784 취약점을 악용할 때 keepass-password-dumper 도구를 통해 얻은 결과를 보완합니다.
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
마이크로컨트롤러 및 메모리 제한 임베디드 시스템을 위한 ANSI C로 구현된 경량 Protocol Buffers로, 구조화된 데이터의 효율적인 직렬화 및 역직렬화를 가능하게 합니다.
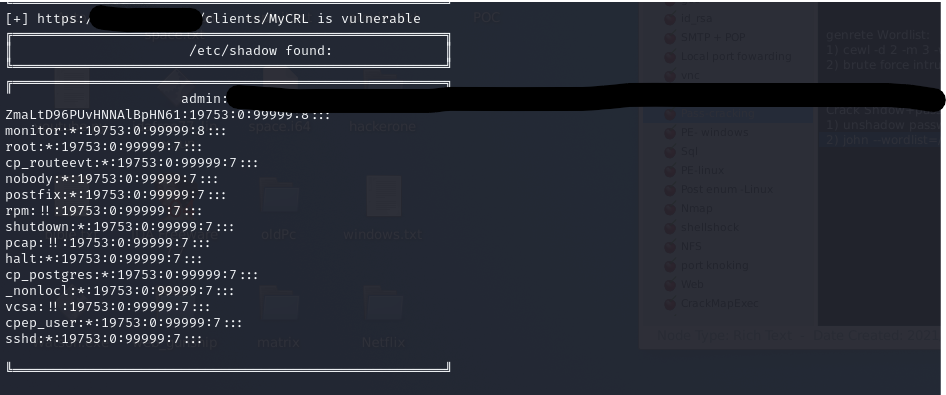 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 인증되지 않은 경로 탐색
 wiliam227user/cve-2018-12633-tplink-auth-bypass
TP-Link TL-WR840N 펌웨어의 인증 우회(Authentication Bypass) 취약점(CVE-2018-12633)에 대한 기술 사례 연구 및 악용 분석.
 wubinworks/magento2-cosmic-sting-patch
Magento 2 확장 프로그램 형태의 대체 솔루션으로, XXE 취약점 CVE-2024-34102(일명 Cosmic Sting)를 수정합니다. Magento 업그레이드가 불가능하거나 공식 패치를 적용할 수 없는 경우 이 확장을 시도해 보세요.
 yanghaoi/cve-2020-0601
CVE-2020-0601에 대한 PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
 z-bool/venom-jwt
JWT 침투 테스트를 위해 개발된 취약점 검증/키 크래킹 도구로, CVE-2015-9235/빈 키/서명 미검증 공격/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042에 대한 결과를 생성하여 FUZZ에 사용할 수 있으며, 사전/문자…
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5 버전 크랙, checksum8 특성 제거, BeaconEye 우회, 오류 경로로 인한 stage 유출 수정, totp 2단계 인증 추가, CVE-2022-39197 수정 등
 z-jxy/keepass_dump
KeePass 2.X 덤퍼 (CVE-2023-32784)
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 crackercat/curveballcerttool
CVE-2020-0601 취약점(코드 서명)에 대한 PoC
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
TP-Link TL-WR820N의 SSH 서버에서 약한 암호화 알고리즘 지원과 관련된 CVE-2025-14175에 대한 책임 있는 공개 보고서.
 cybersecuritist/cve-2024-21754-forti-rce
FortiOS 및 FortiProxy의 불충분한 비밀번호 해싱을 대상으로 하는 CVE-2024-21754에 대한 익스플로잇으로, 권한 있는 공격자가 백업 파일을 해독하고 원격 코드 실행을 달성할 수 있게 합니다.
 devisions/cve-2024-29868
Apache StreamPipes 0.69.0부터 0.93.0까지 영향을 미치는 CVE-2024-29868의 개념 증명(PoC)








