
 #1
 rweather/noise-java
Noise 프로토콜의 순수 Java 구현

 stealthcopter/deepce
Docker 열거, 권한 상승 및 컨테이너 탈출 (DEEPCE)
 tothi/pwn-hisilicon-dvr
Proof-of-concept 익스플로잇 및 HiSilicon hi3520d DVR/NVR 장치에 대한 취약점 공개. 웹 인터페이스를 통한 RCE, 백도어 자격 증명, 버퍼 오버플로 분석을 시연합니다.
 zb3/tiandy-research
이 저장소에는 2020년 8월에 수행한 Tiandy의 IPC/NVR 펌웨어 연구 결과가 포함되어 있습니다. 관리자 비밀번호를 원격으로 복구하고 장치에 대한 루트 액세스 권한을 획득하는 데 사용할 수 있는 두 가지 취약점을 발견했습니다.
 lindi2/samlraider
SAML2 Burp 확장
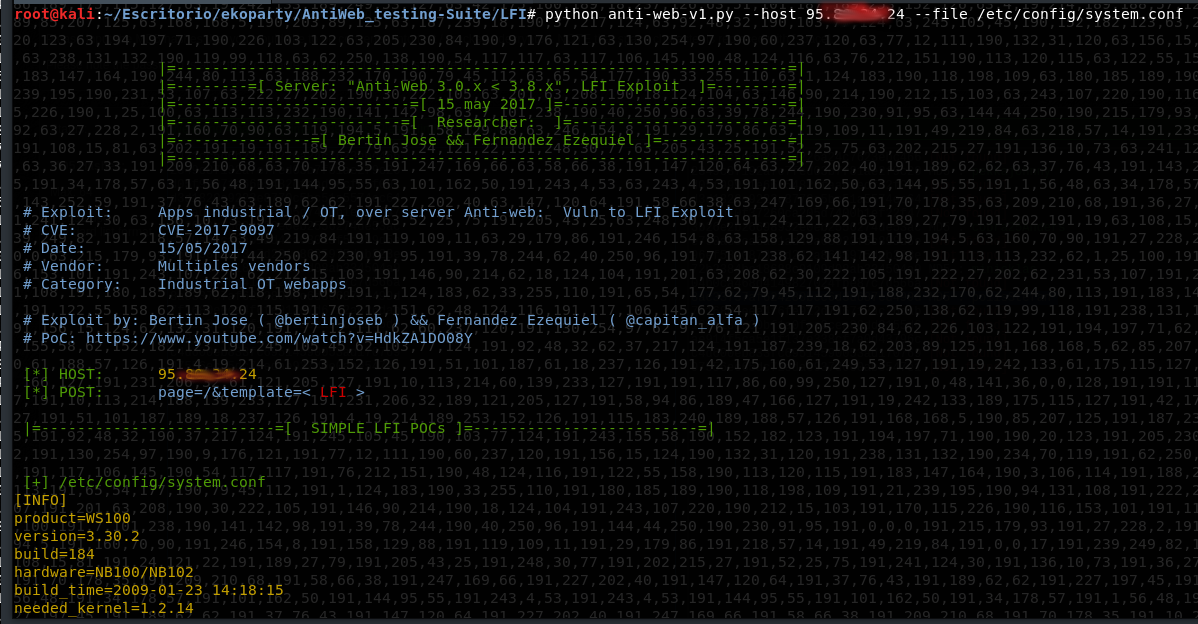 mdudek-ics/antiweb_testing-suite
CVE-2017-9097(+RCE)를 활용하는 도구 모음
 cenobyte-vincit/encrypted-linux-kernel-modules
암호화된 리눅스 커널 모듈
 freelan-developers/freelan
메인 freelan 저장소.
 fta2012/replicatedrandom
Java Random 상태 복제 도구로, 관찰된 출력에서 내부 상태를 복구하여 향후 난수 값을 예측하며, LCG 기반 PRNG의 취약점을 입증합니다.
 synacktiv/laravel-crypto-killer
Laravel 애플리케이션의 잘못된 복호화 메커니즘 구현을 악용하도록 설계된 도구입니다.
 synacktiv/laravel_cookie_killer
라라벨 세션 쿠키를 복호화하고 재암호화하여 안전하지 않은 PHP 역직렬화를 악용하고 원격 코드 실행을 수행합니다.
 jas502n/database-druid
druid_decode
 jas502n/database-spring-enc
sprint encode (평문) get 암호화된 비밀번호
 jas502n/openfire_decrypt
OpenFire 관리 백엔드 계정 비밀번호 해독
 synacktiv/radmin3-password-cracker
Radmin Server 3 자격 증명 덤퍼/크래커









