
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 siyad01/agentbox
오픈소스 샌드박스형 AI 에이전트 런타임 — gVisor/Docker 격리, 자격 증명 금고, 불변 감사 로그. CVE-2026-25253 이후 구축됨.
 shinycolumn/cve-2025-56802
Reolink 데스크톱 애플리케이션의 AES-CFB 키 생성 및 관리 취약점
 shinycolumn/cve-2025-56801
AES-CFB IV 생성 취약점 in Reolink 데스크톱 애플리케이션
 scriptzteam/paranoid-copy-fail-cve-2026-31431
# Paranoid: AF_ALG + algif_* 모듈 전체 비활성화 - 복사 실패 (CVE-2026-31431)
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
개념 증명(PoC)으로, Meesho Android 앱에서 안전하지 않은 AES-CBC 암호화와 MD5 키 파생을 시연하여 암호문 변조 및 잠재적 패딩 오라클 공격을 가능하게 합니다.
 gibmat/cve-2026-32606-poc
개념 증명(PoC)으로, Linux 시스템에서 TPM에 바인딩된 LUKS 디스크 암호화를 우회하는 방법을 시연하며, 사용자 정의 루트 파일시스템 공격을 통해 볼륨 키를 추출합니다.
 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
 demining/phoenix-rowhammer-attack-cve-2025-6202
피닉스 로우해머 공격: 치명적인 SK 하이닉스 DDR5 취약점(CVE-2025-6202)으로 인한 글로벌 블록체인 인프라에서 비트코인 지갑 개인 키 손상의 시스템적 위험
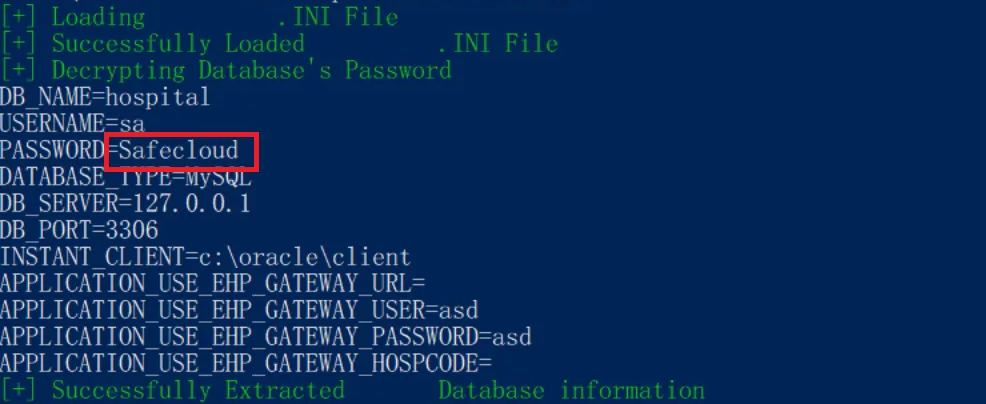 safecloudth/cve-2024-53522
CVE-2024-53522에 대한 개념 증명 익스플로잇으로, 정적으로 하드코딩된 개인 키-IV를 사용하여 HOSxP XE 데이터베이스 자격 증명의 복호화를 시연합니다.
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 dulieno/cve-2026-26012
CVE-2026-26012에 대한 개념 증명 익스플로잇으로, Vaultwarden의 손상된 접근 제어로 인해 모든 조직 구성원이 컬렉션 권한을 우회하여 모든 암호를 열거하고 복호화할 수 있습니다.
 threedr3am/learnjavabug
Java 보안 관련 취약점 및 기술 데모, 네이티브 Java, Fastjson, Jackson, Hessian2, XML 역직렬화 취약점 악용 및 Spring, Dubbo, Shiro, CAS, Tomcat, RMI, Nexus 등 프레임워크\미들웨어\기능의…
 haomin-yu/cve-2024-13176-timing-analysis
OpenSSL CVE-2024-13176의 ECDSA 타이밍 누출에 대한 계측 분석 및 재현성 자료
 trailofbits/reverie
임의의 환(ring)에 대한 KKW 영지식 증명 시스템의 효율적인 구현으로, 증명자와 검증자에게 선형 증명 시간과 128비트 보안을 제공합니다.
 trailofbits/break-golf
암호분석 골프: 스킴을 깨고 Lean 4로 증명하세요. 개념 증명 보드.
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USB 리더용 Hardnested 공격 구현
 alonemonkey/frida-ios-dump
Frida를 사용하여 탈옥된 iOS 기기에서 복호화된 IPA 파일을 추출하여 리버스 엔지니어링, 보안 분석, 모바일 앱 침투 테스트를 수행합니다.
 jvdsn/crypto-attacks
암호화 공격 및 유틸리티의 Python 구현.








