
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 uthrasri/g2.5_openssl
암호화, 복호화, X.509 인증서 관리 및 보안 통신 프로토콜을 제공하는 범용 암호화 라이브러리이자 SSL/TLS 툴킷입니다.
 kartheekkandalam99/svpt_cw_2
CVE-2024-21413 CW용 셋업
 imperialx1104/simple-ctf-writeup
전문적인 TryHackMe Simple CTF 워크스루: 열거, CMS Made Simple SQL Injection (CVE-2019-9053), 자격 증명 복구, SSH 액세스, Vim을 통한 권한 상승, 루트 장악을 다룹니다.
 eremiel/cve-2019-5420
CVE-2019-5420용 Python 익스플로잇 스크립트로, Ruby on Rails 서명 세션 AES GCM 키 무차별 대입을 통해 개발/스테이징 환경에서 원격 코드 실행을 달성합니다.
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
마이크로컨트롤러 및 메모리 제한 임베디드 시스템을 위한 ANSI C로 구현된 경량 Protocol Buffers로, 구조화된 데이터의 효율적인 직렬화 및 역직렬화를 가능하게 합니다.
 super-oof/keepass2-password-finder
python으로 작성된 CVE-2023-32784용 PoC
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Spring Security용 OAuth 및 OAuth2 지원 라이브러리로, 표준 Spring 프로그래밍 모델을 사용하여 소비자 및 공급자 구현을 위한 안전한 API 인증 및 권한 부여를 가능하게 합니다.
 ret2desync/cve-2024-38793-poc
CVE-2024-38793 악용을 위한 개념 증명(PoC) 코드 (Best Restaurant Menu by PriceListo <= 1.4.1 - 인증된 사용자(Contributor+) SQL 인젝션)
 mauricelambert/gpp-encrypt
이 작은 스크립트는 비밀번호를 gpp cpassword로 암호화합니다. 취약한 실습용 AD(CVE-2014-1812)를 만드는 데 유용합니다.
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl 머신 writeup. CVE-2025-49132 (Pterodactyl Panel RCE) 및 CVE-2025-6018/6019 (udisks2 권한 상승)를 다루는 Medium 난이도 Linux 머신.
 fbm31/audit-blackbox-web-to-root
Drupal 7 서버에 대한 Black Box 보안 감사. 전체 Kill Chain 시연: SQL 인젝션(CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Root 권한 상승(SUID). 이 저장소에는 상세 기술 보고서, PoC 악용 증명 및…
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
이 프로젝트는 두 대의 가상 머신을 사용하여 실제 공격 및 방어 시나리오를 시뮬레이션합니다. Erlang/OTP SSH 서버의 중요한 사전 인증 RCE 취약점(CVE-2025-32433)을 악용하고, 추출된 비밀번호 해시를 크랙한 후, 방화벽 규칙과 패치를 통해 피해…
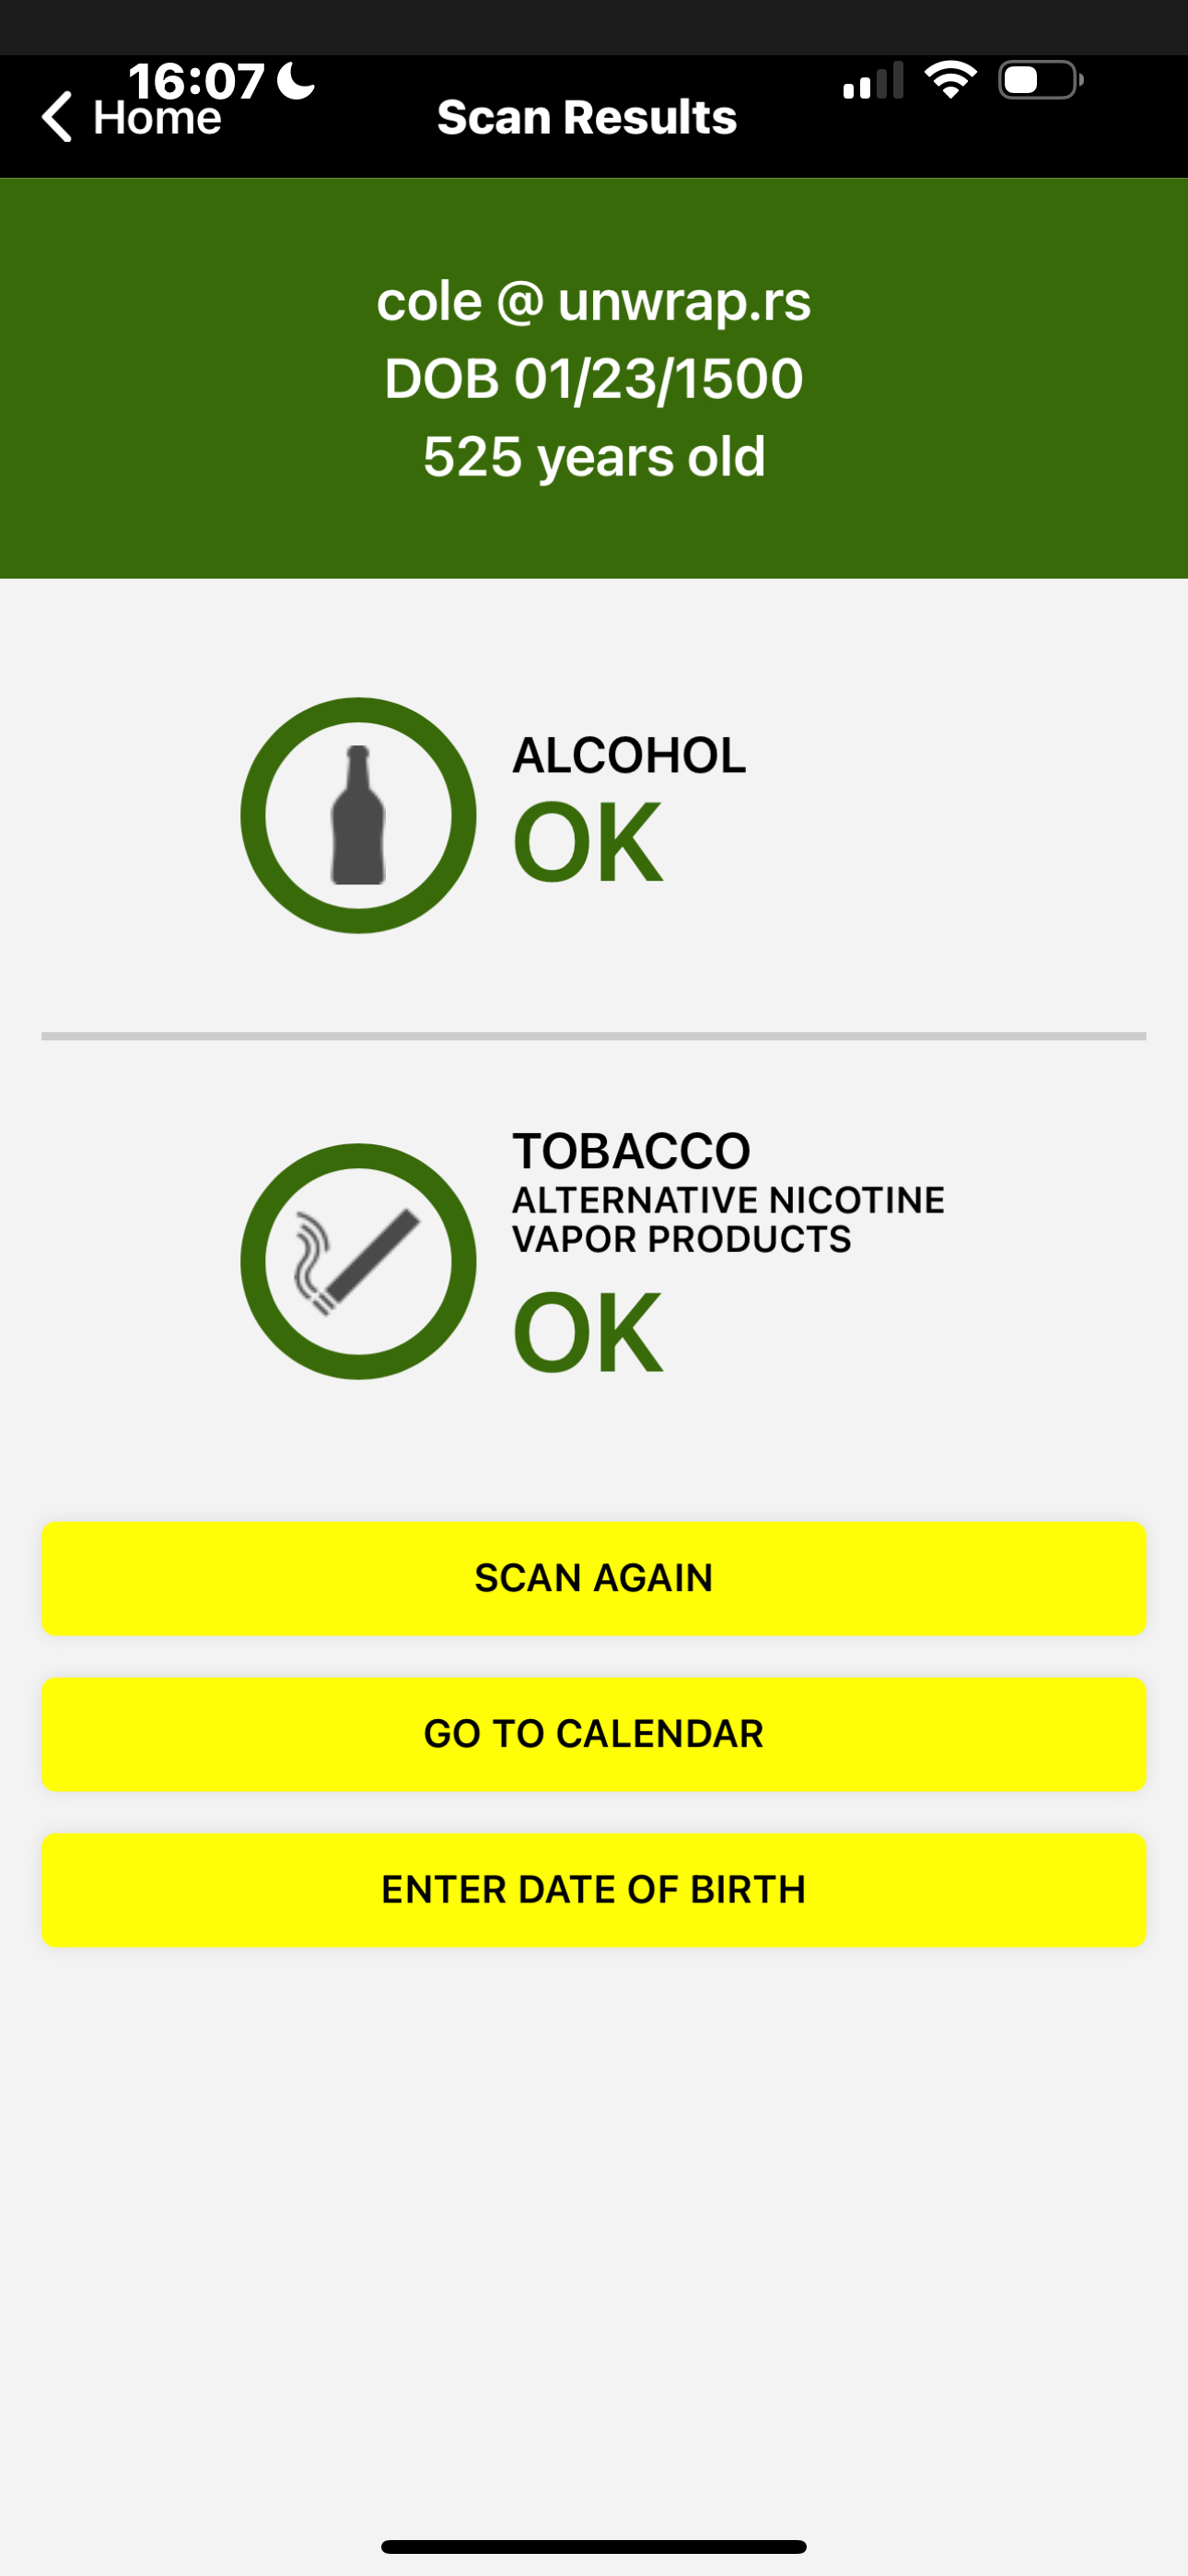 coleleavitt/aamva-pdf417-vulnerability-research
AAMVA 준수 ID 시스템에서의 체계적인 PDF417 검증 취약점에 대한 연구 (CVE-2025-31336, CVE-2025-31337, scr1841160)
 cehamod/ui_cve-2017-9248
CVE-2017-9248(Telerik UI for ASP.NET AJAX dialog handler)용 Base64 기반 암호화 오라클 익스플로잇
 bsides-rijeka/meetup-2-curveball
두 번째 Rijeka 보안 미팅을 위한 자료입니다. 우리는 CurveBall(CVE-2020-0601)이라고 불리는 Microsoft cryptoapi 취약점에 대해 논의할 것입니다.
 trinadh465/openssl-1_0_1g_cve-2015-1790
SSL/TLS 프로토콜을 구현하고 암호, 다이제스트, 공개 키 알고리즘 및 X.509 인증서 처리를 포함한 범용 암호화 라이브러리를 제공하는 OpenSSL 툴킷.
 satheesh575555/openssl_1.0.1g_cve-2014-3507
OpenSSL 1.0.1g 소스 코드 스냅샷, SSL/TLS 및 범용 암호화, 다이제스트, 공개 키 알고리즘을 구현하는 암호화 라이브러리.
 satheesh575555/external_zlib-1.2.7_cve-2018-25032
zlib, deflate 및 gzip 형식을 구현하는 범용 데이터 압축 라이브러리로, 소프트웨어 애플리케이션을 위한 압축 및 해제 루틴을 제공합니다.








