
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 shehzade/peeping-tom
원격 Windows 키로거로, AES-256으로 암호화된 키스트로크 유출을 구성 가능한 콜백 간격을 통해 수행하며, 로그 분석을 위한 동반 Python 서버를 제공합니다.
 eliavila10/project_bias
Ada/SPARK로 구현된 고성능·무편향 암호화 엔진으로, 네이티브 OS 엔트로피 풀을 활용합니다.
 placeos/auth
PlaceOS 인증 서비스 및 API 게이트키퍼.
 untouchable17/cve-2025-24054
Windows File Explorer 제로 클릭 NTLMv2-SSP 해시 노출
 alvin-alvo/safenet-soho-security-framework
WireGuard를 사용하여 SOHO 네트워크에 Zero-Trust 마이크로 세그멘테이션을 도입하는 경량의 정책 기반 프레임워크입니다.
 shardianlabs/ephemeralnet
C++로 구현된 안전하고 분산된 P2P 임시 네트워크. 맞춤형 DHT, 암호화된 전송, 그리고 고성능 비동기 릴레이(epoll/kqueue)를 사용한 자율 NAT 트래버설을 갖추고 있습니다.
 winslowe/cve-2024-4309-analysis
BGT-Pentest-LAB 최종 프로젝트: Xiaomi HyperOS System Updater OTA Signature Verification Bypass (CVE-2024-4309) 심층 분석
 adolfbharath/mongobleed
CVE-2025-14847 설명 및 실습
 cartosys/domestic-system
@charmbracelet을 사용하여 세련된 이더리움 브라우저 만들기
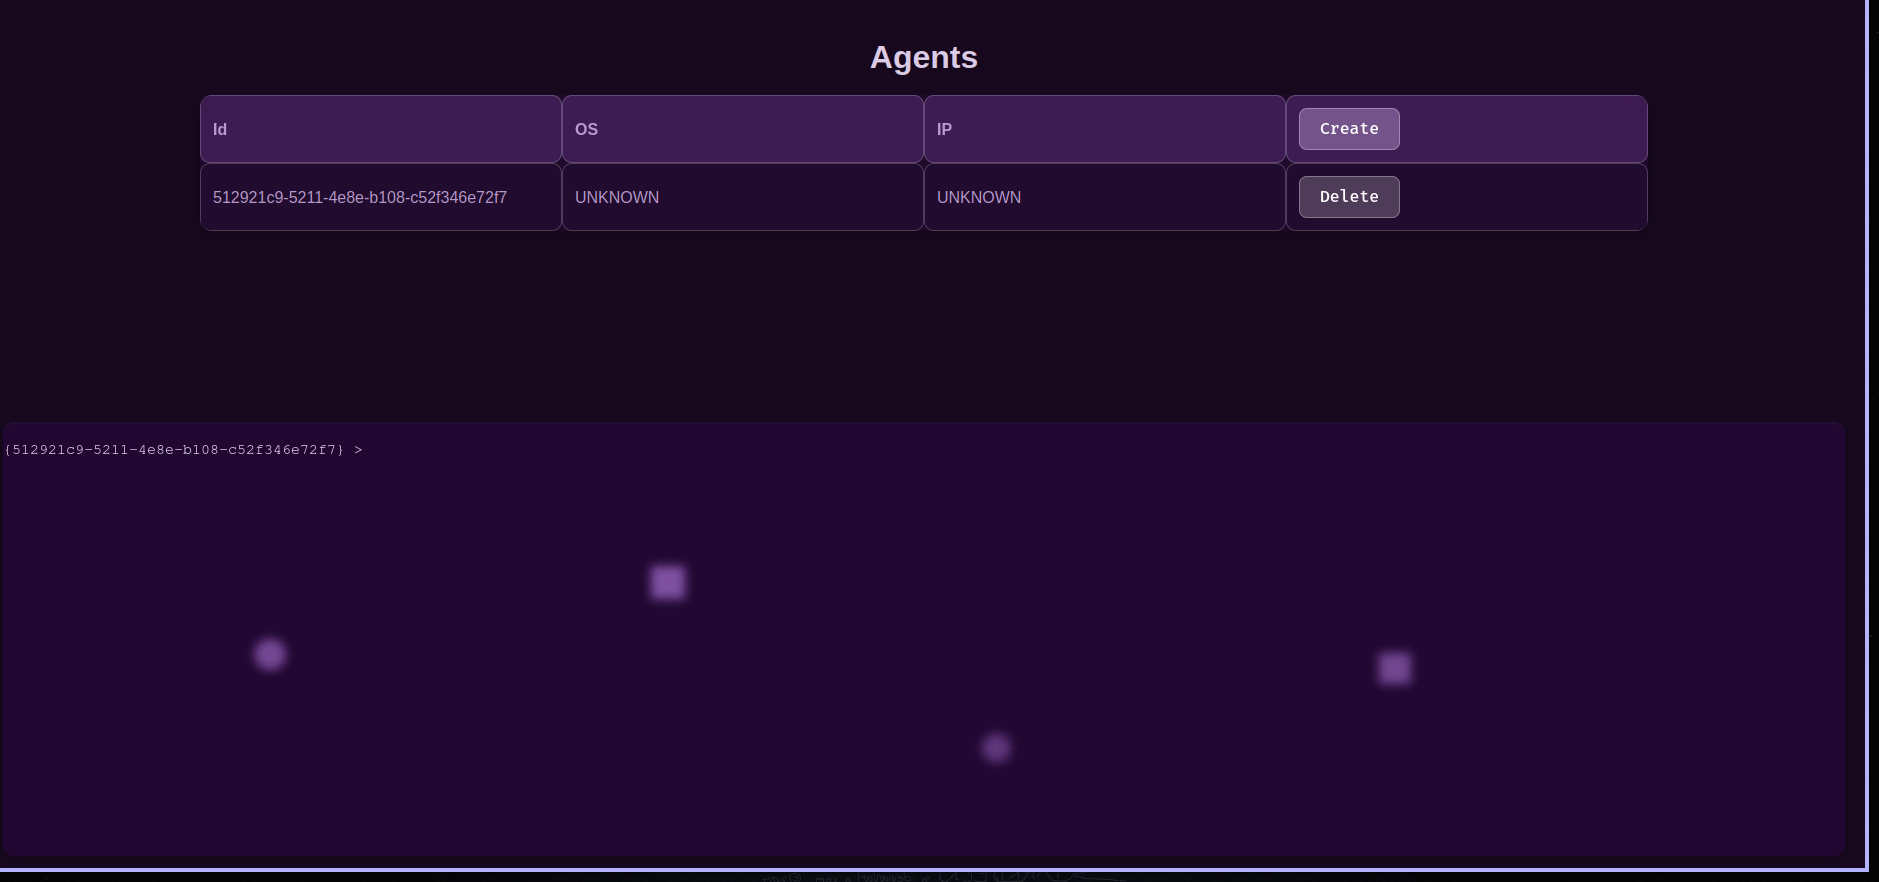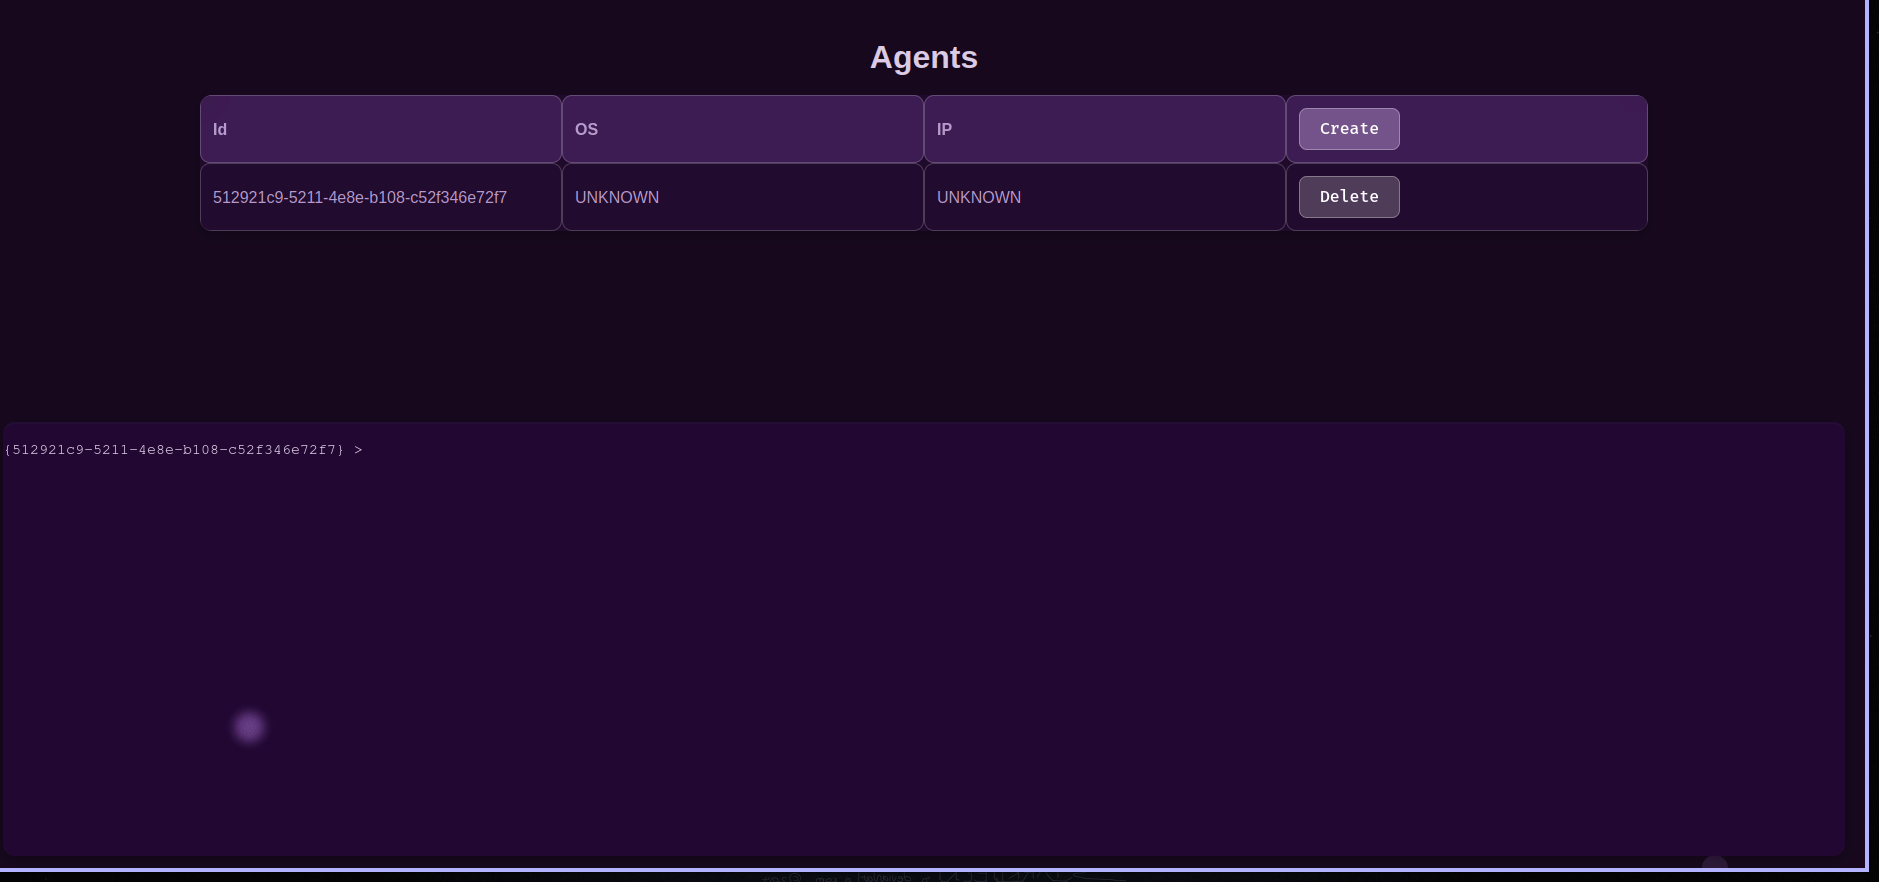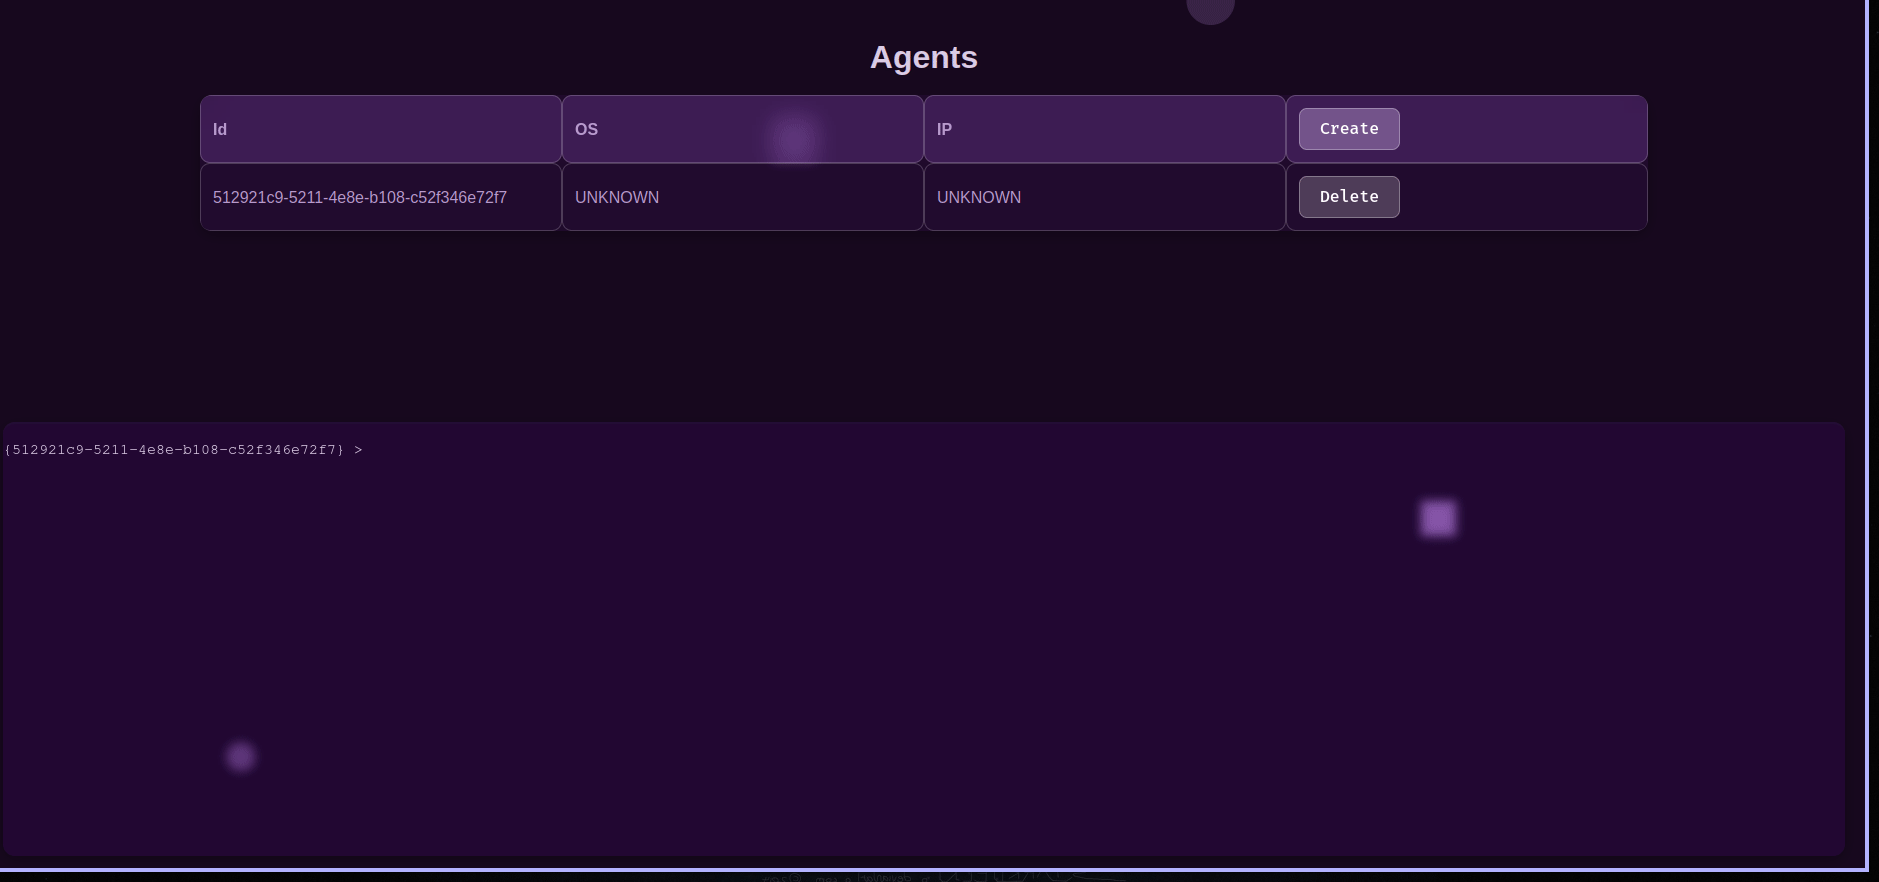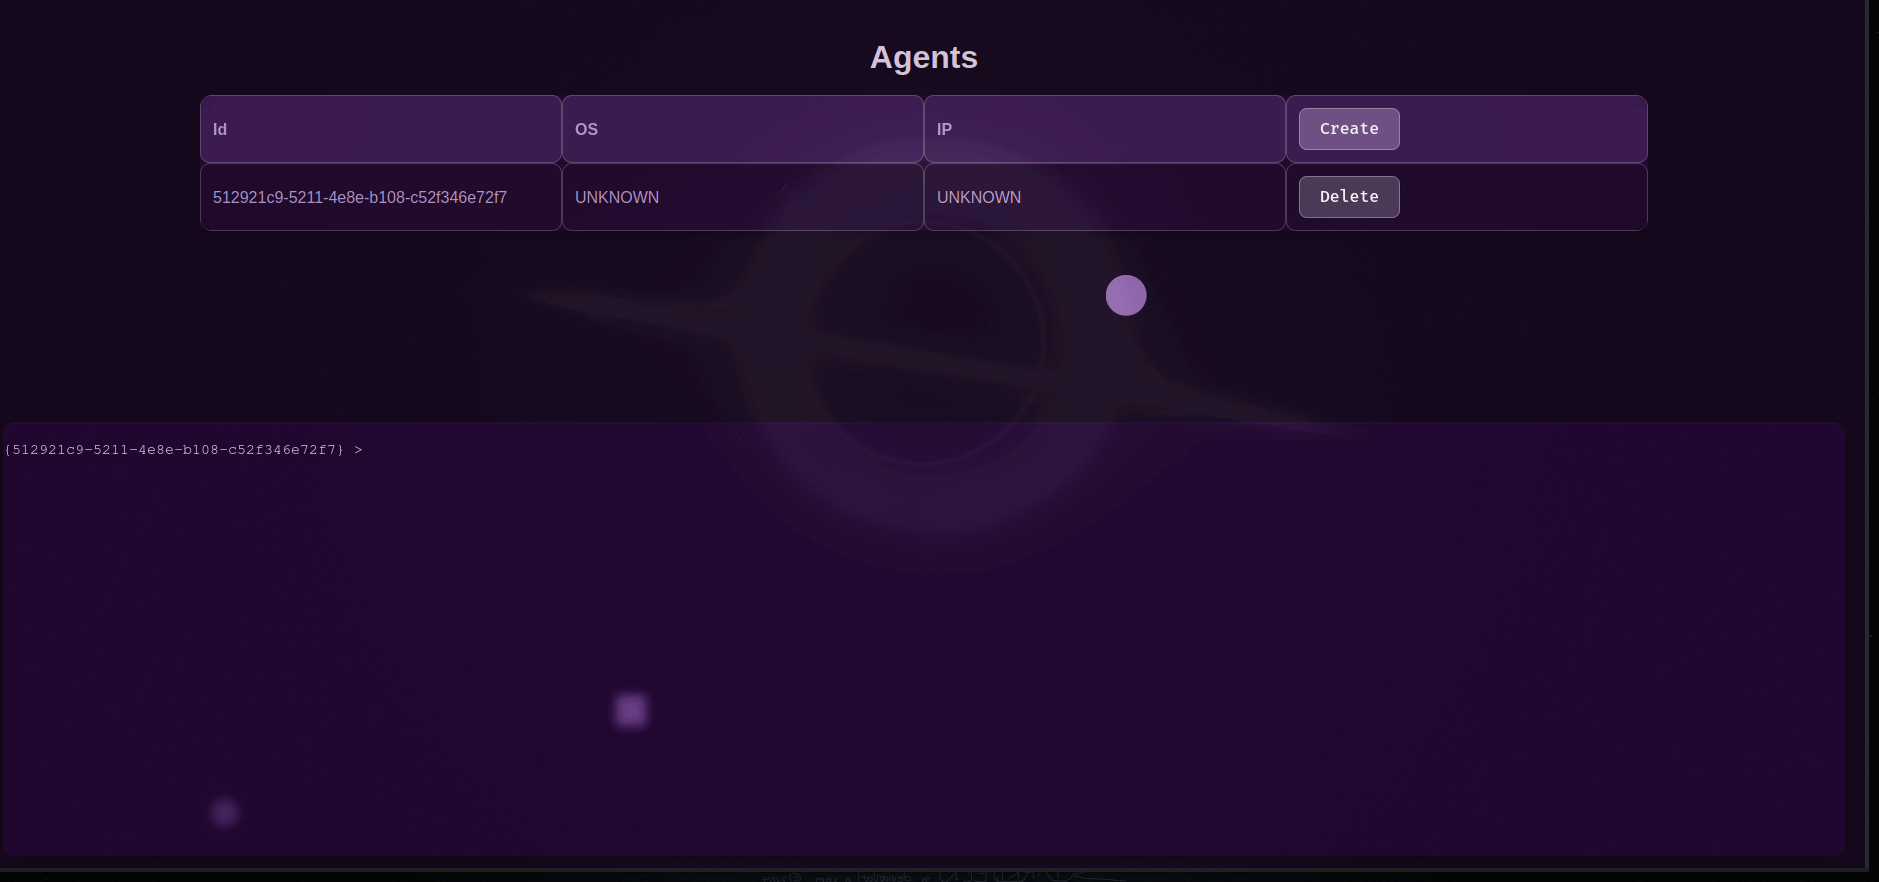
 ceald1/mothership_c2
HTTP 기반 명령 및 제어 서버로, 종단 간 암호화, 에이전트 관리, 그리고 명령 전송 및 출력 확인을 위한 내장 웹 프론트엔드를 제공합니다.
 pcrosby-1990/cip-security-poc
CVE-2021-22681의 하드코딩 키 결함을 재현하고 시뮬레이션된 EtherNet/IP 환경에서 장치별 상호 TLS/CRL 수정을 검증하며 IEC 62443-4-2 매핑을 포함하는 개념 증명(PoC)

 aseemjakhar/kcmd
Kankun 스마트 소켓 하이재킹 및 스니핑 도구. kankun 스마트 소켓과 그 모바일 앱은 명령/응답을 암호화하고 복호화하는 데 하드코딩된 AES 256비트 키를 사용합니다. 이는 소켓 하이재킹과 kankun 비밀번호 스니핑을 시연하는 PoC 프로젝트입니다. 이는…
 kha-beleh/poc-cve-2025-69419
CVE-2025-69419에 대한 최소한의 개념 증명 재현기입니다. 이는 조작된 BMPString에 의해 트리거되는 OpenSSL의 PKCS12_get_friendlyname() 함수의 힙 버퍼 오버플로우입니다. 회귀 테스트 및 보안 연구용으로 설계되었습니다.
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
 volodymyr-hladkyi-symphony/demo-cve-2022-21449
# CVE-2022-21449 Java ECDSA 서명 우회 교육용 데모 실제 및 가짜 JWT 토큰을 사용하여 취약점과 인증에 미치는 영향을 설명하는 CVE-2022-21449 Java ECDSA 서명 우회 교육용 데모입니다.
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
SOAP, RESTful, CORBA 서비스를 구축하고 개발하기 위한 오픈소스 서비스 프레임워크로, WS-Security, JAX-WS, JAX-RS API를 지원합니다.
 ohexa/py_trustwallet_wasm
(CVE-2023-31290) Trust Wallet Core 3.1.1 이전 버전(Trust Wallet 브라우저 확장 프로그램 0.0.183 이전 버전에서 사용됨)은 엔트로피가 32비트이므로 자금 탈취를 허용하며, 이는 2022년 12월과 2023년 3월에 실제…
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815








