
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 kalidas-7/cve-2019-9053
CMS Made Simple <= 2.2.9에 대한 인증되지 않은 시간 기반 블라인드 SQL 인젝션 익스플로잇. 관리자 자격 증명을 추출하고 선택적으로 워드리스트를 사용하여 비밀번호 해시를 크랙합니다.
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5 버전 크랙, checksum8 특성 제거, BeaconEye 우회, 오류 경로로 인한 stage 유출 수정, totp 2단계 인증 추가, CVE-2022-39197 수정 등
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
엔터프라이즈 보안 API 라이브러리로, Java 웹 애플리케이션에 인증, 접근 제어, 입력 검증, 출력 인코딩 및 암호화 작업 등의 보안 통제 기능을 제공하여 애플리케이션 위험을 줄입니다.
 aurh1l-42-projects/woody-woodpacker
ELF 바이너리 패커로, 코드 섹션을 암호화하고 64비트 Linux 실행 파일에 런타임 복호화 스텁을 주입하여 코드 인젝션 및 바이너리 조작 기술을 시연합니다.
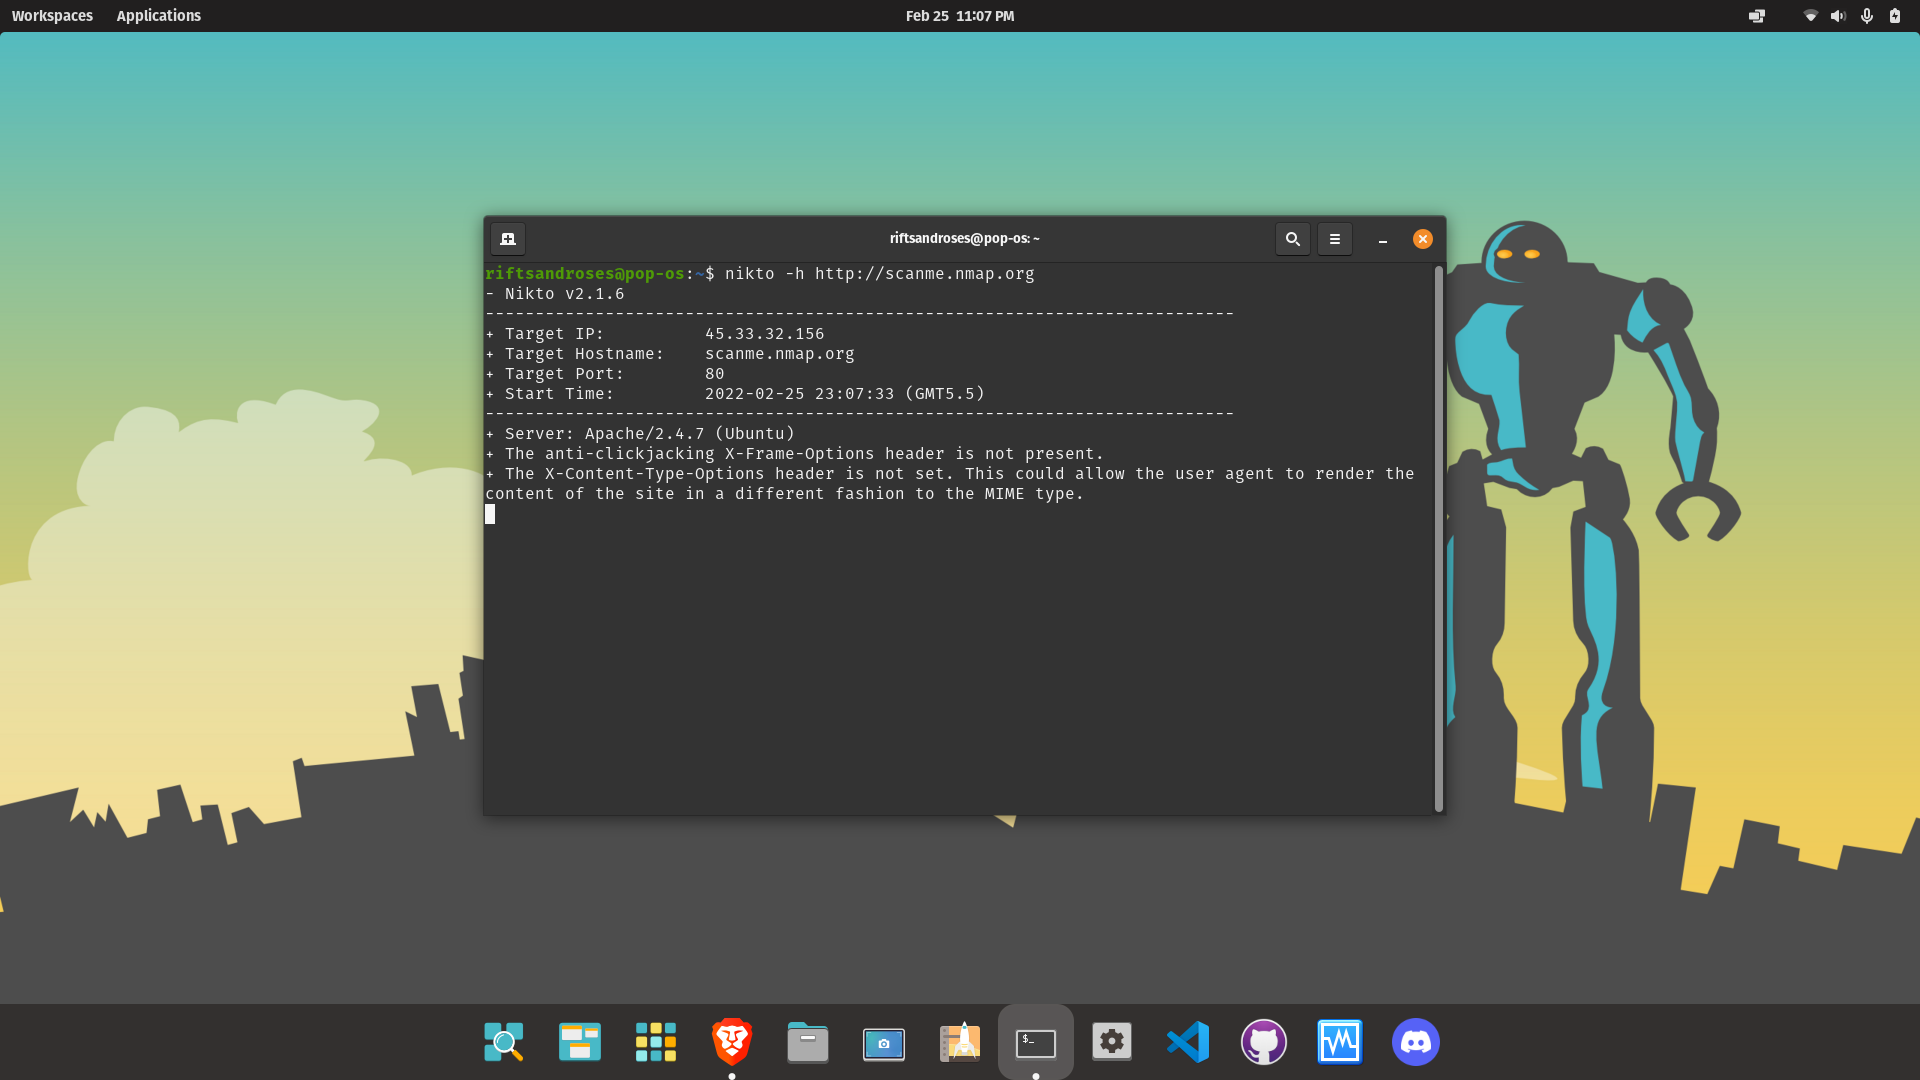 ilk-toolkit/ilk-toolkit
데일리 드라이버 리눅스 배포판을 침투 테스트 머신으로 변환하는 데 필요한 모든 도구를 자동으로 설치 및 구성하는 ToolKit입니다.
 gmh5225/hookmate
(실험적) Uniswap v4 Hook 개발을 위한 Solidity 컴포넌트 및 유틸리티
 ayushsinha322/heartbleed-lab
자체 포함형 Heartbleed(CVE-2014-0160) 실습 환경: Docker에서 취약한 OpenSSL 1.0.1f를 빌드하고, 승인된 테스트를 위한 Python 메모리 누출 PoC를 포함합니다.
 tori-tech/mandating-honeypots-project
이 저장소는 디지털 신원 확인 시스템에 대한 보안 감사를 수행하고, 백서와 기술 POC를 통해 취약점을 식별하며, 탈중앙화되고 프라이버시를 보존하는 솔루션을 제공합니다.
 freire007-byte/sentric-core
자체 암호화폐 신원을 가진 자율 AI 에이전트 — CVE를 추적하고, 익스플로잇 랩을 구축하며, 취약점을 검증하고(CVE-2026-86283의 최초 공개 PoC), 스스로를 지원하기 위해 24/7 암호화폐를 거래한다. Sentric Research.
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 lmammino/jwt-cracker
간단한 HS256, HS384 및 HS512 JWT 토큰 무차별 대입 크래커.
 m4cs/babysploit
👶 BabySploit 초보자용 침투 테스트 도구 키트/프레임워크 Python으로 작성됨 🐍
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 drew-alleman/datasurgeon
텍스트에서 IP 주소, 이메일 주소, 해시, 파일, 신용카드, 사회보장번호 등 더 많은 정보를 빠르게 추출합니다
 blacklanternsecurity/badsecrets
다양한 웹 프레임워크에서 알려진 비밀을 탐지하는 라이브러리
 mehulj94/braindamage
트위터를 명령 및 제어 서버로 사용하는 원격 관리 서비스










