
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 trailofbits/quantum-zk-proof-poc
Google의 ZK 증명을 무력화하는 양자 암호 분석 개념 증명 코드
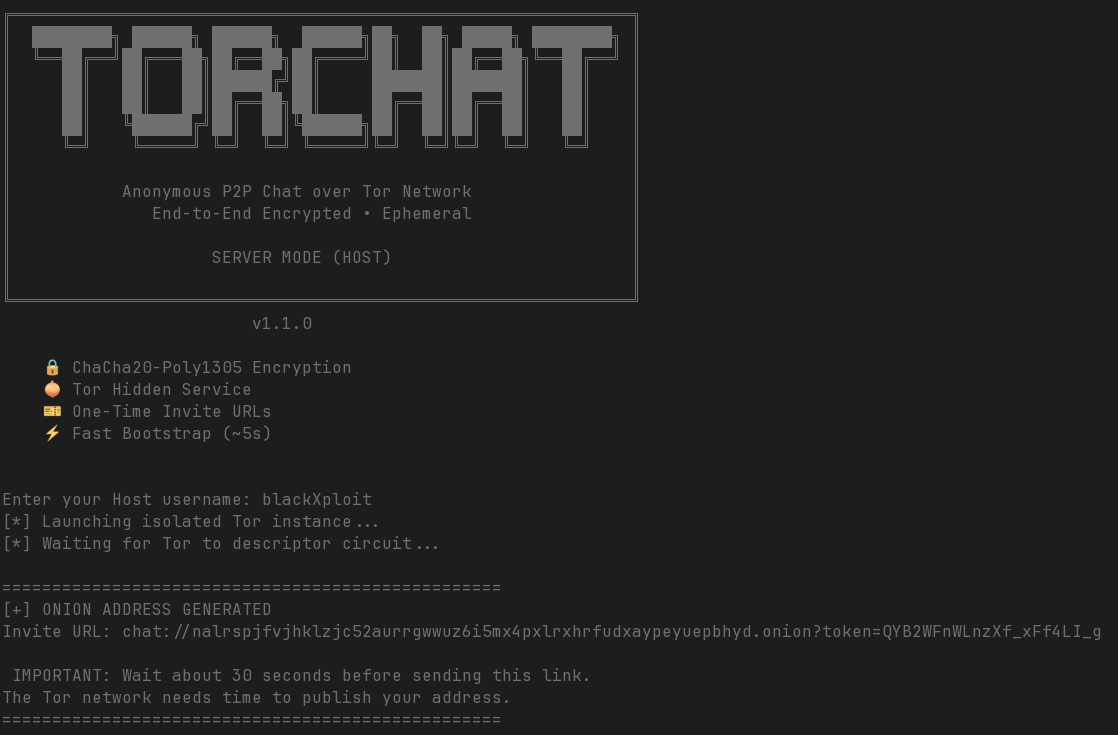 blackxploit-404/torchat
TorChat - Tor 네트워크를 통한 안전하고 비공개적이며 익명의 P2P 채팅
 farinap5/a-xex
이 프로젝트는 네트워크 보안에 중점을 둔 학교 과제의 일부입니다.

 qcomms/cqptoolkit
QKD 장치를 제어하고 대칭 키를 관리하기 위한 프레임워크입니다. [프로젝트 페이지](https://qcomms.gitlab.io/cqptoolkit/)를 참조하세요.
 10toothhtoot01/hiya
지문 모듈, Linux에 passkeys 지원도 추가합니다.
 lindi2/samlraider
SAML2 Burp 확장
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall(CVE-2020-0601) - PoC CVE-2020-0601, 일반적으로 CurveBall로 알려진 이 취약점은 타원 곡선 암호화(ECC)를 사용하는 인증서의 서명이 올바르게 검증되지 않는 취약점입니다. 공격자는 수제 생성기를 제공하여 검증,…
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS는 GlobalProtect 포털과 게이트웨이의 결함으로 인한 인증 우회 취약점을 포함하고 있어, 공격자가 승인되지 않은 VPN 연결을 설정할 수 있습니다. 이 취약점을 악용하려면 포털 또는 게이트웨이에 대한 네트워크…
 syrins/cve-2025-8088-winrar-tool-gui
WinRAR의 CLI를 사용하여 CVE-2025-8088과 관련된 개념 증명(PoC) 아카이브 트래버설 기법을 시연하는 Windows GUI 도구입니다. 간편한 최신 인터페이스를 통해 페이로드 + 디코이 파일로 구성된 조작된 RAR 파일을 빌드할 수 있습니다. 교육…
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 전체 워크스루: 결정적(예측 가능한) 자격 증명, chroot 심볼릭 링크 탈출, rewrite-rule 우회 RCE, CVE-2024-1086으로 root 권한 획득
 kha-beleh/poc-cve-2025-69421
CVE-2025-69421 최소 재현 도구로, encryptedContent 필드가 없는 변형된 PFX 파일을 통해 OpenSSL PKCS#12 처리에서 NULL 포인터 역참조를 시연합니다. 생성 스크립트, ASN.1 검사, UBSan으로 유발된 크래시 출력을…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
TP-Link TL-WR820N의 SSH 서버에서 약한 암호화 알고리즘 지원과 관련된 CVE-2025-14175에 대한 책임 있는 공개 보고서.
 h3raklez/cve-2024-3094
교육용 랩으로, 맞춤형 Ed448 키 쌍을 사용하여 XZ Utils 백도어(CVE-2024-3094)를 재현합니다. 패치된 liblzma, systemd 서비스, 그리고 승인된 보안 연구를 위한 익스플로잇 클라이언트가 포함되어 있습니다.
 epicosy/json-sanitizer
잘못된 형식의 JSON 유사 콘텐츠를 유효하고 안전한 JSON으로 변환하여 코드 주입을 방지하고 웹 및 XML 임베딩에 대한 표준 준수를 보장하는 JSON 새니타이저입니다.
 sallocinavalcante/lab-smb-responder-cve-2024-21413
CVE 2024-214113(MONIKER LINK) 취약점에 대한 PenTest를 위해 만들어진 실험실.
 devnw/zig/tls
QUIC용 TLS 1.3의 Zig 구현으로, 외부 의존성 없이 RFC 8446/9001을 준수하며 AEAD 보호, X.509 검증, 1000개 이상의 테스트를 갖추고 있습니다.
 planners1490/sclock
macOS arm64(Apple Silicon)용 하드웨어 바인딩 256슬롯 다형성 VM, 비선형 MBA 및 Apple Secure Enclave 바이너리 보호기 — 공개 CrackMe 및 SDK 문서
 noxxi/p5-ssl-tools
Perl 스크립트 기반 SSL/TLS 분석 도구: 프로토콜 및 암호화 스위트 지원 확인, 인증서 검증, OCSP 테스트, 그리고 SMTP, HTTPS, STARTTLS 엔드포인트에서 Heartbleed 취약점 탐지를 수행합니다.








