
 #1
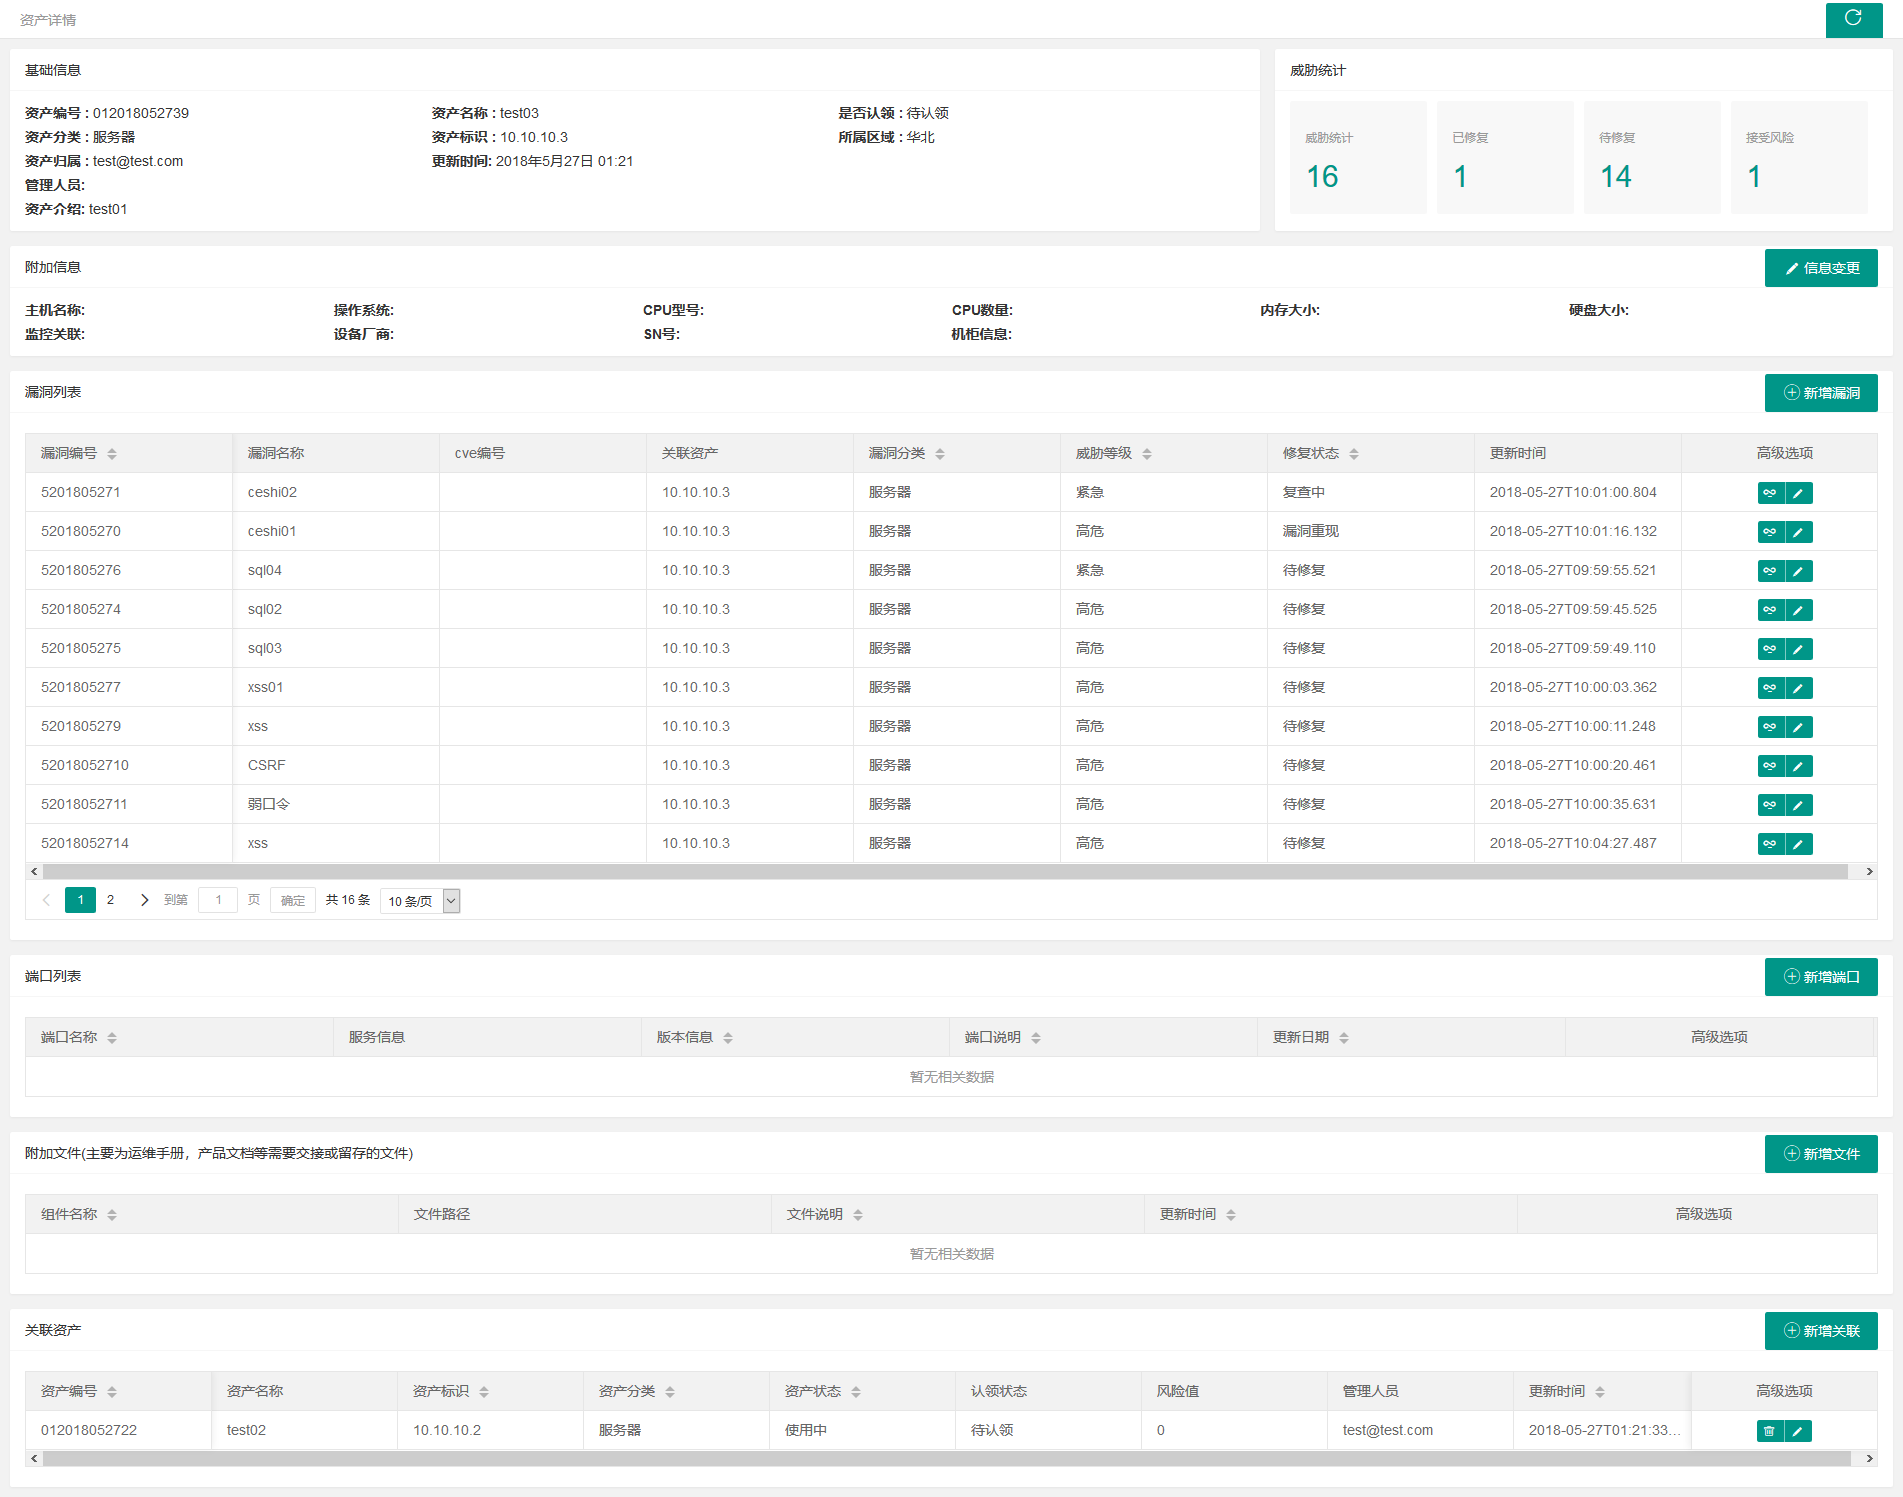
 we1h0/securitymanageframwork
Security Manage Framwork는 기업 내부 네트워크를 위한 보안 관리 플랫폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리, 보안 스캐닝 자동화 기능 모듈을 포함하며 내부 보안 관리에 사용될 수 있습니다. 이 플랫폼은 보안 인력이 적고,…
 zerx0r/dvenom
🐍 Double Venom(DVenom)은 셸코드를 위한 암호화 래퍼와 로더를 제공하는 도구입니다.
 xerohackcom/chaya
AES-256-GCM 암호화 이미지 스테가노그래피 도구. LSB-LPS 임베딩 및 FLIF 무손실 압축을 사용하여 공개 안티-스테그 도구에 대해 탐지율 0%로 은밀한 데이터 은닉을 수행합니다.
 oritwoen/kangaroo
GPU 가속 Pollard's Kangaroo 알고리즘을 사용하여 secp256k1에서 타원 곡선 이산 로그 문제(ECDLP)를 해결하며, Vulkan, Metal 및 DX12 백엔드를 지원합니다.
 0xbbuddha/hermes
Mythic C2를 위한 Linux 대상 Python 에이전트
 awesom3alex/osint-menace
패시브 OSINT 분류 콘솔: 이메일, 사용자명, 도메인, IP, 암호화폐 지갑 정찰을 위한 도구입니다. 사례 관리, 선별된 리소스 링크, 방어 연구를 위한 내보내기 가능한 보고서를 제공합니다.
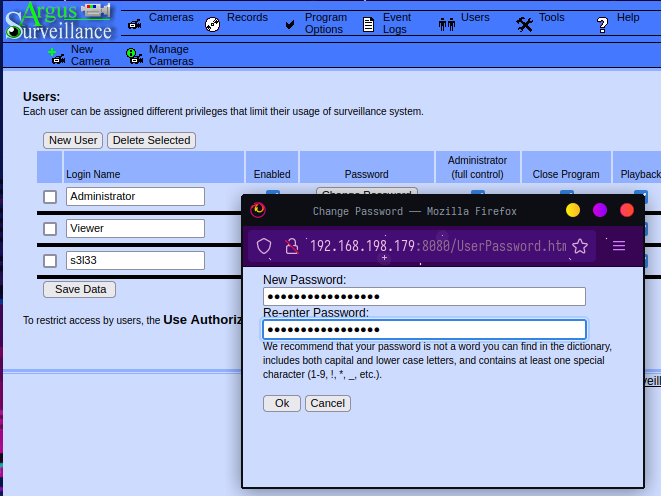 s3l33/cve-2022-25012
이 취약한 암호 암호화 스크립트의 업데이트된 버전
 demining/digital-signature-forgery-attack
CVE-2025-29774 취약점과 SIGHASH_SINGLE 버그가 가짜 RawTX로 다중 서명 지갑 운영 방식을 위협하는 방법
 xiangsi-howard/ctf---cve-2011-2523
vsftpd 2.3.4 백도어(CVE-2011-2523)를 악용하여 Metasploitable 2에서 /etc/shadow 및 /etc/passwd를 캡처하고 크랙하는 단계별 CTF 워크스루.
 sita-technologies/cve-2025-39247
HikCentral Professional - 사전 인증 라이선스 ActiveCode 유출
 sarpantkeltiek/cve-2024-37010
CVE-2024-37010에 대한 익스플로잇: 다른 사용자의 외부 저장소 접근 및 측면 이동
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6에서 하드코딩된 암호화 키가 발견되었습니다.
 microsoft/pqcrypto-lweke
C 라이브러리로, Learning with Errors 문제를 기반으로 한 양자 내성 키 캡슐화 메커니즘인 FrodoKEM을 구현하며, AES 및 SHAKE 변형과 일시적(ephemeral) 및 표준 모드를 포함합니다.
 demining/phoenix-rowhammer-attack-cve-2025-6202
피닉스 로우해머 공격: 치명적인 SK 하이닉스 DDR5 취약점(CVE-2025-6202)으로 인한 글로벌 블록체인 인프라에서 비트코인 지갑 개인 키 손상의 시스템적 위험
 kaandemir993/malwareforge---advanced-static-malware-analyzer
8가지 인젝션 기법, 중요한 API 호출, 숨겨진 문자열을 발견하는 고급 정적 맬웨어 분석기로, PE 섹션(.text, .rdata)을 .bin으로 내보내고 PE/ELF/Mach-O/스크립트를 지원하며 VirusTotal을 통해 60개 이상의 AV 엔진을 통합합니다.
 awnumar/memguard
메모리 내 민감 정보 저장을 위한 소프트웨어 샌드박스









