#1

 anthropics/cryptography-research-demo
축소 라운드 AES에 대한 단일 키 복구 공격을 위한 재현 가능한 암호분석 산출물로, 블랙박스 키 복구, DDT-Gray 탐색, S-box 캐시, Lean 형식 증명을 포함합니다.
 hacefresko/forticrack_v8
FortiOS 8.0.0 펌웨어 이미지를 복호화 및 추출합니다.
 oritwoen/vuke
취약한 암호화 키 생성(brainwallet, PRNG, milksad, LCG, xorshift)을 연구하기 위한 도구
 z1ph1us/milksad-mnemonic-generator
이 도구는 Unix 타임스탬프로부터 파생된 BIP-39 니모닉 구문을 생성하며, 'Milk Sad' 취약점의 영향(CVE-2023-39910)을 탐구합니다.
 circuitsoul/poc-cve-2016-10555
알고리즘 RS256(비대칭)을 HS256(대칭)으로 변경 - POC (CVE-2016-10555)

 raithchr/stego-lab
로컬 스테가노그래피 앱으로, 텍스트, 이미지 또는 파일을 캐리어 이미지 내에 숨기며 AES-256 암호화, EXIF 편집, 워터마킹 및 iOS, iPadOS, macOS에서의 일괄 처리를 지원합니다.
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Metasploitable2를 대상으로 한 전체 Metasploit 익스플로잇 워크스루 — vsftpd 백도어, Samba CVE-2007-2447, UnrealIRCd 백도어, Netcat 데이터 유출 및 자격 증명 크래킹 준비.
 neitzert/picard
내결함성 데이터를 위한 프로토콜 자기분석 청크 어댑터
 abraxas/cve-2026-19553-wrap-bio
CVE-2026-19553을 재현하는 개념 증명(Proof-of-concept) 랩으로, CPython의 ssl.SSLContext.wrap_bio()가 server_hostname이 None일 때 TLS 호스트 이름 검증을 조용히 건너뛰는 취약점을 다룹니다.
 mattgsys/cve-2026-19586
TP-Link Omada SSL VPN에서 OpenVPN 사용자 이름 인젝션을 통해 root 권한으로 임의 명령을 실행하는 인증되지 않은 명령 인젝션 취약점 CVE-2026-19586을 익스플로잇하는 Python PoC입니다.
 magic-wormhole/magic-wormhole
한 컴퓨터에서 다른 컴퓨터로 안전하게 데이터를 전송합니다.
 loseys/blackmamba
C2/포스트 익스플로잇 프레임워크
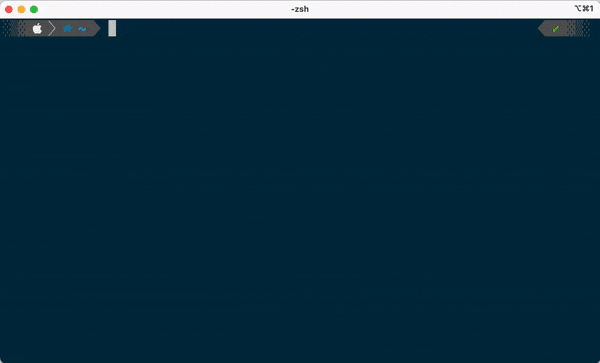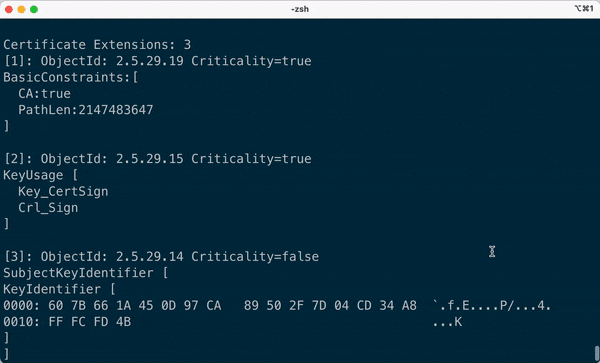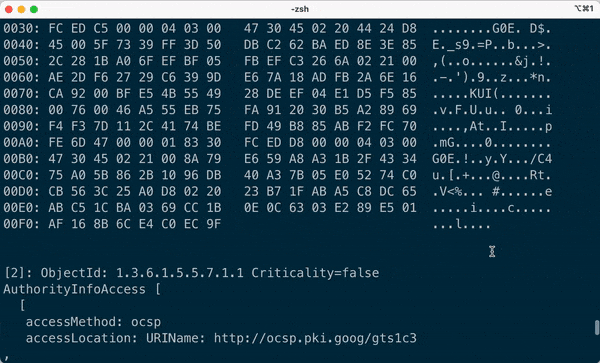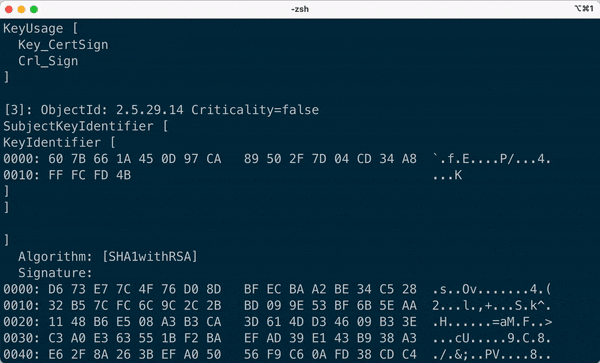 hakky54/certificate-ripper
🔐 서버 인증서를 추출하는 CLI 도구
 x86byte/obfusk8
Obfusk8: 경량 난독화 라이브러리, C++17 기반 / Header Only, 윈도우 바이너리용


 enkomio/alanframework
C2 사후 침투 프레임워크