
 #1

 iceman1001/proxmark3
[더 이상 사용되지 않음] Iceman 포크, proxmark3에 관심이 있다면 가장 완전히 멋진 포크입니다.
 devploit/xorpass
XOR 연산을 사용하여 WAF 필터를 우회하는 인코더.
 rench321/sklad
시스템 트레이를 위한 산업 등급의 안전한 스니펫 저장소입니다. 📦 Rust (Tauri v2) & React로 구축되었습니다. 오프라인 우선, AES-256 암호화, 그리고 재귀적입니다.
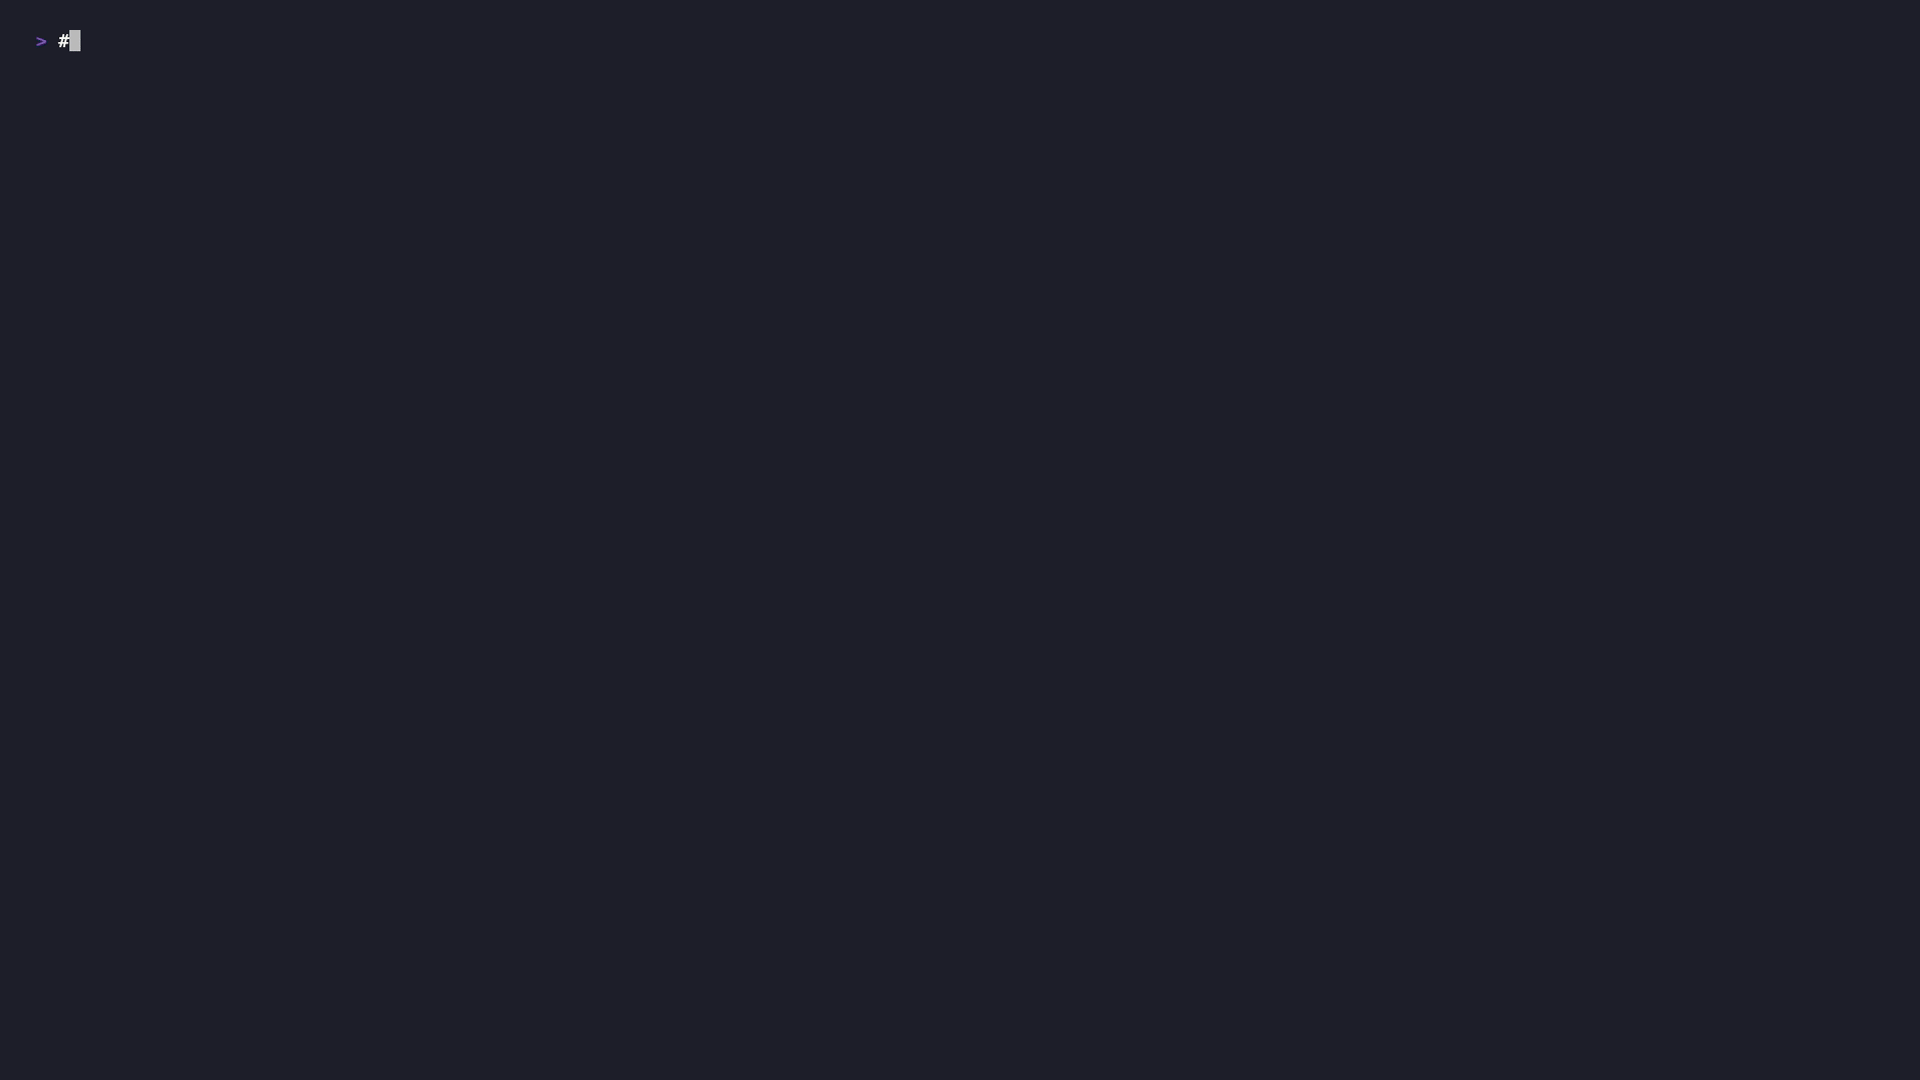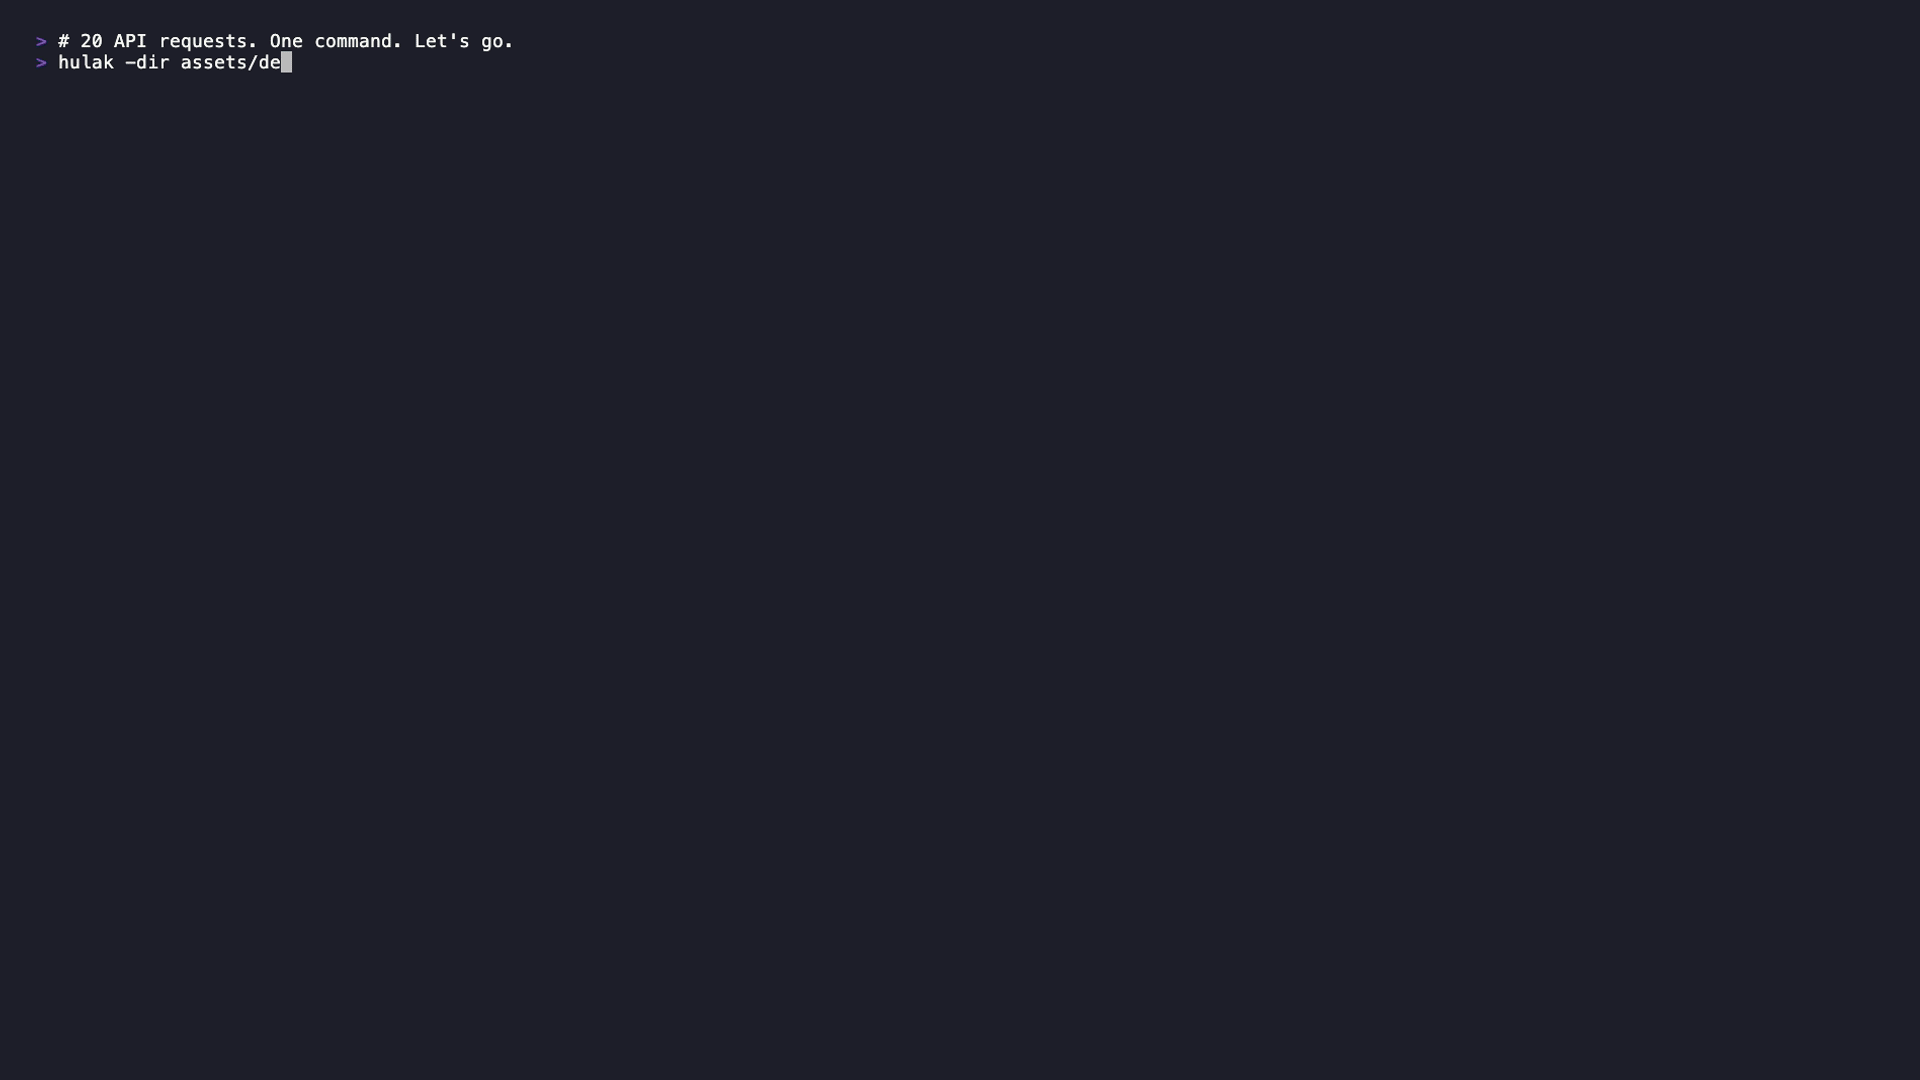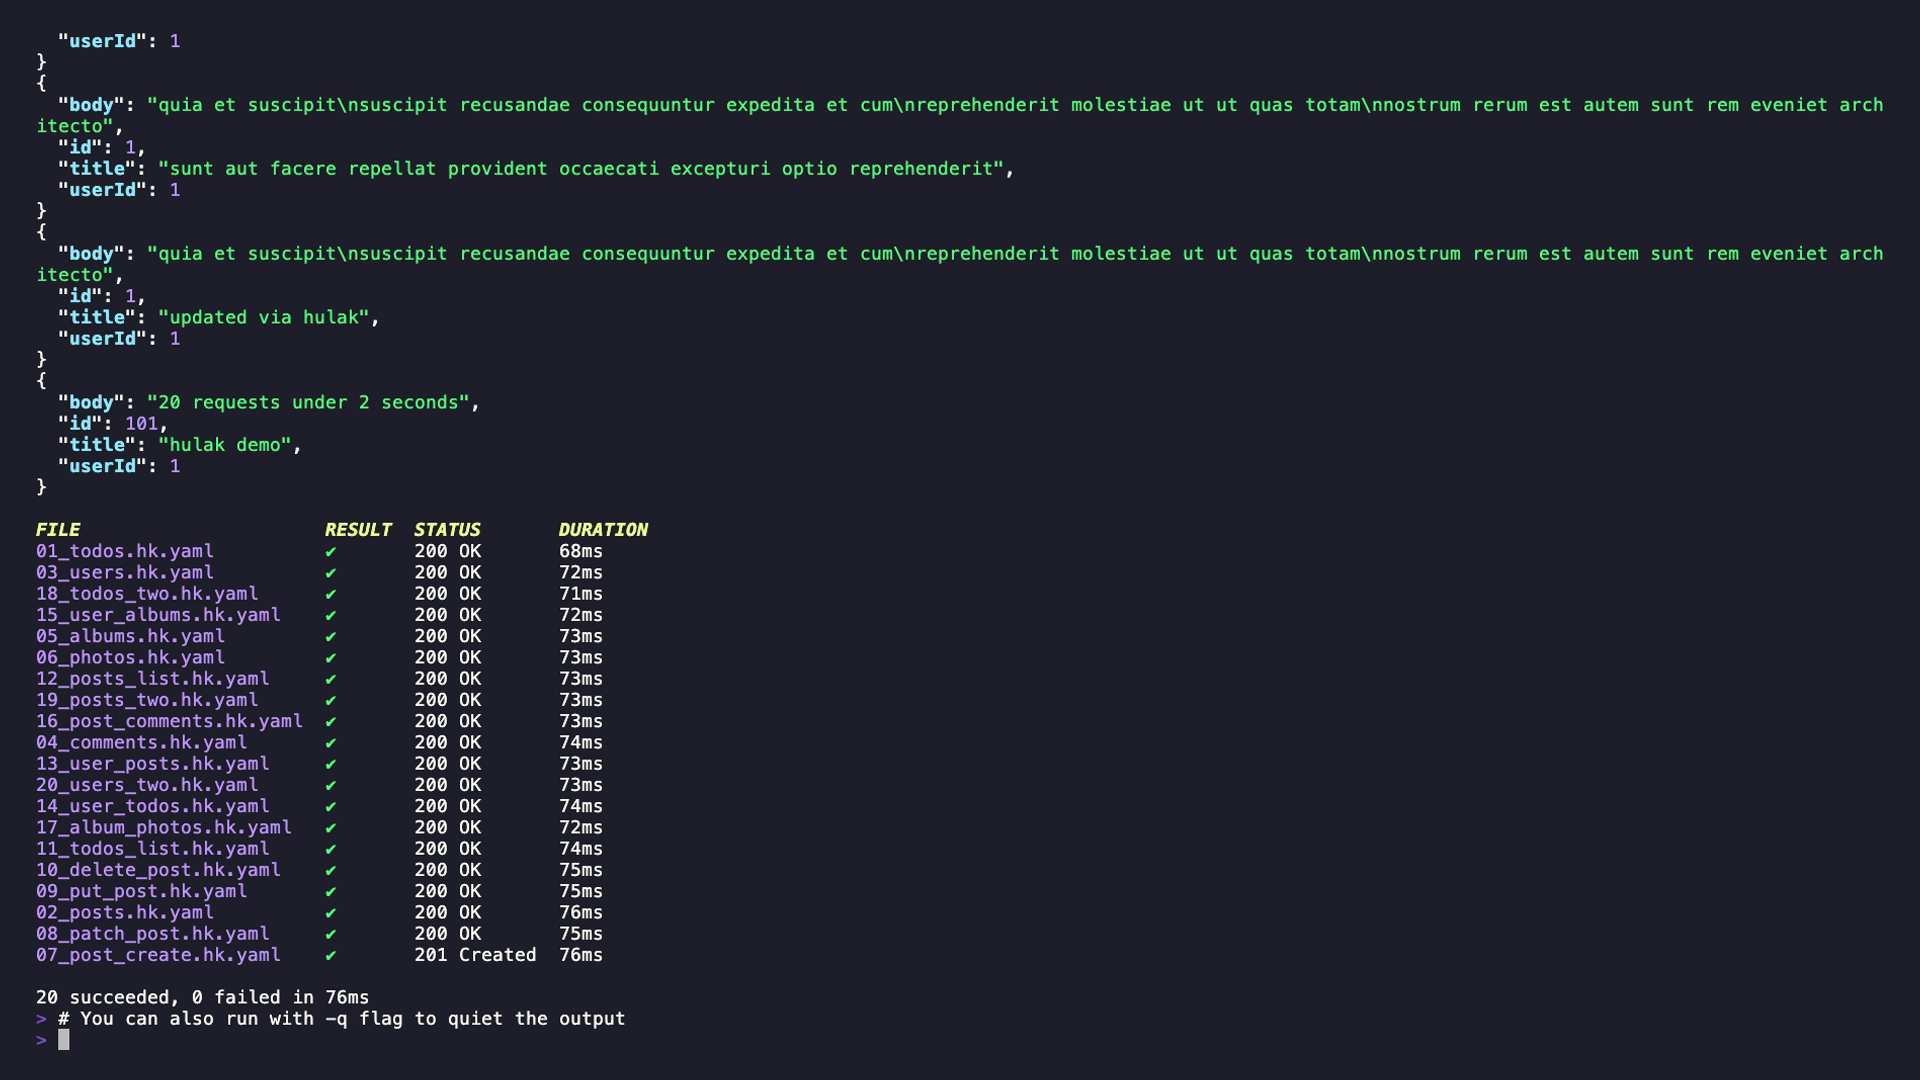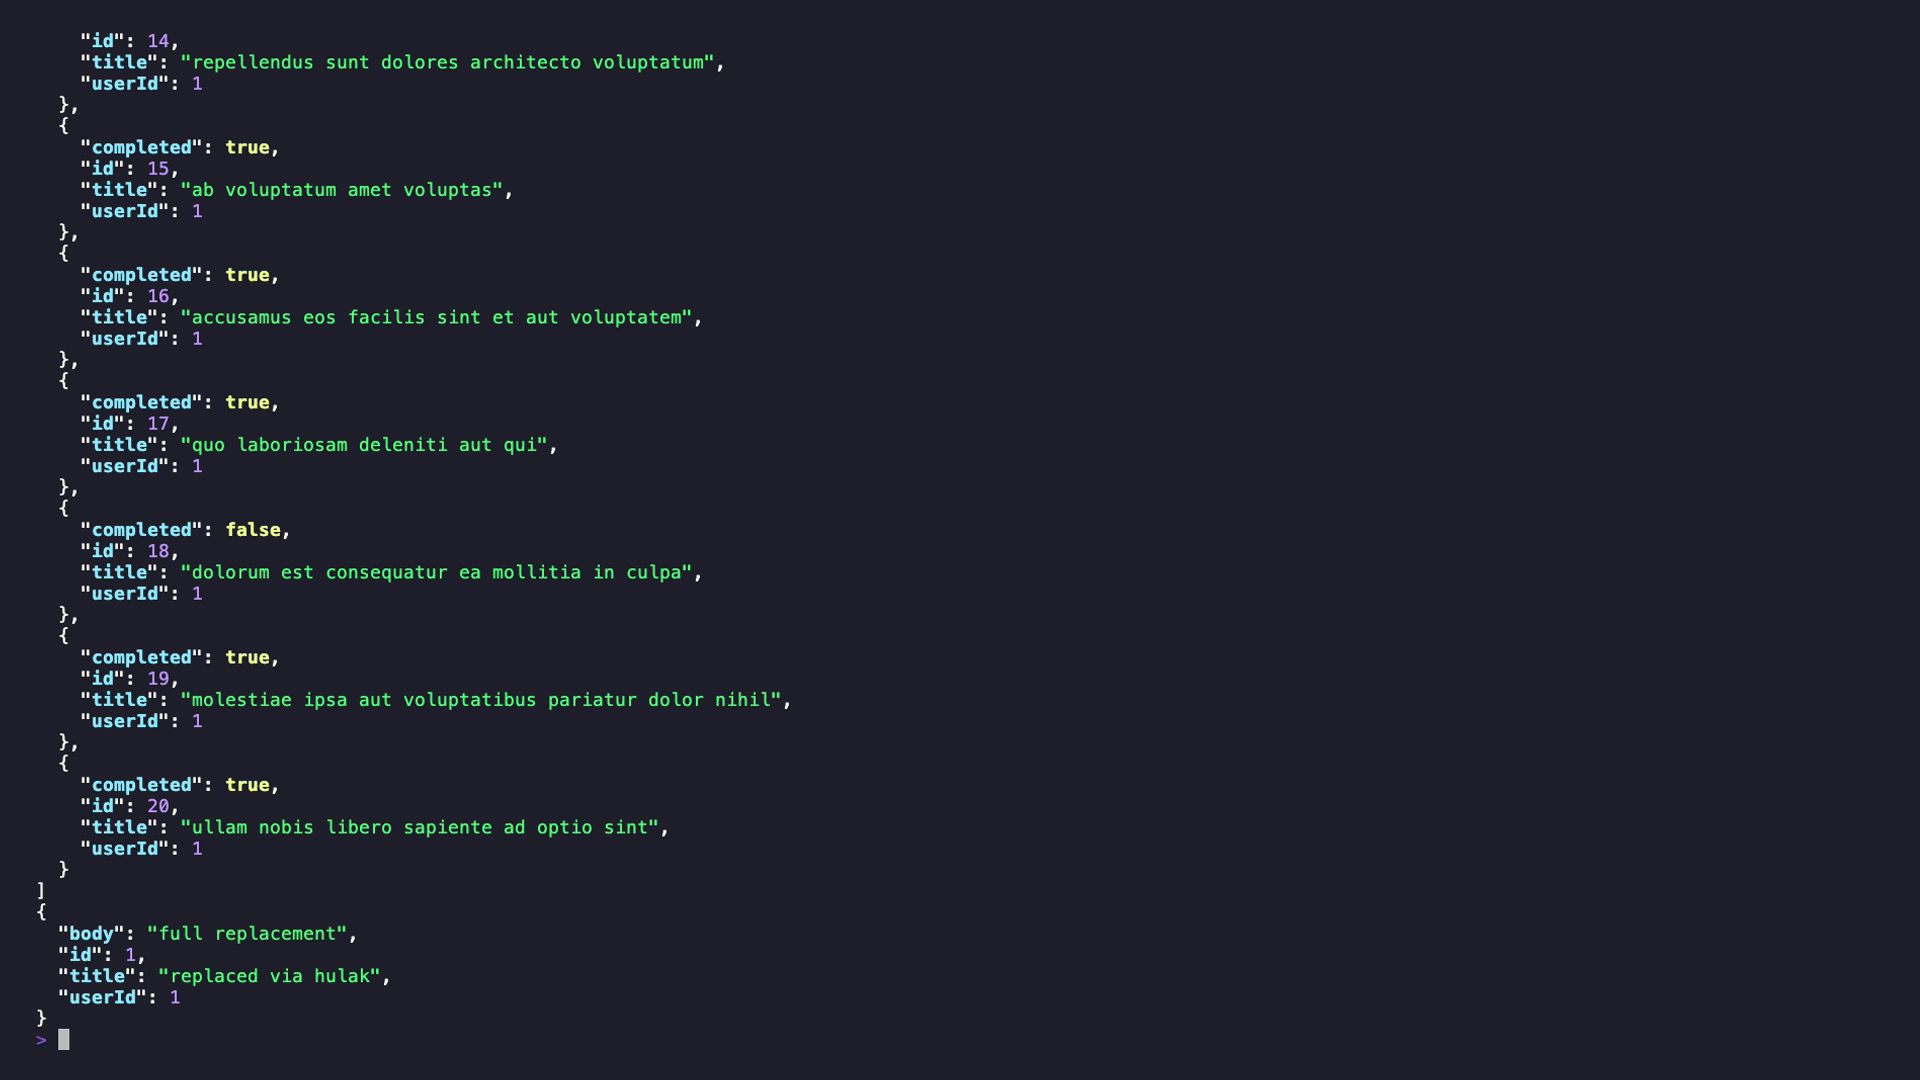 xaaha/hulak
가벼운 파일 기반 CLI API 클라이언트로, age로 암호화된 시크릿, 일급 GraphQL 지원, AI 에이전트 워크플로를 위한 내장 MCP 서버를 갖추고 있습니다.
 watchfulip/tp-link-decrypt
TP-Link 펌웨어 복호화
 bytesizedmarius/rewerse-engineering
Rewe API 리버스 엔지니어링 (Go)
 momenbasel/autowifi
무선 침투 테스트 프레임워크입니다. WPA/WPA2/WEP/WPS 공격을 자동화합니다 - 하나의 명령으로 정찰부터 익스플로잇까지. aircrack-ng + hashcat + PMKID.
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: 인텔 통합 GPU의 정보 누출 취약점
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool은 CVE-2021-36799에 대한 PoC입니다.

 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2용 역설계된 BLE 프로토콜로, GATT 레이아웃, AES-128-CBC 암호화 명령 프레임, 인증 핸드셰이크 및 대체 컴패니언 앱 개발을 위한 건강 데이터 동기화를 문서화합니다.
 joelbts/cve-2020-0601_poc
CVE-2020-0601, 일명 curveball의 데모. https://github.com/kudelskisecurity/chainoffools 및 https://github.com/ly4k/CurveBall에서 제공되는 PoC를 기반으로 합니다.
 occlum/occlum
인텔 SGX용 메모리 안전 멀티프로세스 라이브러리 OS로, 암호화된 파일 시스템과 경량 인클레이브 내 프로세스 격리를 통해 레거시 애플리케이션을 인클레이브 내에서 실행합니다.
 covepseng/cve-2026-102268-poc
CVE-2026-102-268 (PyJWT 비대칭 PEM 탐지 우회)에 대한 익스플로잇 가능성 PoC.
 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
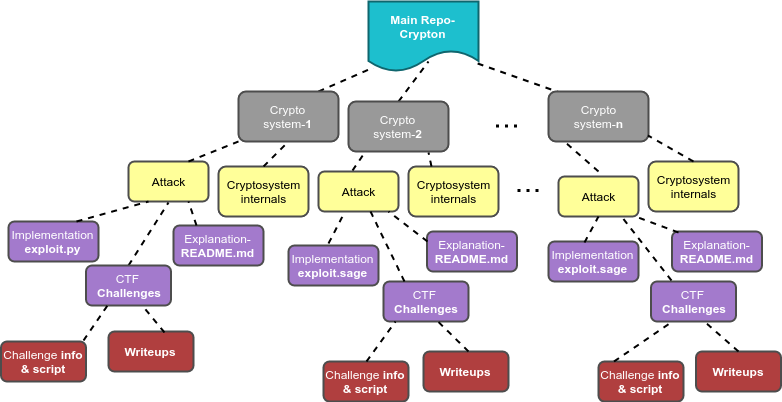 ashutosh1206/crypton
다양한 암호화 시스템, 디지털 서명, 키 교환, 인증 방법에 대한 모든 기존 공격의 설명과 구현, 그리고 CTF의 예제 문제로 구성된 라이브러리
 hash3lizer/wifibroot
무선 (WPA/WPA2) 침투 테스트/크래킹 도구입니다. 4-way 핸드셰이크와 PMKID 키를 캡처 및 크랙합니다. 또한, 스트레스 테스트를 위한 인증 해제/재밍 모드를 지원합니다.









