#1

 blacksnufkin/credshunter
CVE-2026-3609에 대한 PoC - XIGNCODE3 xhunter1.sys 핸들 누수로 PPL 우회 및 LSASS 덤핑 가능
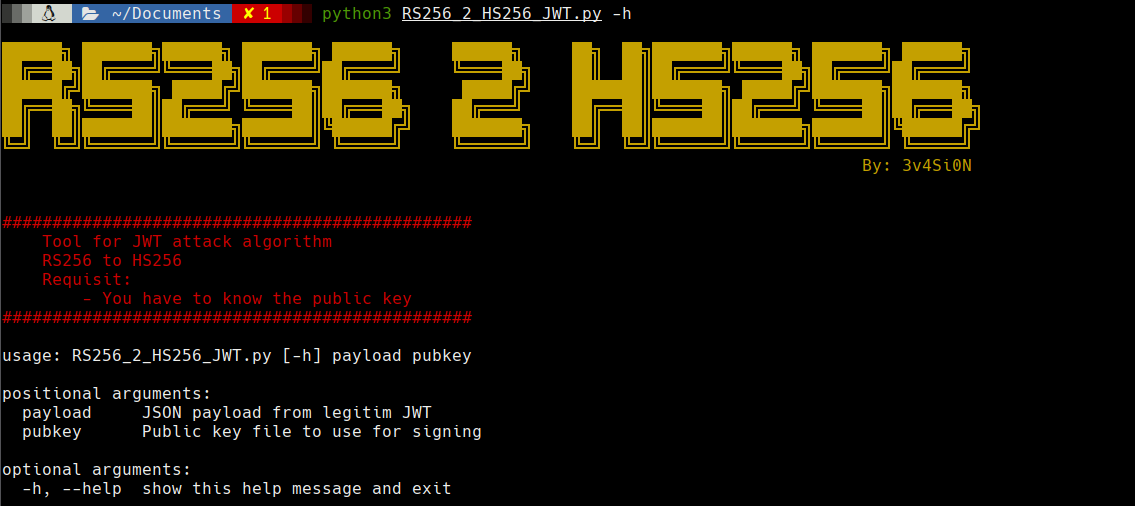 3v4si0n/rs256-2-hs256
JWT 공격: 알고리즘 RS256을 HS256으로 변경
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — 하드코딩된 RC4 키를 이용한 Lansweeper lsrunase 2.0 / lsencrypt 2.0 오프라인 평문 비밀번호 복구. PoC + 기술 권고.
 pelock/simple-polymorphic-engine-spe32
임의로 선택된 명령어와 키를 사용하여 데이터를 암호화하기 위한 고유한 다형성 복호화 코드를 생성하며, 정크 opcode 생성을 포함합니다. 32비트 MASM 어셈블리로 작성되었습니다.
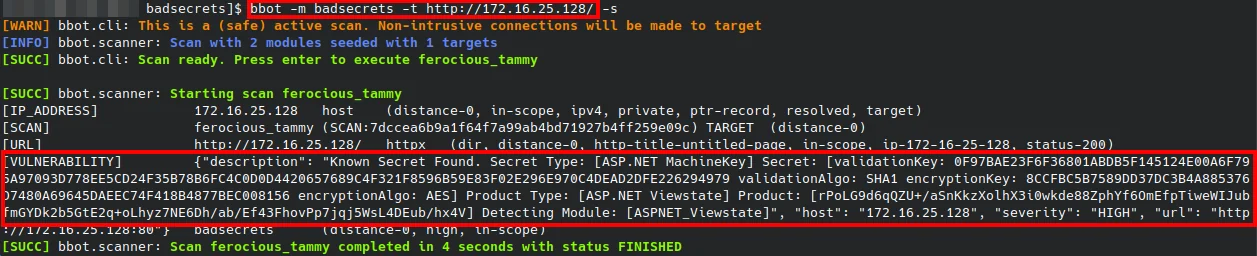 irsdl/crapsecrets
다양한 웹 프레임워크에서 알려진 시크릿을 탐지하는 라이브러리
 rsactftool/rsactftool
RSA 공격 도구 (주로 ctf용) - 취약한 공개키에서 개인키를 추출하거나 데이터를 복호화합니다

 crypto-unict/ghostfacempc
MP-SPDZ에서 복제 비밀 공유를 사용한 프라이버시 보존 얼굴 인식의 참조 구현으로, 양자화된 GhostFaceNet 추론, 벤치마크 및 QAT 도구를 포함합니다.
 billythegoat356/kramer
다음 단계의 100% Python 난독화 도구.

 tamarin-prover/tamarin-prover
다중집합 재작성과 제약 해결을 사용하여 비밀성, 인증 및 동등성 속성을 증명하는 보안 프로토콜용 기호 검증 도구입니다.
 vatsal200600/stegolab
올인원 이미지 스테가노그래피 툴킷 — CTF 및 포렌식용
 newaetech/chipwhisperer
임베디드 장치와 암호화 구현을 대상으로 전력 트레이스 캡처, 부채널 분석 및 글리칭/오류 주입 공격을 수행하는 오픈소스 하드웨어 보안 툴체인입니다.
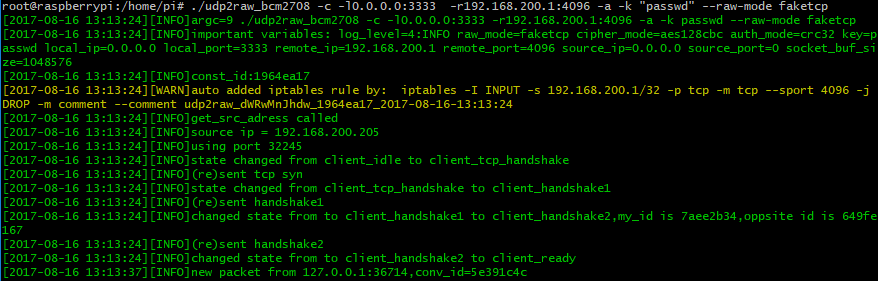 wangyu-/udp2raw
Raw Socket을 사용하여 UDP 트래픽을 암호화된 UDP/FakeTCP/ICMP 트래픽으로 변환하는 터널입니다. UDP 방화벽(또는 불안정한 UDP 환경)을 우회하는 데 도움을 줍니다.
 o7-machinehum/phantomdrive
겉보기에는 평범하지만 숨겨진 보안 기능을 갖춘 USB 드라이브
 joelgmsec/leaksearch
공개 유출 데이터베이스(ProxyNova COMB)에서 평문 비밀번호를 키워드(사용자/도메인/비밀번호)로 검색 및 파싱하며, 프록시 지원 및 JSON/TXT 내보내기 기능을 제공합니다.