
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 sibersan/apache_audit_cve-2026-23918
Apache HTTP Server를 CVE-2026-23918(HTTP/2 double-free RCE) 및 관련 CVE 4건에 대해 점검하는 Python 툴킷. ALPN 검증 기능을 갖춘 패시브 스캐너 + 읽기 전용 로컬 감사 도구. 익스플로잇 미포함.
 bjbakker1984/yellowkey-mitigation
CVE-2026-45585에 대한 WinRE 완화 워크플로를 자동화하는 PowerShell 스크립트로, 검증 단계와 불필요한 변경을 피하기 위한 조건부 커밋을 포함합니다.
 srkyn/nginx-map-risk-audit
구성 스캐너, Splunk/Defender 메모 및 랩 증거가 포함된 NGINX CVE-2026-42533 map regex 방어적 위험 감사
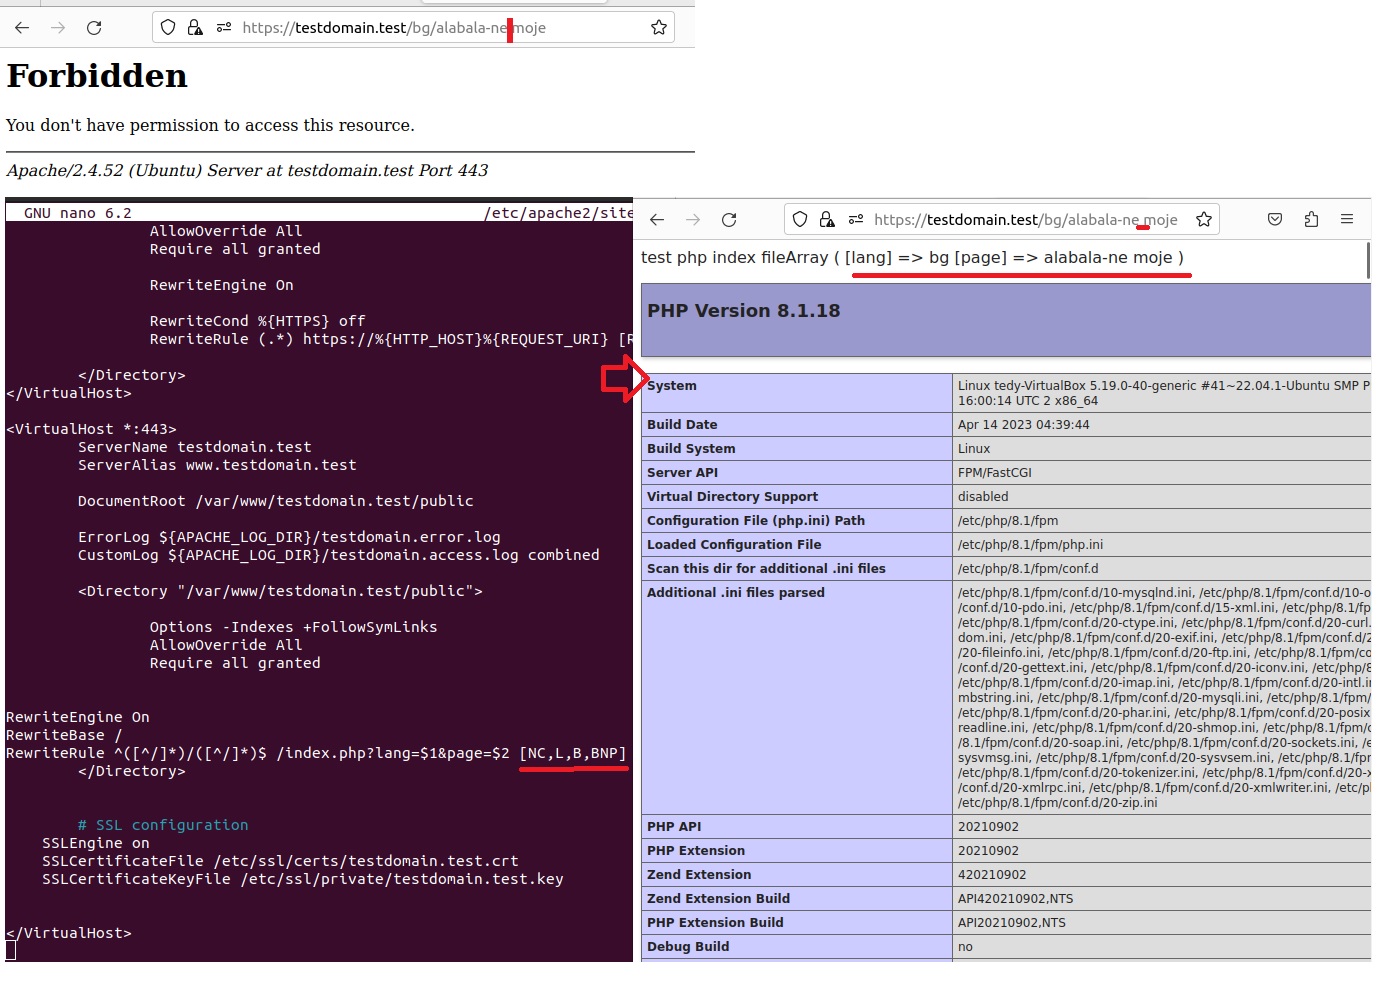 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Apache 업그레이드 후 공백이 포함된 URL 수정 CVE-2023-25690
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
ServiceNow UI Macro 취약점(CVE-2025-11449, CVE-2025-11450)을 sysparm_ 매개변수를 인코딩하여 XSS 공격을 방지함으로써 자동 탐지 및 수정합니다.
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
CVE-2026-48172용 버전 감사기: cPanel의 LiteSpeed 플러그인이 취약한지 로컬에서 확인하며, 악용하지 않습니다.
 melonlonmeo/cve-2025-49132
PoC - CVE-2025-49132
 tanarchytan/cve-2021-1675
인쇄 스풀러를 비활성화하지 않고 수정
 woltage/cve-2014-6271
CVE-2014-6271(Shellshock) bash 취약점에 대해 원격 서버를 테스트하는 Ansible 플레이북으로, 여러 호스트에서 자동화된 스캔 및 검증을 가능하게 합니다.
 rshosting/apache-cve-2026-23918-fix
Apache 2.4.67로 업그레이드하여 CVE-2026-23918 취약점을 수정하세요
 shoucheng3/asf__karaf_cve-2022-22932_4-3-5
Modulith 런타임은 핫 배포, 동적 구성, JAAS 기반 RBAC 및 중앙 집중식 로깅을 제공합니다. SSH 원격 관리를 통해 REST/API, 웹 및 Spring Boot 애플리케이션을 지원합니다.
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
세부적인 접근 제어와 JAAS 보안 통합을 갖춘 Java 기반 위키 플랫폼으로, 보안 테스트 및 CVE 익스플로잇 연구를 위해 취약한 버전으로 제공됩니다.
 toohau/cve-2025-32462-32463-detection-script-
중요 Sudo 취약점으로 인해 로컬 사용자가 Linux에서 루트 권한 획득 가능, 주요 배포판에 영향
 jmaddington/drmm-cve-2020-1350-response
레지스트리 기반 완화 스크립트로, CVE-2020-1350 Windows DNS 서버 RCE 취약점에 대해 서버 재부팅 없이 Microsoft가 권장하는 해결 방법을 적용합니다.
 adnansiyat/how-to-patch-cve-2025-32709
CVE-2025-32709에 대한 실제 패치 워크플로우. 핫픽스 설치부터 SIEM 경고 검증까지—이 저장소는 모든 단계를 스크린샷, 명령어 및 탐지 로직과 함께 문서화합니다.
 americanhanko/windows-security-cve-2017-8543
노드가 CVE-2017-8543에 대해 패치 및 규정 준수 상태인지 확인하는 InSpec 프로필
 gopinaath/cve-2025-49844-discovery
AWS ElastiCache Redis/Valkey 클러스터의 네트워크 노출을 감사하여, 여러 계정과 리전에 걸쳐 VPC, 서브넷, 인터넷 게이트웨이 경로를 확인합니다.
 brunoh6/web-threat-mitigation
OWASP ZAP, Burp Suite, ModSecurity WAF(OWASP CRS 포함)를 사용하여 웹 애플리케이션 위협을 탐지 및 완화하는 실습형 랩. 사례 연구: Spring4Shell(CVE-2022-22965). 로컬 Docker 기반 설정.








