
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 alexzorin/cve-2017-2636-el
CVE-2017-2636(Red Hat) 임시 해결책을 위한 Ansible 롤 - https://access.redhat.com/security/cve/CVE-2017-2636
 tpower2112/writing-sample-1
CVE-2021-44228 Log4j 요약
 invaderslabs/cve-2024-20666
Windows 복구 환경에서 복구 파티션 크기를 조정하고 KB5034441을 적용하여 CVE-2024-20666 패치 실패를 해결하기 위한 가이드 및 자동화된 PowerShell 스크립트
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746용 자동 완화 도구로, 원자적 롤백, 다중 방화벽 지원(UFW, firewalld, nftables, iptables), 그리고 Linux 시스템을 위한 심층 방어(Defense-in-Depth) 복구 기능을 제공합니다.
 abdullahaligun/reachability-check
방화벽 규칙, 액세스 제한 및 기업 정책 준수를 테스트하기 위한 브라우저 기반 네트워크 연결 확인 도구입니다. JSON 기반 서비스 팩 및 규칙 집합을 사용하여 HTTP Fetch 및 Image Ping 측정을 지원합니다.
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
프로덕션 등급 도구로, CVE-2026-0622(5G 코어 소프트웨어의 Ghost Admin 권한 상승 및 마스터 키 노출)를 탐지하고 해결합니다.
 many-hat-group/ubuntu-cve-2026-3888-patcher
우분투 인스턴스에 배포하여 CVE-2026-3888 익스플로잇을 패치하도록 설계된 스크립트입니다.
 ksgassama-lab/vulnerability-remediation-cve-2013-3900
CVE-2013-3900의 PowerShell과 Tenable을 사용한 종합적인(End-to-end) 수정 절차입니다. Azure 환경에서 취약점 식별, 레지스트리 강화, 자동화된 검증을 보여줍니다.
 redux-sibi-jose/mitigate_ssh
OpenSSH 취약점 CVE-2024-6387

 abdom.seada/security-checks
리눅스 보안 점검
 planetoid/cve-2026-21509-mitigation
PowerShell 스크립트로, 백업 및 롤백 지원과 함께 Microsoft Office 보안 기능 우회 취약점인 CVE-2026-21509에 대한 임시 레지스트리 기반 완화 조치를 적용합니다.
 radzarr/wsusresponder
# CVE-2025-59287 인시던트 대응 PowerShell 모듈 — WSUS 원격 코드 실행(RCE)
 arisharazakhan-cpu/dod-blue-team-network-lab
고신뢰 방어형 보안 랩으로, DoD 규격의 엔터프라이즈 네트워크를 시뮬레이션하며 Active Directory, VLAN 분할, STIG 기반 강화, 중앙 집중식 원격 측정 수집, RMF 스타일 제어 프레임워크에 정렬된 검증된 탐지 엔지니어링을 포함합니다.
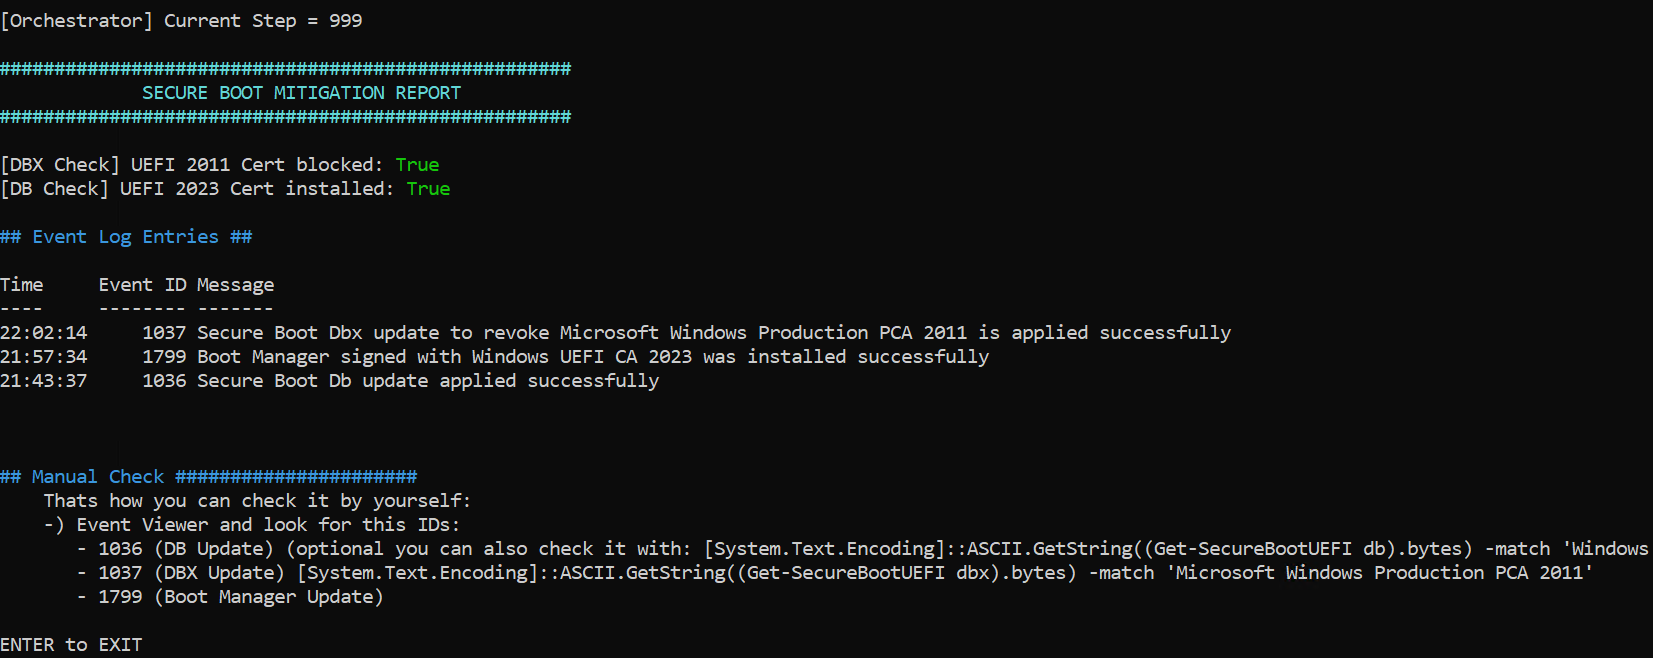 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
영어 번역
 m2l33k/blockguard
BlockGuard는 프로세스 수준에서 파일 액세스를 가로채고 제어하는 Windows 데이터 손실 방지(DLP) 에이전트입니다. 실행 파일 경로, 암호화 해시, Authenticode 서명 및 무결성 수준으로 식별된 승인된 프로세스만 보호된 파일을 읽을 수 있도록…
 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Windows Server 2019 Azure VM에서 CVE-2013-3900에 대한 단계별 수정 보고서, Tenable/Nessus 자격 증명 검사 및 레지스트리 강화를 사용하여 인증서 패딩 검사를 적용합니다.
 sibersan/cve-2026-31431-checker
CVE-2026-31431 Linux 커널의 Copy Fail 취약점 탐지 도구입니다. 탐지 전용이며, 악용하지 않습니다.
 adherzog/ansible-cve-2015-0235-ghost
CVE-2015-0235(GHOST) 취약점을 확인하는 Ansible 플레이북








