
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 fer1035_aws/cloudformation/cloudformation-waf-acl
AWS WAFv2 리소스를 프로비저닝하고 관리하는 데 사용되는 AWS CloudFormation 템플릿입니다. 여기에는 Web ACL, 관리형 규칙 그룹, 사용자 정의 정규식 패턴 세트 및 IP 세트가 포함됩니다.

 sibersan/web-server-audit_cve-2026-42945
nginx 및 Apache용 트리거 인식 웹 서버 CVE 감사. 버전 일치를 넘어 취약한 코드 경로가 구성에서 실제로 도달 가능한지 확인. 결과를 활성 / 잠재 / 미검증으로 분류. 단일 파일 Python 3.5+, 종속성 없음.
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
패치 관리자
 jbiniek/copy.fail-mitigation-mlm
Salt state to deploy a mitigation of the copy.fail vulnerability (CVE-2026-31431)를 배포하기 위한 Salt state
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 상자에서 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)를 해결하기 위한 프로덕션 준비 단계
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 sreejaputhan/cpanel-control-plane-exposure-check
방어적 노출 평가 도구로, CVE-2026-41940과 관련된 외부에서 접근 가능한 cPanel, WHM 및 Webmail 관리 인터페이스를 식별합니다.
 thesisgroup3/secassessment_gapdetect
조직의 방어 체계를 MITRE ATT&CK 및 D3FEND 프레임워크 기준으로 평가하고, 보안 취약점을 탐지하며, 완화 방안을 제안하는 규칙 기반 CLI 도구입니다. JSON/일반 텍스트 입력, SBOM 생성 및 취약점 분석을 지원합니다.
 chavezvic/copyfail-penguin
Linux용 안전 점검 도구로, CopyFail/CVE-2026-31431에 대해 커널 버전, 업데이트 상태, 재부팅 상태, algif_aead 노출 지표를 검토합니다.
 dorianhhuc/cve-2026-31431
Ansible 플레이북으로 CVE-2026-31431을 테스트하여 프로덕션 환경에서 취약점 검증 및 구성 감사를 자동화합니다.
 trickyearlobe/inspec-log4j
Log4j CVE-2021-44228 및 CVE-2021-45046을 확인하기 위한 Inspec 프로필
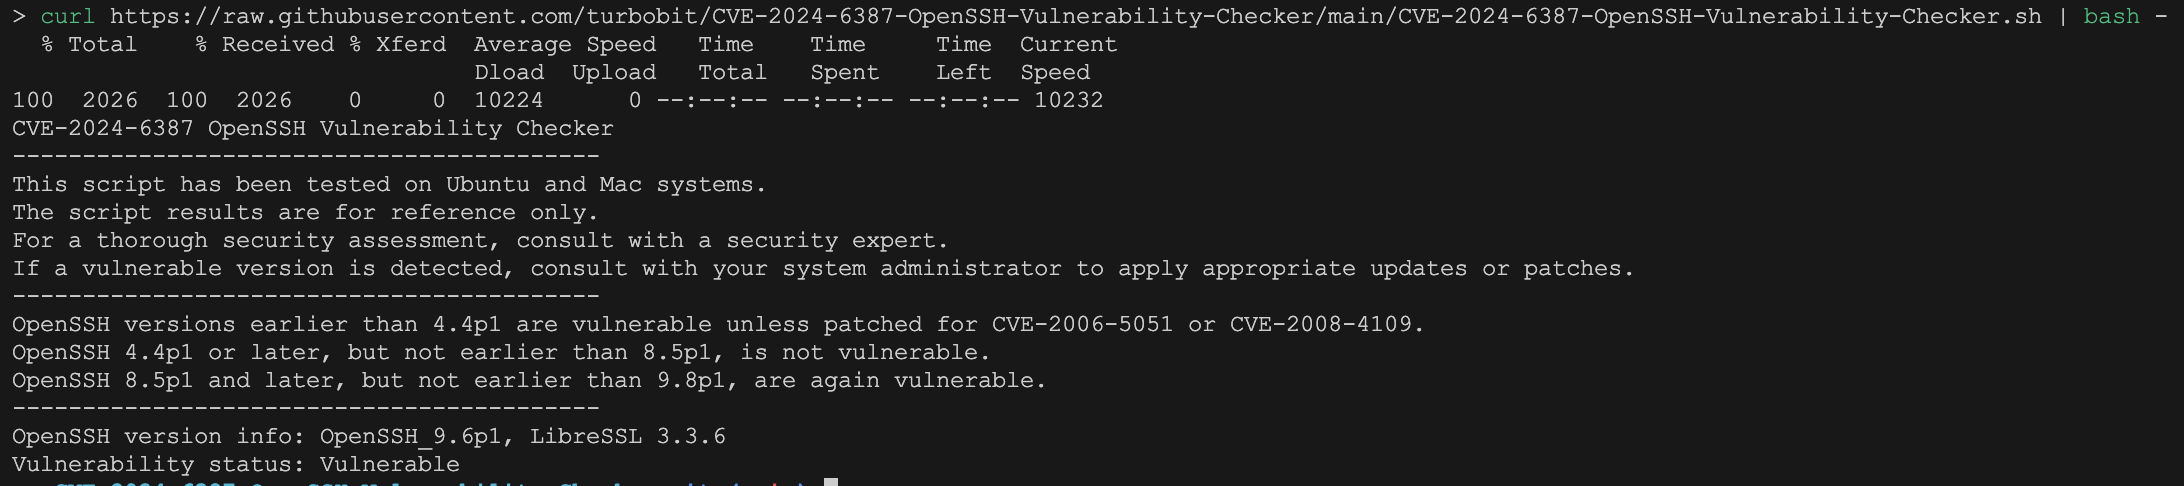 turbobit/cve-2024-6387-openssh-vulnerability-checker
CVE-2024-6387 OpenSSH 취약점 검사기 저장소에 오신 것을 환영합니다! 이 프로젝트는 시스템에 설치된 OpenSSH 버전을 확인하고 CVE-2024-6387에 취약한지 여부를 판단하는 여러 스크립트를 제공합니다. Ubuntu, Mac, Windows를…
 mrmtwoj/ubuntu-cve-2026-31431-mitigation
CVE-2026-31431에 대한 우분투 시스템의 위험 완화 및 업데이트 지침으로, 커널 및 kmod 업그레이드 절차를 포함합니다.
 salman-sec/patch-management-
시나리오 기반 IT 관리자 교육 훈련: 시뮬레이션된 CVE 취약점을 사용하여 48시간 SLA 내에 금융 시스템의 중요 패치를 식별, 승인 및 배포합니다.
 vorkampfer/copy_fail_mitigation
이 스크립트는 copy_fail 공격을 완화하려고 시도합니다. CVE-2026-31431
 real4xor/cve-2019-6693
FortiGate 구성 파일과 암호화된 문자열을 복호화하여 기본 암호화 키를 탐지함으로써 CVE-2019-6693 취약점을 신속하게 평가할 수 있게 해줍니다.
 hirokiii/cve-2023-44487
LTAT.04.022 Homework 4를 위한 교육 환경
 rshosting/cve-2026-31431-patch
CVE-2026-31431 취약점에 대한 임시 완화 조치








