
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
정찰, vsFTPd 백도어 분석(CVE-2011-2523), IPTables를 사용한 능동적 전송 계층 완화를 포함하는 시스템 취약점 체크리스트 및 네트워크 보안 강화 프로젝트
 maniak-academy/mitigate-cve-2023-46747
여러 장치에 F5의 공식 스크립트를 적용하여 CVE-2023-46747(BIG-IP 인증되지 않은 RCE) 완화를 자동화하는 Ansible 플레이북.
 kingsrule50/nessus-vulnerability-scanning-lab
Azure의 엔터프라이즈 취약점 관리 — Terraform으로 배포된 Nessus 스캐너, 인증된 스캐닝, CVE-2013-3900 수정 및 검증된 재스캔
 alekos3/cve_2023_20198_detector
이 스크립트는 Cisco IOS XE 장치가 CVE-2023-20198에 취약한지 식별할 수 있습니다.
 tomparte/printnightmare
Windows 보안 침해 PrintNightmare에 맞서 싸우기! (CVE-2021-34527, CVE-2021-1675)
 fdjy1234/cve-2022-41404-dos-protection
Windows Apache Tomcat 리소스 제한 구현 가이드: CVE-2022-41404 DoS 취약점 보호
 nu11secur1ty/cisco
Cisco 네트워크 장치를 위한 보안 감사 툴킷으로, 엔터프라이즈 네트워킹 인프라의 구성 검토, 취약점 탐지 및 침투 테스트에 중점을 둡니다.
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
CVE-2026-21509 탐지 및 수정을 위한 Powershell 스크립트
 simeononsecurity/cve-2020-1350-fix
레지스트리 기반 해결 방법을 사용하여 영향을 받는 Windows 서버를 보호할 수 있으며, 관리자가 서버를 재시작하지 않고도 구현할 수 있습니다. 이 취약점의 변동성 때문에 관리자는 표준 배포 주기를 사용하여 시스템을 업데이트할 수 있도록 보안 업데이트를 적용하기…
 parmstro/cfdr
Ansible 플레이북: CVE-2026-31431(Copy Fail) 탐지 및 수정 - Linux 커널 로컬 권한 상승 취약점
 xiaoqimikko/jetty-line-check
CVE-2026-2332 및 2026년 Jetty CVE 4건 추가: 귀하의 Jetty(또는 Spring Boot) 빌드가 어떤 취약점에 해당하며, Jetty가 명시한 수정 버전이 Maven Central에 실제로 존재하기는 합니까? 9.4/10/11 EOL 라인의…
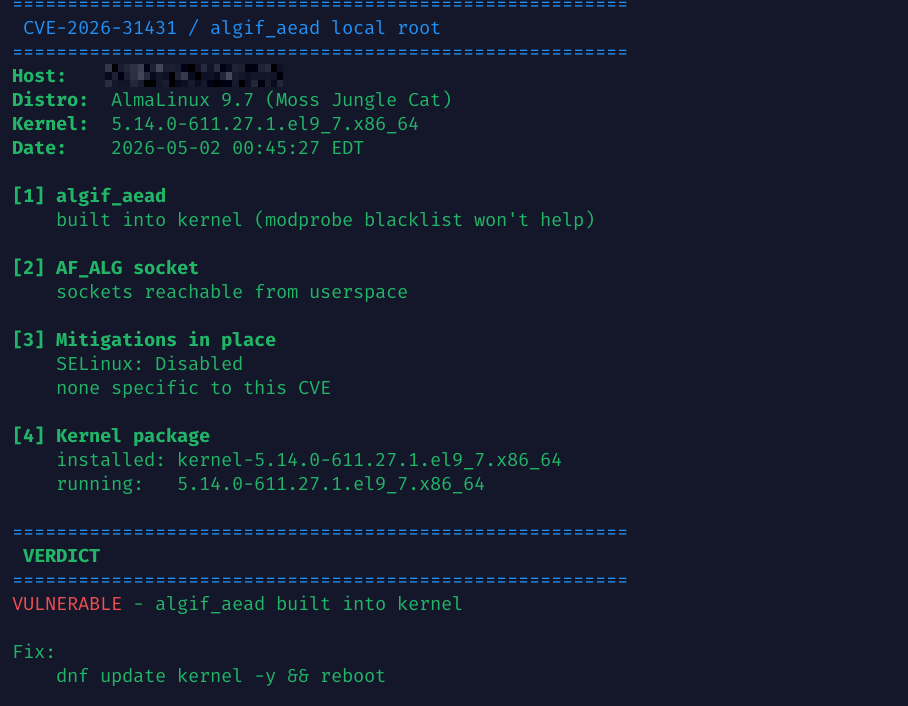 haydenjames/cve-2026-31431-check
CVE-2026-31431(algif_aead 로컬 루트)용 읽기 전용 점검 도구. 커널/모듈 상태를 보고하고 완화 조치를 제안합니다.
 adarsh14734/aegis-releases
SSH 키, AWS 자격 증명, .env 파일을 AI 코딩 에이전트가 읽지 못하도록 차단하는 샌드박스 및 MCP 프록시로, 기본 거부 정책과 변조 감지 감사 로그를 제공합니다.
 xiaoqimikko/netty-resolver-dns-check
패키징된 Java jar에서 취약한 netty-resolver-dns 버전을 검사하고 Spring WebClient가 실제로 Netty의 DNS 리졸버를 사용하는지 탐지하는 오프라인 정적 검사기입니다.
 xiaoqimikko/netty-http-check
오프라인 Java 도구로, 애플리케이션 jar 파일을 스캔하여 14개의 Netty codec-http CVE에 대한 노출 여부를 판별하며, 일관되지 않은 권고 경계에도 불구하고 정확한 패치 버전(4.1.137.Final/4.2.17.Final)을 식별합니다.

 siberanka/rdp-guard
Windows 보안 로그에서 실패한 RDP 시도를 모니터링하고, 구성 가능한 임계값과 화이트리스트 지원을 통해 Windows 방화벽으로 악성 IP를 자동 차단합니다.
 kriskimmerle/wheelaudit
Python Wheel 파일 보안 스캐너 — 설치 전에 .whl 파일에서 보안 문제를 스캔합니다. 경로 탐색(CVE-2026-24049), RECORD 변조, 명령어 섀도잉, 비밀 정보, zip 폭탄을 탐지합니다. 의존성 없음.
 daryllundy/cve-2025-32711
Microsoft 365 Copilot의 치명적인 제로 클릭 AI 명령 주입 취약점인 CVE-2025-32711(EchoLeak)용 PowerShell 기반 탐지 및 수정 툴킷. 이메일 패턴, 감사 로그 및 보안 구성을 스캔하여 프롬프트 주입 공격을 식별하고…








