
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 mahdi13830510/cve-2026-31431-mitigation-suite
커널 런타임 방어 프레임워크로, AF_ALG 취약점을 대상으로 하며 eBPF 소켓 추적, Ansible 강화, 드리프트 탐지를 위한 암호화 감사 도구를 제공합니다.
 schnied/cve-2026-98432-mitigation-iptables
Linux 호스트에서 CVE-2026-98432를 검사하고 IP 옵션이 포함된 IPv4 TCP 패킷을 드롭하는 임시 iptables u32 규칙을 적용하는 셸 스크립트로, systemd 유닛, 자체 테스트 및 되돌리기 기능을 포함합니다.
 reverseclabs/azuredevops-enum
# Azure DevOps 읽기 전용 열거 도구 권한이 부여된 보안 평가 중 REST API를 쿼리하여 프로젝트, 리포지토리, 서비스 연결, 빌드, 파이프라인 비밀번호, 권한 및 분기 정책을 표면화하는 읽기 전용 Azure DevOps 열거 도구입니다.
 bplinux/chackd
tcp_challenge_ack_limit을 무작위화하여 사이드 채널 공격(CVE-2016-5696)을 방지하는 데몬

 roccoammon/active-directory-health-check
Active Directory에 대해 54가지 모범 사례 상태 및 보안 검사를 실행하여 Kerberoasting, DCSync, 위임 및 강화 격차를 이중 언어 HTML/CSV 보고서로 표시하는 PowerShell GUI 도구입니다.
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: Synology DSM 7을 위한 의존성 없는 Python CLI + MCP 서버. C3RB3R / .L0CK3D 랜섬웨어 캠페인에 대한 원 명령 감사 및 수정; AI 에이전트에게 맡기세요.
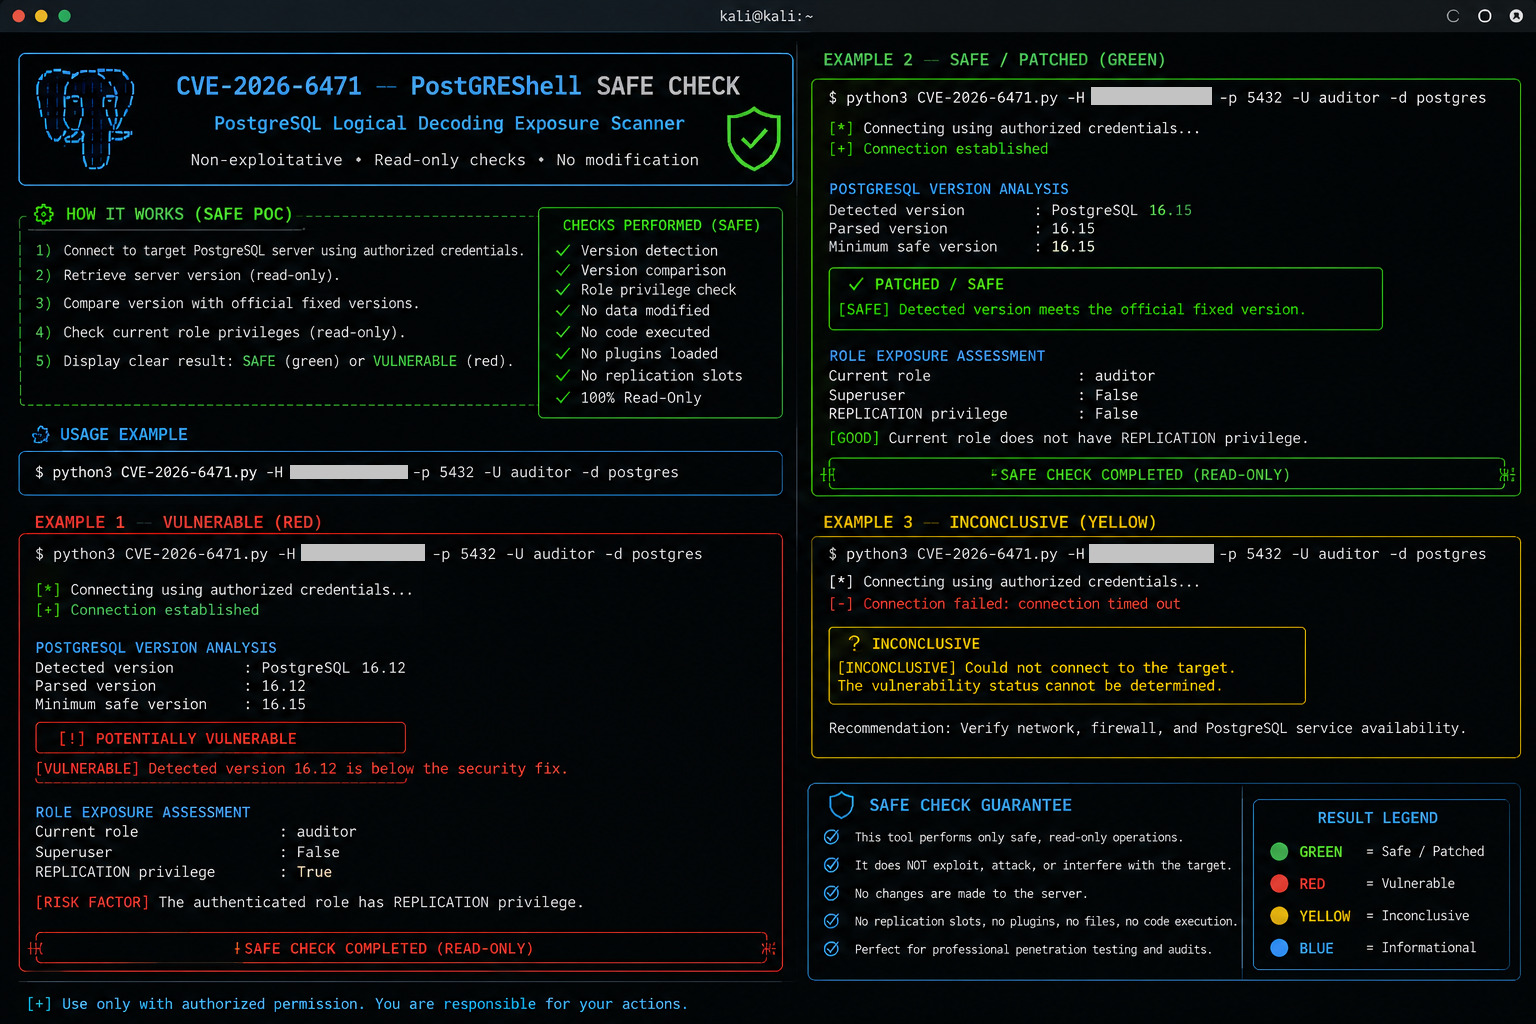 0xblackash/cve-2026-6471
비파괴적 PostgreSQL 취약점 점검 도구로, CVE-2026-6471을 대상으로 합니다. 서버 버전과 REPLICATION 권한을 감사하여 논리적 디코딩 인증 결함에 대한 노출 여부를 식별하고, 수정 지침을 제공합니다.
 xiaoqimikko/log4j-check
log4j 2025/2026년 「설정 무음 실패」 CVE 7건 자가 점검: CVE×모듈 기준으로 4개 모듈을 판별하고, log4j2 설정을 구조적으로 파싱하여 applicability 노이즈를 줄이며, 한 번에 끝나도록 업그레이드할 버전을 계산(6건은 2.25.4를…
 liamromanis101/dead.letter-cve-2026-45185
# CVE-2026-45185 (Dead.Letter) Exim MTA 셸 기반 취약점 스캐너 GnuTLS 빌드에서 use-after-free를 탐지하는 Exim MTA용 셸 기반 취약점 스캐너입니다. 버전, TLS 라이브러리, CHUNKING 구성을 확인하며,…
 fauxrougee/smartscanner-source
C++17과 Qt 6로 구축된 웹 취약점 스캐너로, GUI, CLI, 구성 가능한 크롤링, JSON 보고서 기능을 갖추고 있습니다. 교육 목적으로 재구성되었습니다.
 konstruktoid/prescryb
CVE/구성 교정 오케스트레이션을 위한 MCP 서버: SSH 인벤토리, OSV/NVD 조회, CIS/DISA STIG 매핑 Ansible 플레이북 제안.
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 방어 툴킷 2 3 체인 공격에 대한 노출 여부를 확인하고 이해하기 위한 **방어적** 툴킷
 cybercondor/fix-winverifytrustsignaturevalidationvuln
WinVerifyTrust 서명 유효성 검사 취약점 수정, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
CVE-2026-31431 복사 실패에 대한 빠르고 감사 가능한 Linux 완화: algif_aead 차단, 검증 및 AF_ALG seccomp 강화.
 mikesplain/cve-2015-0235-cookbook
GHOST 취약점을 테스트하기 위한 Chef cookbook
 legendile7/cve-2026-78122-poc
CVE-2026-78122에 대한 개념 증명 익스플로잇으로, docker-socket-proxy의 허술한 접근 규칙을 통해 컨테이너 파일시스템과 환경 변수 유출을 시연하며, 패치된 HAProxy 구성도 포함합니다.








