
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 hubly12/javafix
Check and fix Java runtimes for CVE-2026-91403 (compromised eMudhra intermediates) on Windows and macOS — consent-first, no dependencies, no network.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) 및 DirtyFrag (CVE-2026-43284) 취약점을 완화하기 위한 간단한 Ansible Playbook입니다.
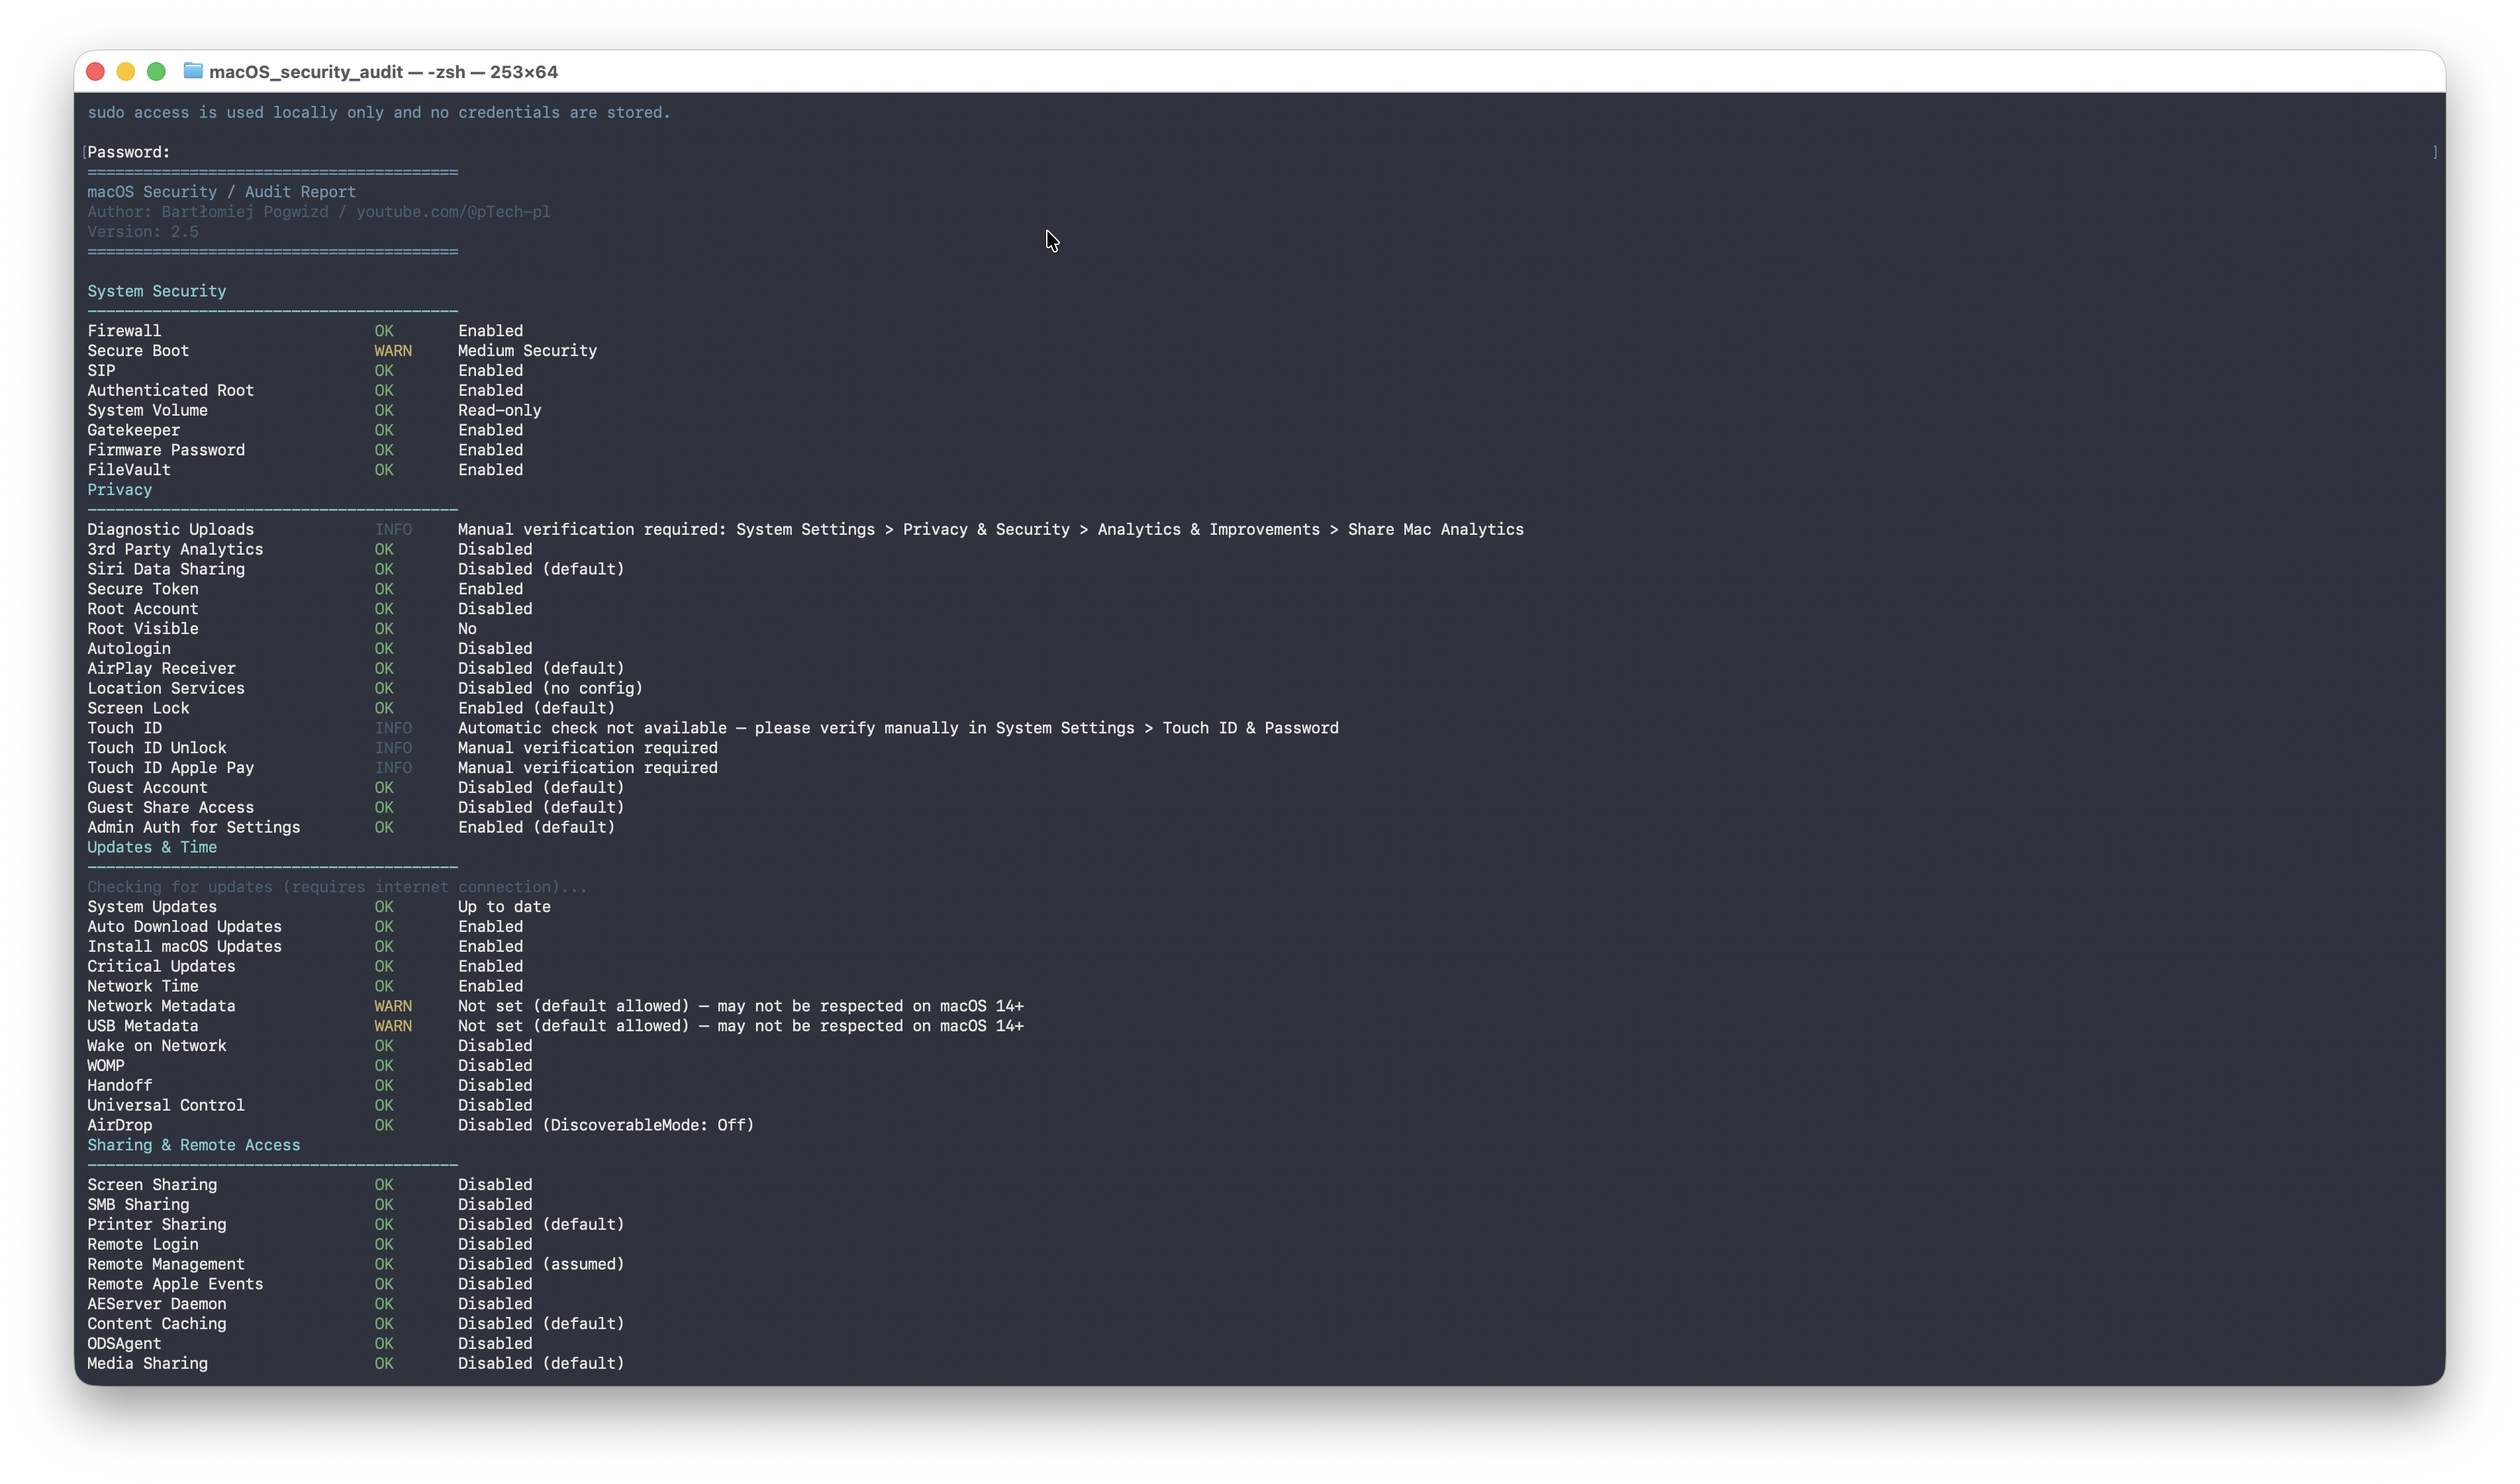 ptechpl/macos_security_audit
macOS 감사 스크립트
 marcelofmatos/cve-2026-98432-check
IPv4 IP 옵션이 포함된 TCP SYN을 호스트가 폐기하는지 확인합니다 (CVE-2026-98432 완화).

 titancsa/registryguard
Windows 커널 레지스트리 필터 SDK 및 범위 지정 애플리케이션 키 쓰기 감사/제어를 위한 네이티브 C++ UI. Altitude/서명 대기 중; OEM 통합: Discord titancsa.
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)와 Strimzi를 사용한 Keycloak OAuth2 인증 - CVE-2025-27817 URL 허용 목록 제한 우회
 affolter-engineering/hvt
대상 URL에 대해 HTTP 메서드(WebDAV 및 DeltaV 동사 포함)를 프로브하여 동사 변조, 접근 제어 우회, 의도하지 않은 메서드 노출을 드러내는 Rust CLI.
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Ubuntu 24.04에서 NVIDIA와 함께 CVE-2026-98432에 대한 안전한 커널 업그레이드 및 버그 분석
 keysau/get-log4j-windows.ps1
모든 Windows 서버, 전체 도메인, 다중 도메인에 걸쳐 모든 log4j 구성 요소를 식별합니다. CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
Heroku 애플리케이션을 스캔하여 Rails의 치명적인 원격 코드 실행 취약점(CVE-2013-0333)을 발견하고, 즉시 업그레이드가 필요한 패치되지 않은 인스턴스를 식별합니다.
 leonlai-tw/php-eol-cve-2026-109618-109619
EOL 플랫폼에서 PHP CVE-2026-109618 / CVE-2026-109619(RCE, CVSS 9.2)에 대한 비공식 패치: CentOS/RHEL 7(Remi)의 PHP 7.3, Amazon Linux 2의 PHP 5.4, Amazon Linux 1의 PHP…
 lucab85/ansible-role-log4shell
Log4Shell(CVE-2021-44228)을 위한 공식 Red Hat Log4j 탐지 스크립트 RHSB-2021-009를 사용하여 대상 Linux 호스트를 검증하는 Ansible 플레이북입니다.
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030에 대한 기술 분석, 근본 원인 분석, 비파괴적 탐지 방법론
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
취약한 Open vSwitch 커널 모듈을 탐지하고, 자동 로드를 차단하며, 영향받은 모듈을 제거하고, CVE-2026-64531에 대한 완화 상태를 확인하는 셸 스크립트입니다.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918 (Windows NTLM 취약점)의 시뮬레이션된 익스플로잇 및 완화. 탐지 스크립트, Ansible 패치, CI/CD 강화를 포함합니다. 하이브리드 클라우드 환경에서 낮은 수준의 액세스로부터 SYSTEM 권한 상승을 시연합니다.
 vvpoglazov/cve-2024-41110-checker
# Docker CVE-2024-41110 스캐너 SSH 기반 병렬 스캐너로 Docker 설치 환경에서 CVE-2024-41110을 탐지하고, 취약한 버전과 AuthZ 플러그인을 식별하며, 복구 계획을 생성합니다.
 r3dcl1ff/cve-2022-41040
MS Exchange 서버 취약점 완화 스크립트








