
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
5초, 128 MB, 0.5코어, PID 및 출력 제한이 적용된 강화된 jail에서 신뢰할 수 없는 Python, JavaScript, Bash를 실행합니다.
 codesource/copyfail-check
보관됨, codesource/cve-check로 이동됨. Linux 시스템에서 CVE-2026-31431(Copy Fail) 노출 및 완화 조치를 탐지하는 셸 스크립트: 커널 확인, 모듈 상태, 부팅 매개변수, AF_ALG 도달 가능성, 배포판 패치 상태.
 vighnesh91/infrapulse-core
Linux 및 Windows 인프라를 위한 고충실도, 읽기 전용 내부 네트워크 보안 평가 툴킷. 시스템 수정 없이 위험 텔레메트리를 안전하게 캡처하고 구조화하기 위해 제로 변이, 기본 거부 아키텍처를 채택합니다.
 nu0l/nginx-rift
CVE-2026-42945 NGINX 힙 오버플로 취약점 스캔 및 검증 도구
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 xiaoqimikko/spring-cvss-check
Java 아티팩트와 소스를 스캔하여 Spring/Tomcat CVE를 탐지하고, 공급업체와 NVD의 CVSS 점수를 비교하며, 악용 가능성 조건을 검증하고, Maven Central에 수정 버전이 존재하는지 확인합니다.
 krisiasty/vcheck
취약점 감지 및 완화 도구: Copy Fail 및 Dirty Frag 버그 (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 andrei-majer/bitlocker-hardening
CVE-2026-45585 (YellowKey)에 대한 BitLocker TPM+PIN 강화
 leitwacht/leitwacht
Leitwacht 컨트롤 플레인 — GitLab Runner CI/CD를 위한 런타임 보안: 정책 작성, 멀티 테넌시, 감사, GitLab 통합
 hexatriene/nuc-winring0-fix
Windows Update를 통한 Intel NUC WinRing0 취약 드라이버(CVE-2020-14979) 재설치에 대한 영구 수정
 d0rb/shellscope
Plex2Shell 및 php2shell에 대한 방어적 노출 감사 도구 — 공격자가 찾기 전에 먼저 자신의 취약점을 찾으세요.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) 및 DirtyFrag (CVE-2026-43284) 취약점을 완화하기 위한 간단한 Ansible Playbook입니다.
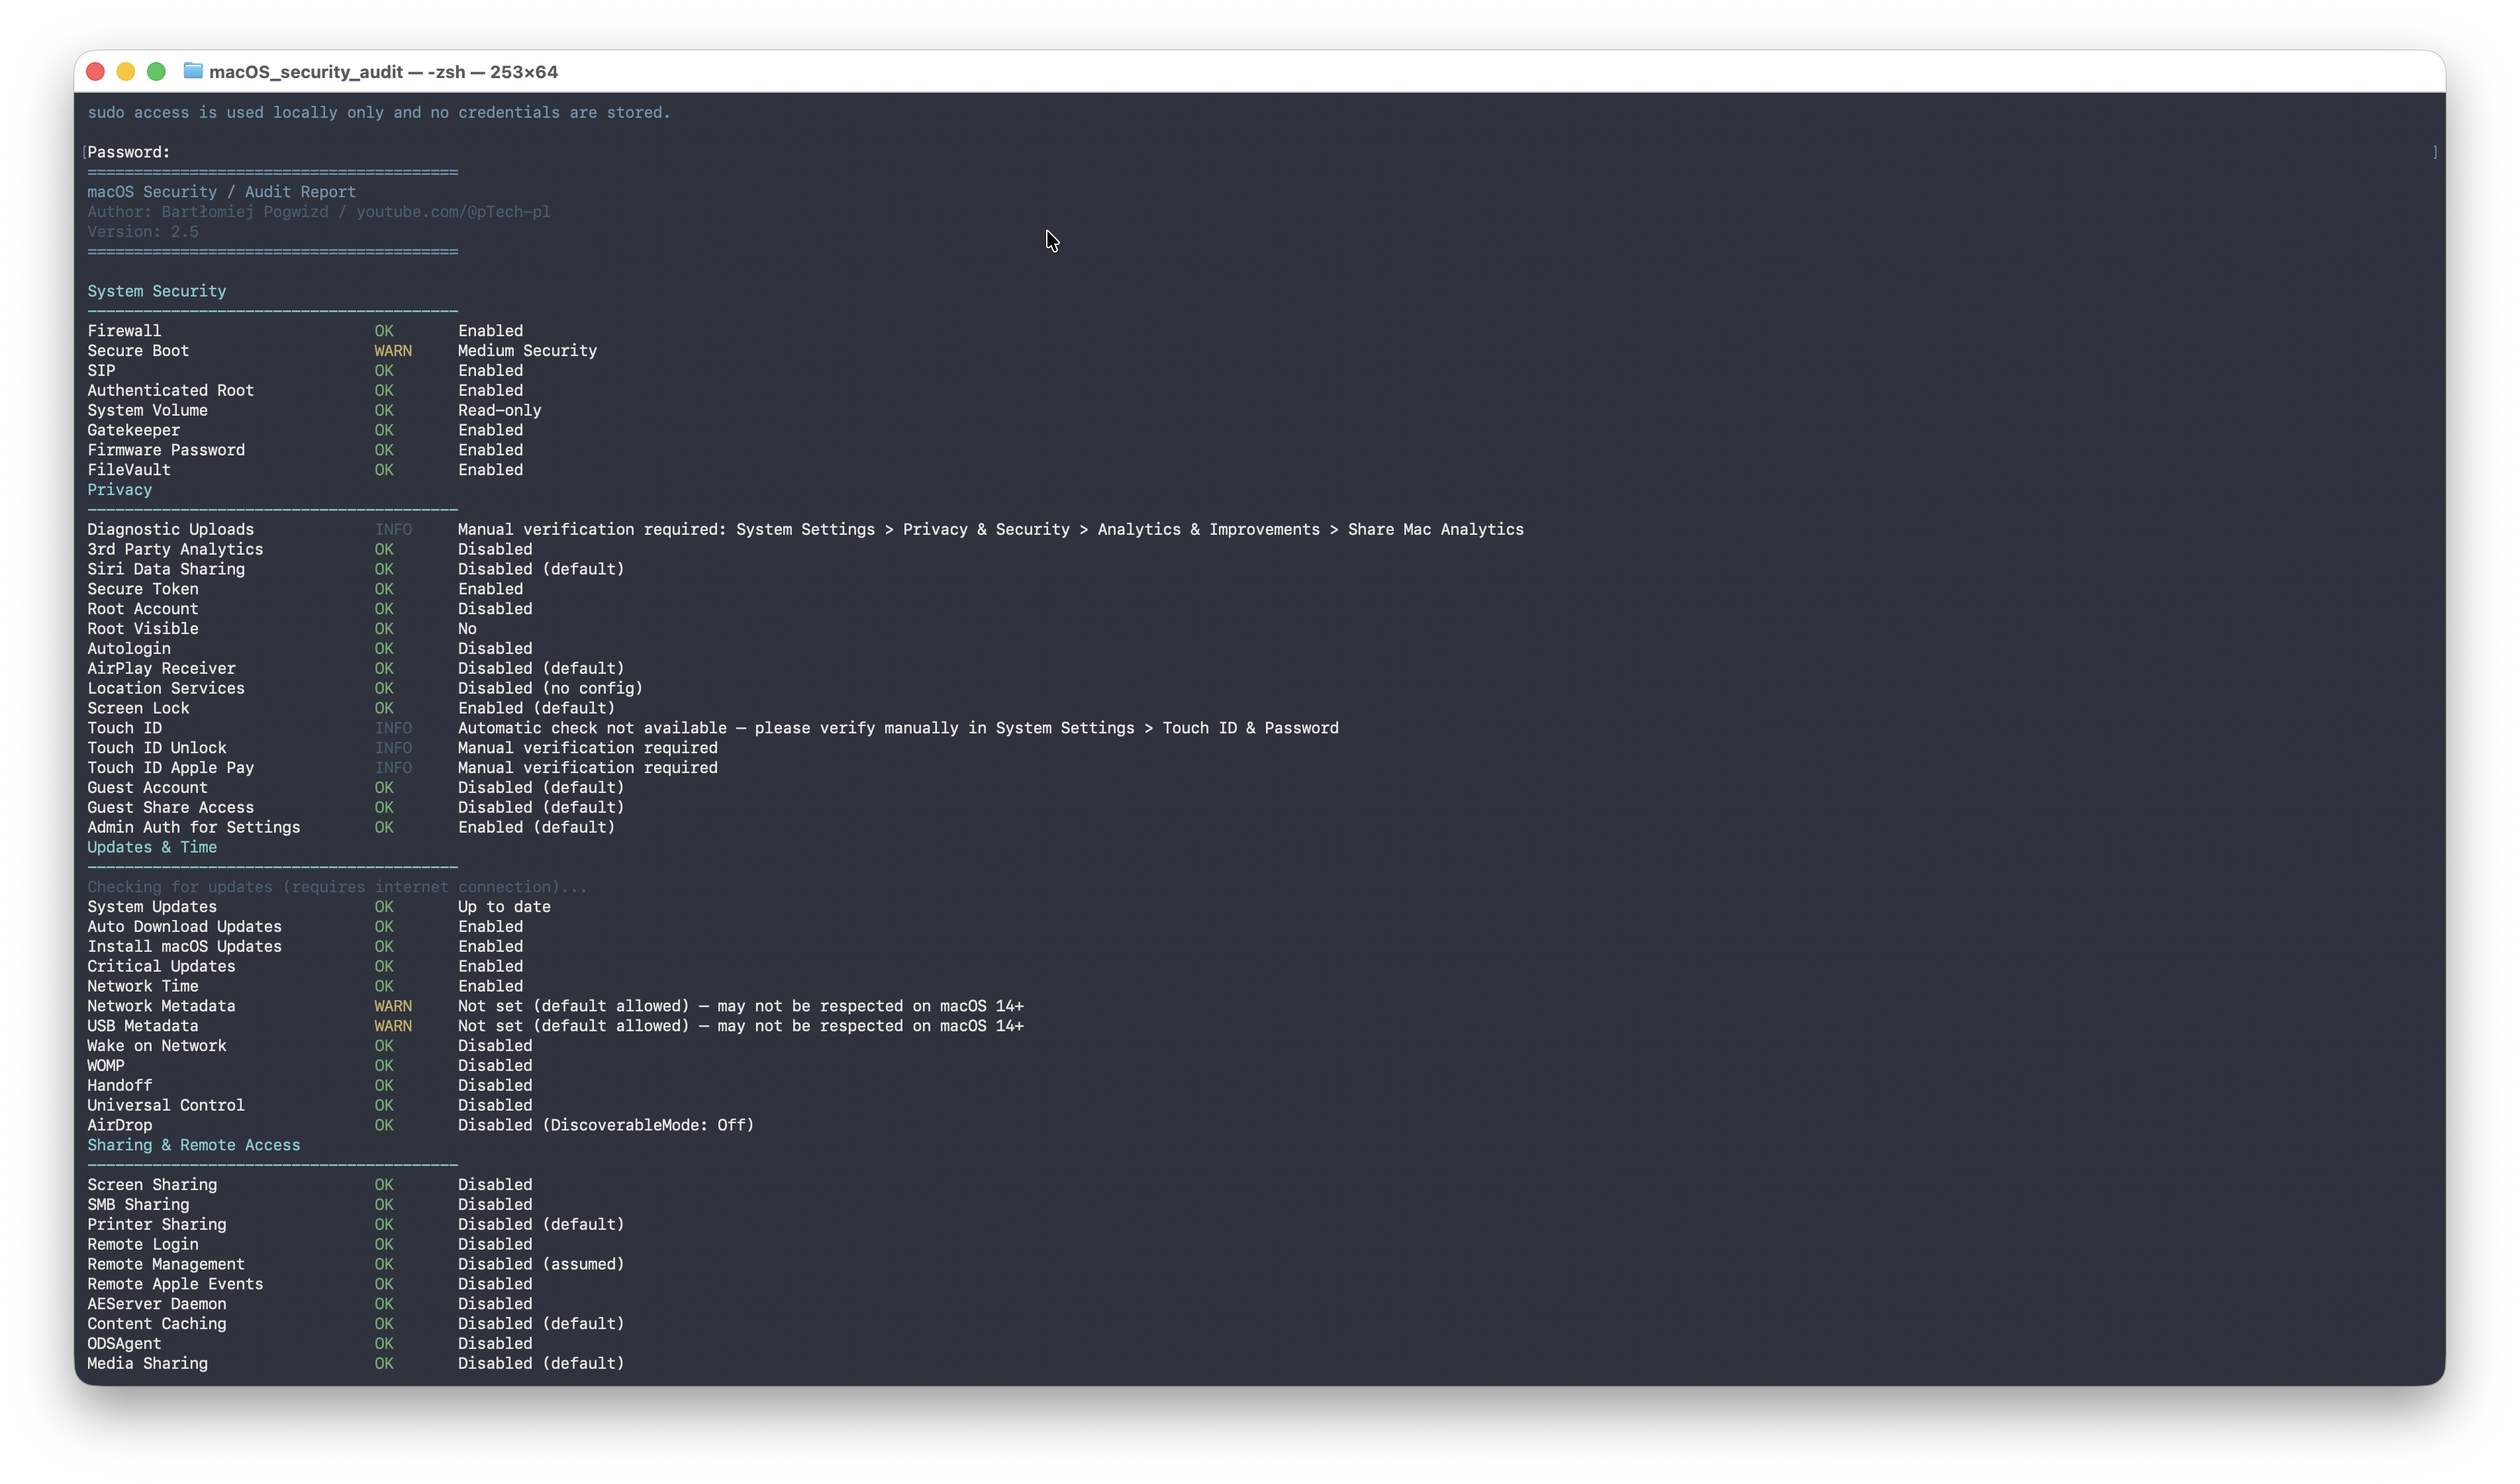 ptechpl/macos_security_audit
macOS 감사 스크립트
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)와 Strimzi를 사용한 Keycloak OAuth2 인증 - CVE-2025-27817 URL 허용 목록 제한 우회
 affolter-engineering/hvt
대상 URL에 대해 HTTP 메서드(WebDAV 및 DeltaV 동사 포함)를 프로브하여 동사 변조, 접근 제어 우회, 의도하지 않은 메서드 노출을 드러내는 Rust CLI.
 keysau/get-log4j-windows.ps1
모든 Windows 서버, 전체 도메인, 다중 도메인에 걸쳐 모든 log4j 구성 요소를 식별합니다. CVE-2021-44228
 heroku/heroku-cve-2013-0333
Heroku 애플리케이션을 스캔하여 Rails의 치명적인 원격 코드 실행 취약점(CVE-2013-0333)을 발견하고, 즉시 업그레이드가 필요한 패치되지 않은 인스턴스를 식별합니다.
 leonlai-tw/php-eol-cve-2026-109618-109619
EOL 플랫폼에서 PHP CVE-2026-109618 / CVE-2026-109619(RCE, CVSS 9.2)에 대한 비공식 패치: CentOS/RHEL 7(Remi)의 PHP 7.3, Amazon Linux 2의 PHP 5.4, Amazon Linux 1의 PHP…








