#1

 traceforce/mcp-xray
MCP 서버를 위한 통합 보안 스캐너로, config, pentest, repo-scan 모드를 제공합니다. CI/CD 통합을 위한 SARIF 보고서를 생성하며, 토큰 및 LLM 분석기를 통해 비밀, 취약점, 잘못된 구성을 탐지합니다.
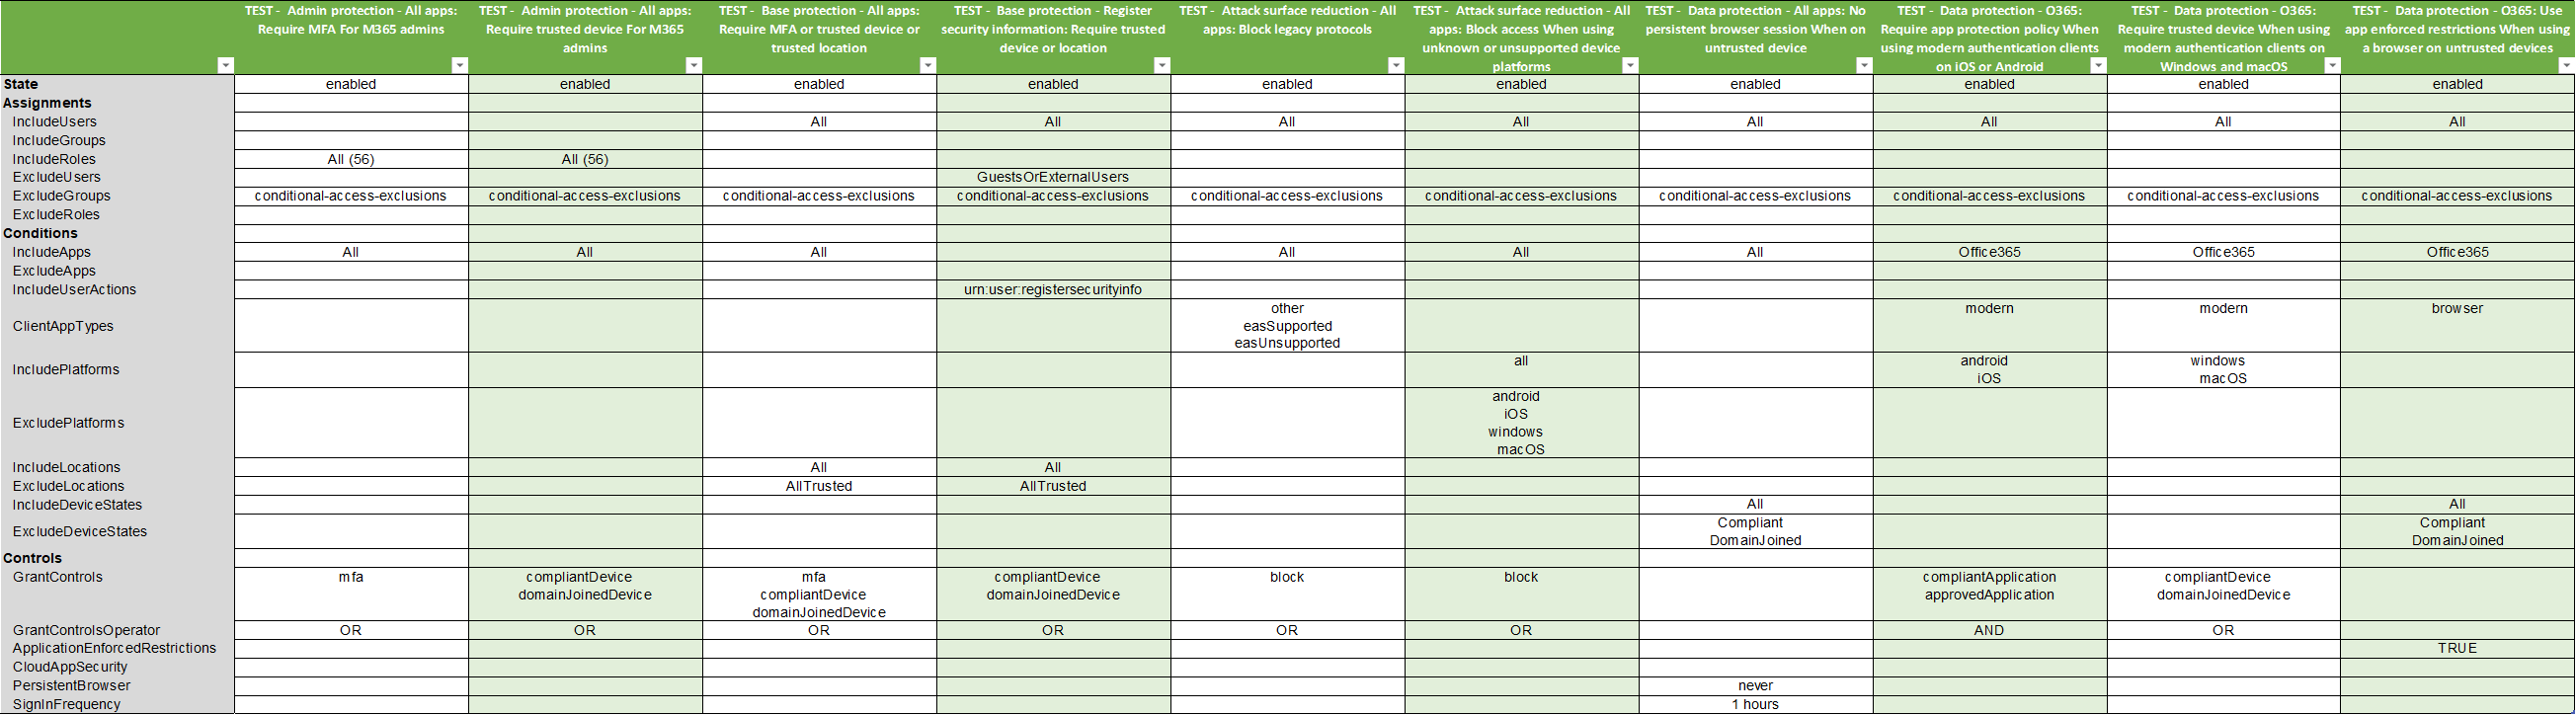 nicolonsky/conditionalaccessdocumentation
PowerShell을 사용한 Microsoft Entra 조건부 액세스 문서
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 ustayready/cloudgpt
ChatGPT를 활용한 AWS 고객 관리 정책 취약점 스캐너
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
 slowql/slowql
차세대 SQL 정적 분석기. Rust로 작성됨. 282개 이상의 규칙. 거짓 긍정 제로. 보안, 성능, 신뢰성, 비용, 규정 준수, 품질. 14개의 SQL 방언. 오프라인. CI/CD 준비 완료.
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 elcodigok/wphardening
모든 WordPress 설치의 보안을 강화하세요.
 ibm-security/ibmsecurity
IBM Security Appliance REST API용 멱등 함수. 현재 ISAM 및 ISDS 어플라이언스를 지원합니다.
 dylandavis1/dscourier
개념 증명 도구로, WinGet Configuration COM API를 활용하여 Microsoft 서명된 바이너리를 통해 DSC 구성을 적용하며, 레드팀 작전을 위한 EDR 우회를 가능하게 합니다.
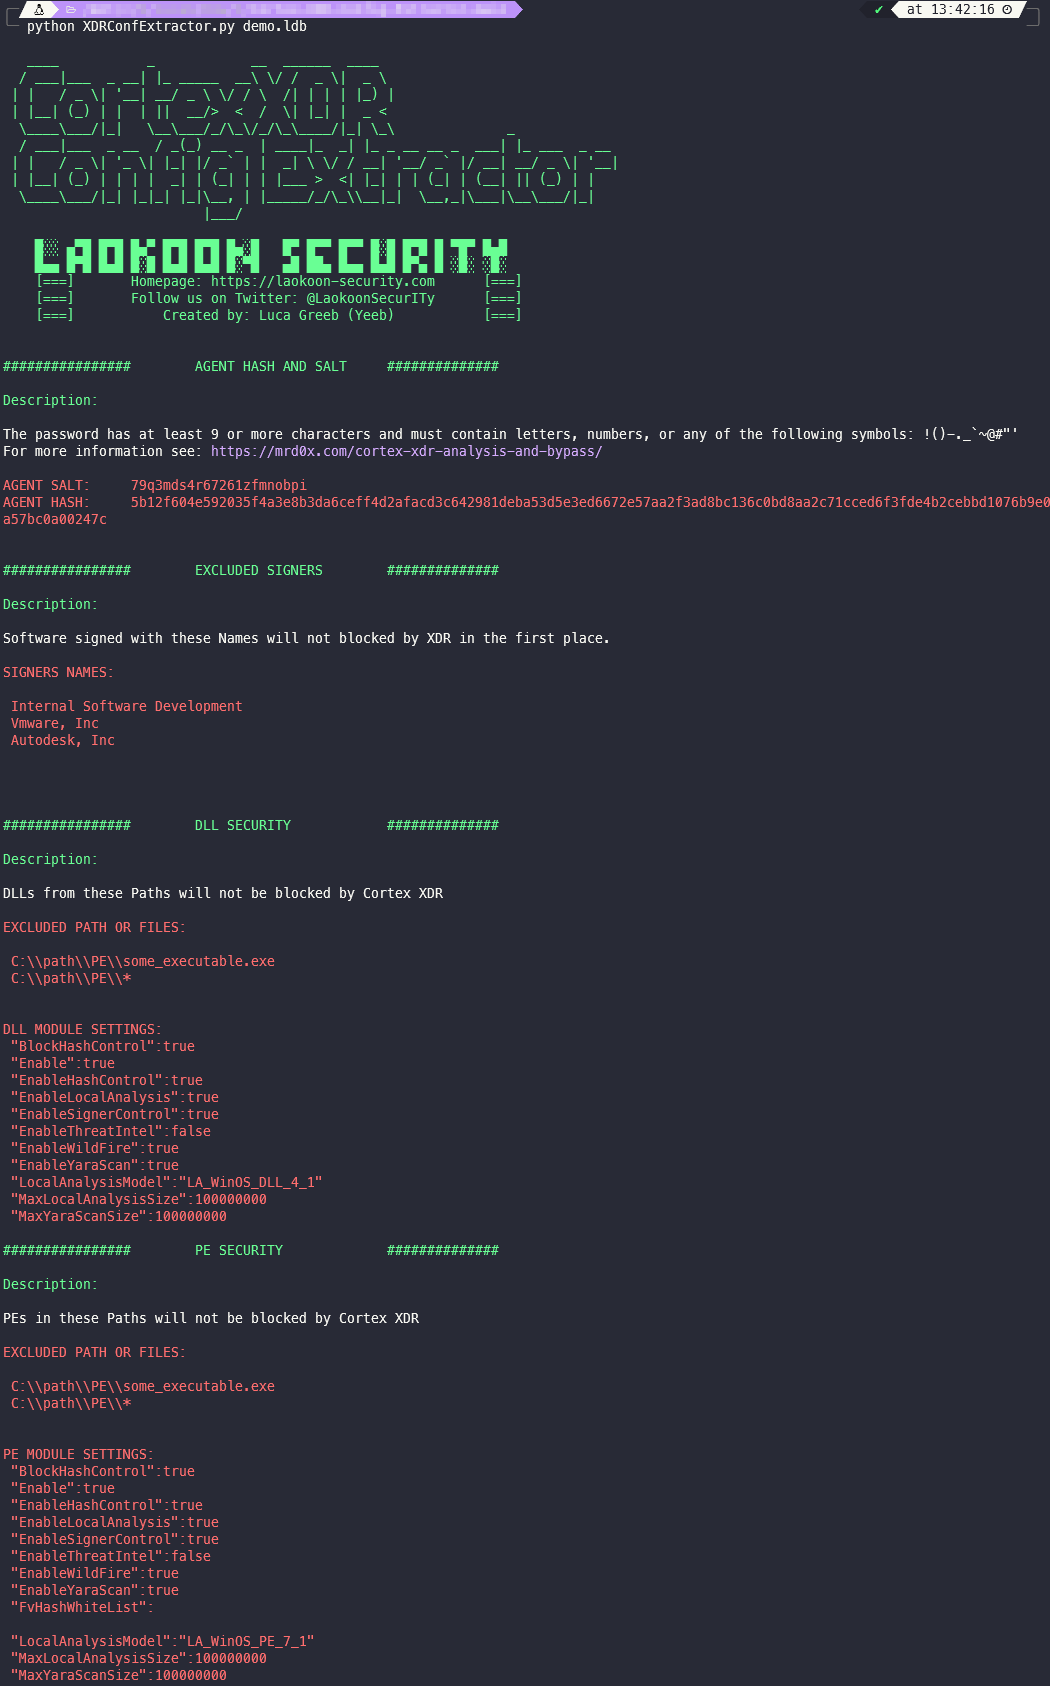 laokoon-security/cortex-xdr-config-extractor
Cortex XDR 에이전트 데이터베이스 잠금 파일을 파싱하여 에이전트 설정, 제거 비밀번호 해시/솔트, 및 보안 제외 항목을 추출합니다. 레드팀 평가 및 구성 감사에 사용됩니다.
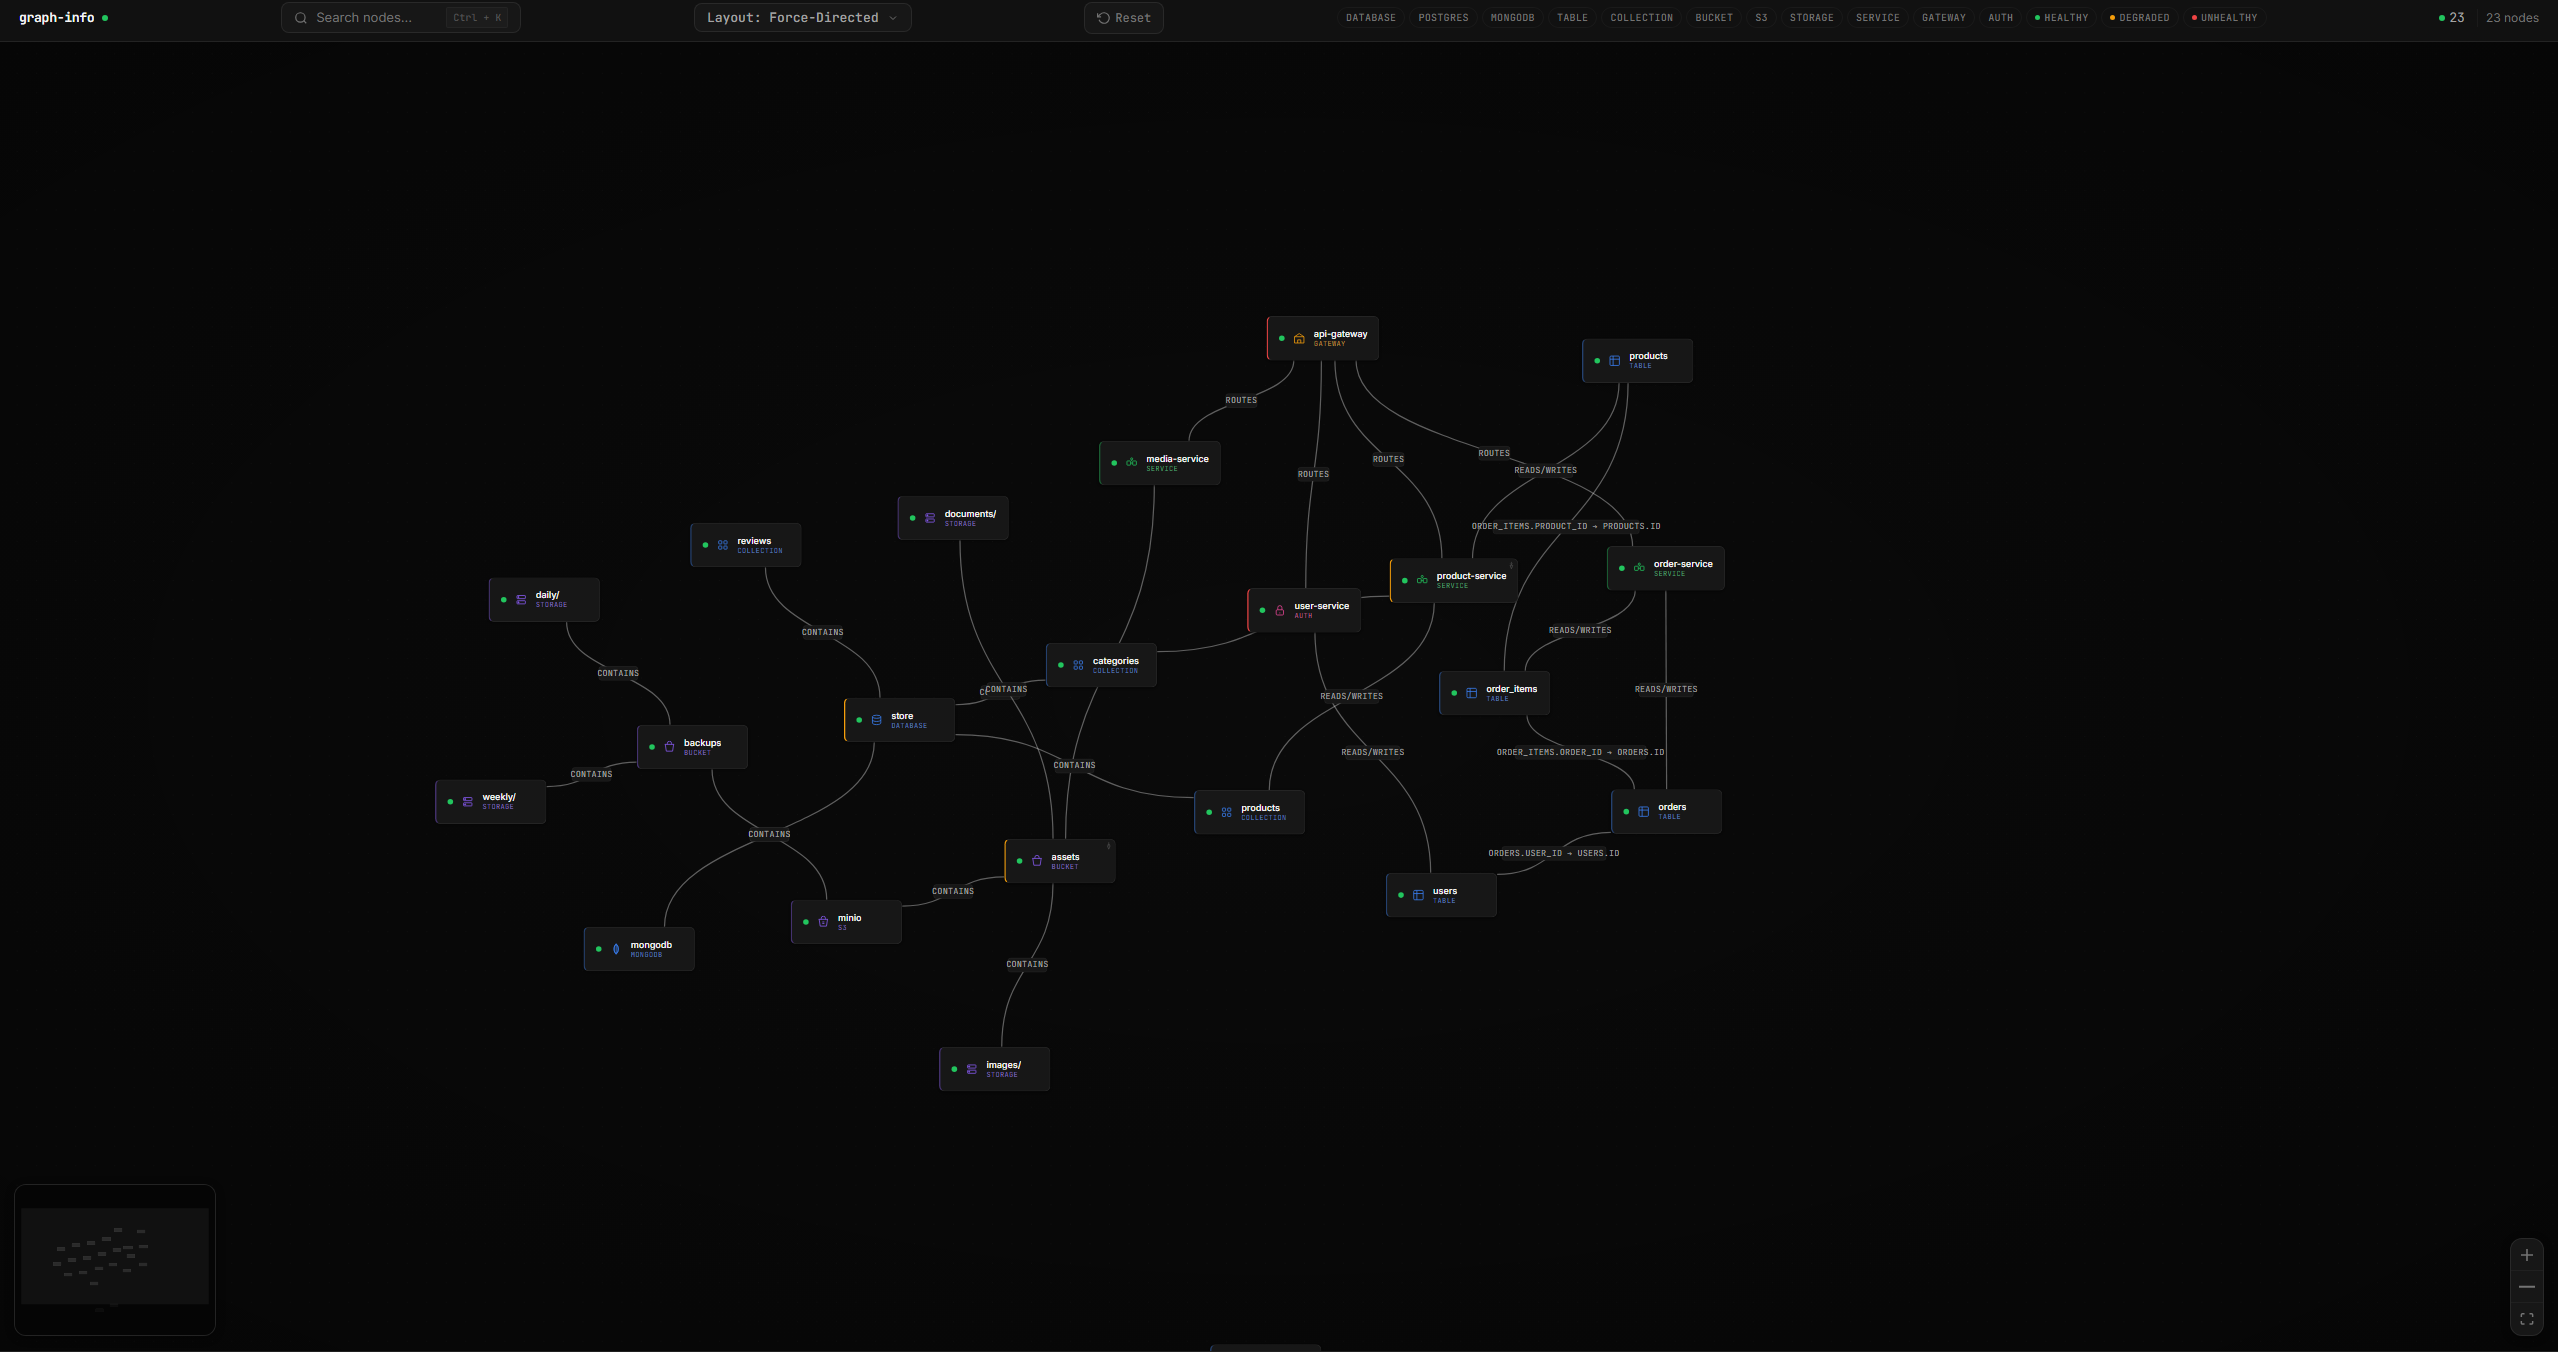 guilherme-grimm/graph-go
단순히 노드와 그래프
 kvesta/vesta
클라우드 컴퓨팅의 실제 침투를 기반으로 한 취약점 정적 분석, Docker 및 Kubernetes 클러스터 구성 탐지 도구 키트
 tindersec/gh-workflow-auditor
GitHub Action Workflow 파일의 잠재적 취약점을 감사하기 위한 스크립트입니다.
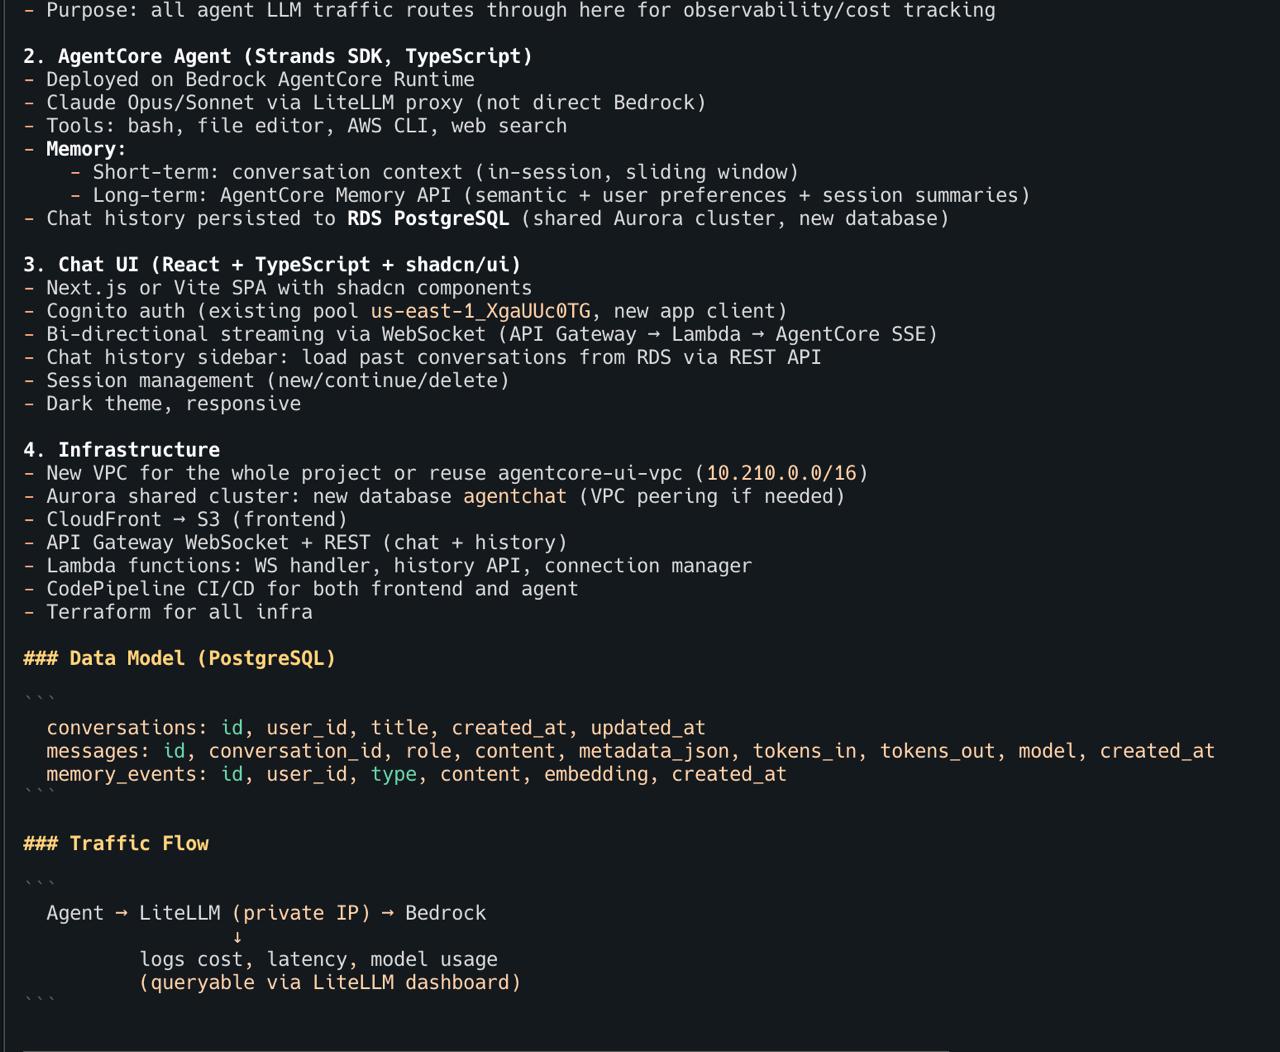 inceptionstack/lowkey
OpenClaw, Claude Code, Codex와 같은 자체 호스팅 AI 코딩 에이전트를 CloudFormation, IAM 프로필, 샌드박스 격리를 통해 AWS 계정에 배포하여 자동화된 풀스택 개발 및 인프라 관리를 수행합니다.
 tenable/escalategpt
AWS IAM 구성에서 권한 상승 기회를 발견하기 위한 AI 기반 도구입니다.
 blacksnufkin/invoke-dumpmdeconfig
PowerShell 스크립트 - Microsoft Defender 설정, 보호 기록 및 Exploit Guard 보호 기록을 덤프합니다 (관리자 권한 불필요)