
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 invaderslabs/regresshion-cve-2024-6387-
OpenSSH 설치가 CVE-2024-6387에 취약한지 확인하기 위해 스크립트를 사용하는 방법을 제공합니다.
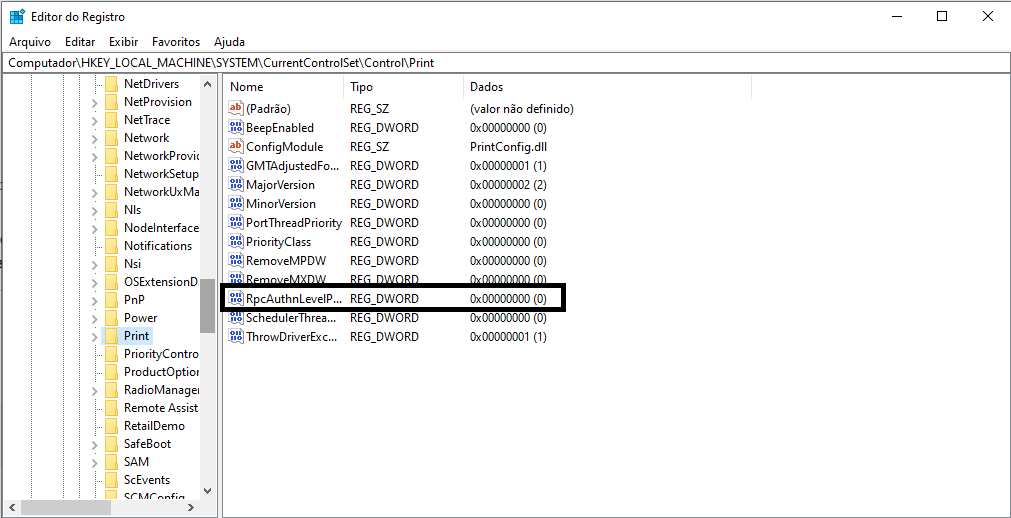 alvaciroliveira/rpcauthnlevelprivacyenabled
CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled를 해결합니다.
 gduma-phdata/patch-cve-2026-11553
VMware vCenter의 인증 우회 취약점인 CVE-2026-11553에 대한 배포 패치로, 프로덕션 환경을 위한 검증 및 배포 세부 정보를 포함합니다.
 joranslingerland/cve-2021-36934
CVE-2021-36934에 대한 수정
 gonsarrabia/minimus-junior-backend-exercise
주니어 백엔드 지원자 과제: Melange로 dasel CLI(v3.3.1) 패키징, CVE-2026-33320 수정, Apko를 사용한 최소 컨테이너 이미지 빌드.
 mikesplain/cve-2014-3566-poodle-cookbook
CVE-2014-3566(POODLE)에 취약한 서버를 지정된 SSL 포트 스캔을 통해 감지하고 실행을 실패 처리하는 Chef cookbook으로, 보안 감사 도구이자 개념 증명 역할을 합니다.
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
세부적인 접근 제어와 JAAS 보안 통합을 갖춘 Java 기반 위키 플랫폼으로, 보안 테스트 및 CVE 익스플로잇 연구를 위해 취약한 버전으로 제공됩니다.
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
JAAS 보안 통합, 접근 제어 및 상세한 구성 감사 기능을 갖춘 Java 기반 위키 플랫폼입니다. 설치, 업그레이드 및 정책 관리에 대한 문서를 포함합니다.
 abraxas/signal-server-dropwizard-admin
Signal-Server v20261007.0.0 - 높음 - 원격 - 권한 잔존 - 인증 없는 Dropwizard admin :8081
 mthbernardes/heimdall_webserver
당신의 *nix 서버에서 취약한 패키지를 중앙 집중 방식으로 관리하는 도구입니다.
 0xirison/printnightmare-patcher
Windows 머신의 프린트 스풀러 서비스에서 발생하는 PrintNightmare 취약점에 대한 패치 [CVE-2021-34527]
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - 중간 - 원격 - 구성 주입 - limiter AQM 개행
 redux-sibi-jose/mitigate_ssh
OpenSSH 취약점 CVE-2024-6387
 toxy4ny/php2shell-checker
Debian 12/13용 읽기 전용 PHP2Shell 패키지 검사기(CVE-2026-109618, CVE-2026-109619).
 sigstore/root-signing
클라이언트에 Sigstore 신뢰 루트(trusted_root.json)를 안전하게 전달하는 TUF 저장소를 유지 관리하며, 키홀더 임계값 서명, KMS 온라인 서명, 자동 게시를 사용합니다.
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - 높음 - 원격 - 설정 라인 주입 - NTP GPS fudge
 oscerd/cve-2026-85313
CVE-2026-85313을 재현하는 실행 가능한 Spring Boot 개념 증명으로, Apache Camel camel-jetty의 enableCORS가 자격 증명과 함께 모든 origin을 반사하는 문제와 수정된 버전의 대조군을 포함합니다.
 oscerd/cve-2026-85300
CVE-2026-85300에 대한 실행 가능한 Spring Boot 및 Quarkus 재현 프로그램으로, camel-pqc가 허용적인 umask에서 파생된 파일 권한으로 개인 키를 작성하는 것을 시연하고 수정 사항을 검증합니다.








