
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Apache JSPWiki CVE-2019-10078에 대한 익스플로잇 테스트 저장소로, JAAS 보안 통합이 포함된 자바 기반 위키 플랫폼에서 크로스 사이트 스크립팅 취약점을 시연합니다.
 karammahmad/cve-2021-40113
CVE 문서 저장소로, Cisco Catalyst PON 시리즈 스위치 ONT의 인증되지 않은 원격 취약점(기본 자격 증명 로그인, 명령 주입, 구성 수정 포함)을 상세히 설명합니다.
 jdormannn/secureops-lab
대학 리눅스 서버에 대한 실시간 사이버보안 평가를 수행했습니다. 분석 중 활발한 공격 활동이 식별되었으며, 여기에는 무차별 대입 인증 시도와 Log4Shell(CVE-2021-44228)을 대상으로 한 익스플로잇 시도가 포함되었습니다.
 ilismal/nessus_cve-2014-6271_check
빠르고 간단한 nessus .audit 파일로 bash가 CVE-2014-6271에 취약한지 확인
 gina-alaska/bash-cve-2014-7169-cookbook
서버 전반에 걸쳐 Shellshock(CVE-2014-7169) bash 취약점을 탐지 및 패치하는 Chef 쿡북으로, 자동화된 구성 관리를 사용합니다.
 criann/check-cve-2026-23111
시스템이 cve-2026-23111에 취약한지 확인하는 스크립트
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 상자에서 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)를 해결하기 위한 프로덕션 준비 단계
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
KeePass 메모리 누수 취약점(CVE-2023-32784)에 대한 공격 및 심층 방어 완화 전략.
 tobiass1402/cve-2021-3438
PowerShell을 사용한 CVE-2021-3438 탐지 및 수정
 abraxas/opnsense-wlan-wpa-line
OPNsense 26.7.6 - 높음 - 원격 - 설정 줄 주입 - WLAN WPA identity
 secforce/snmp-brute
빠른 SNMP 무차별 대입, 열거, CISCO 구성 다운로더 및 비밀번호 크래킹 스크립트.
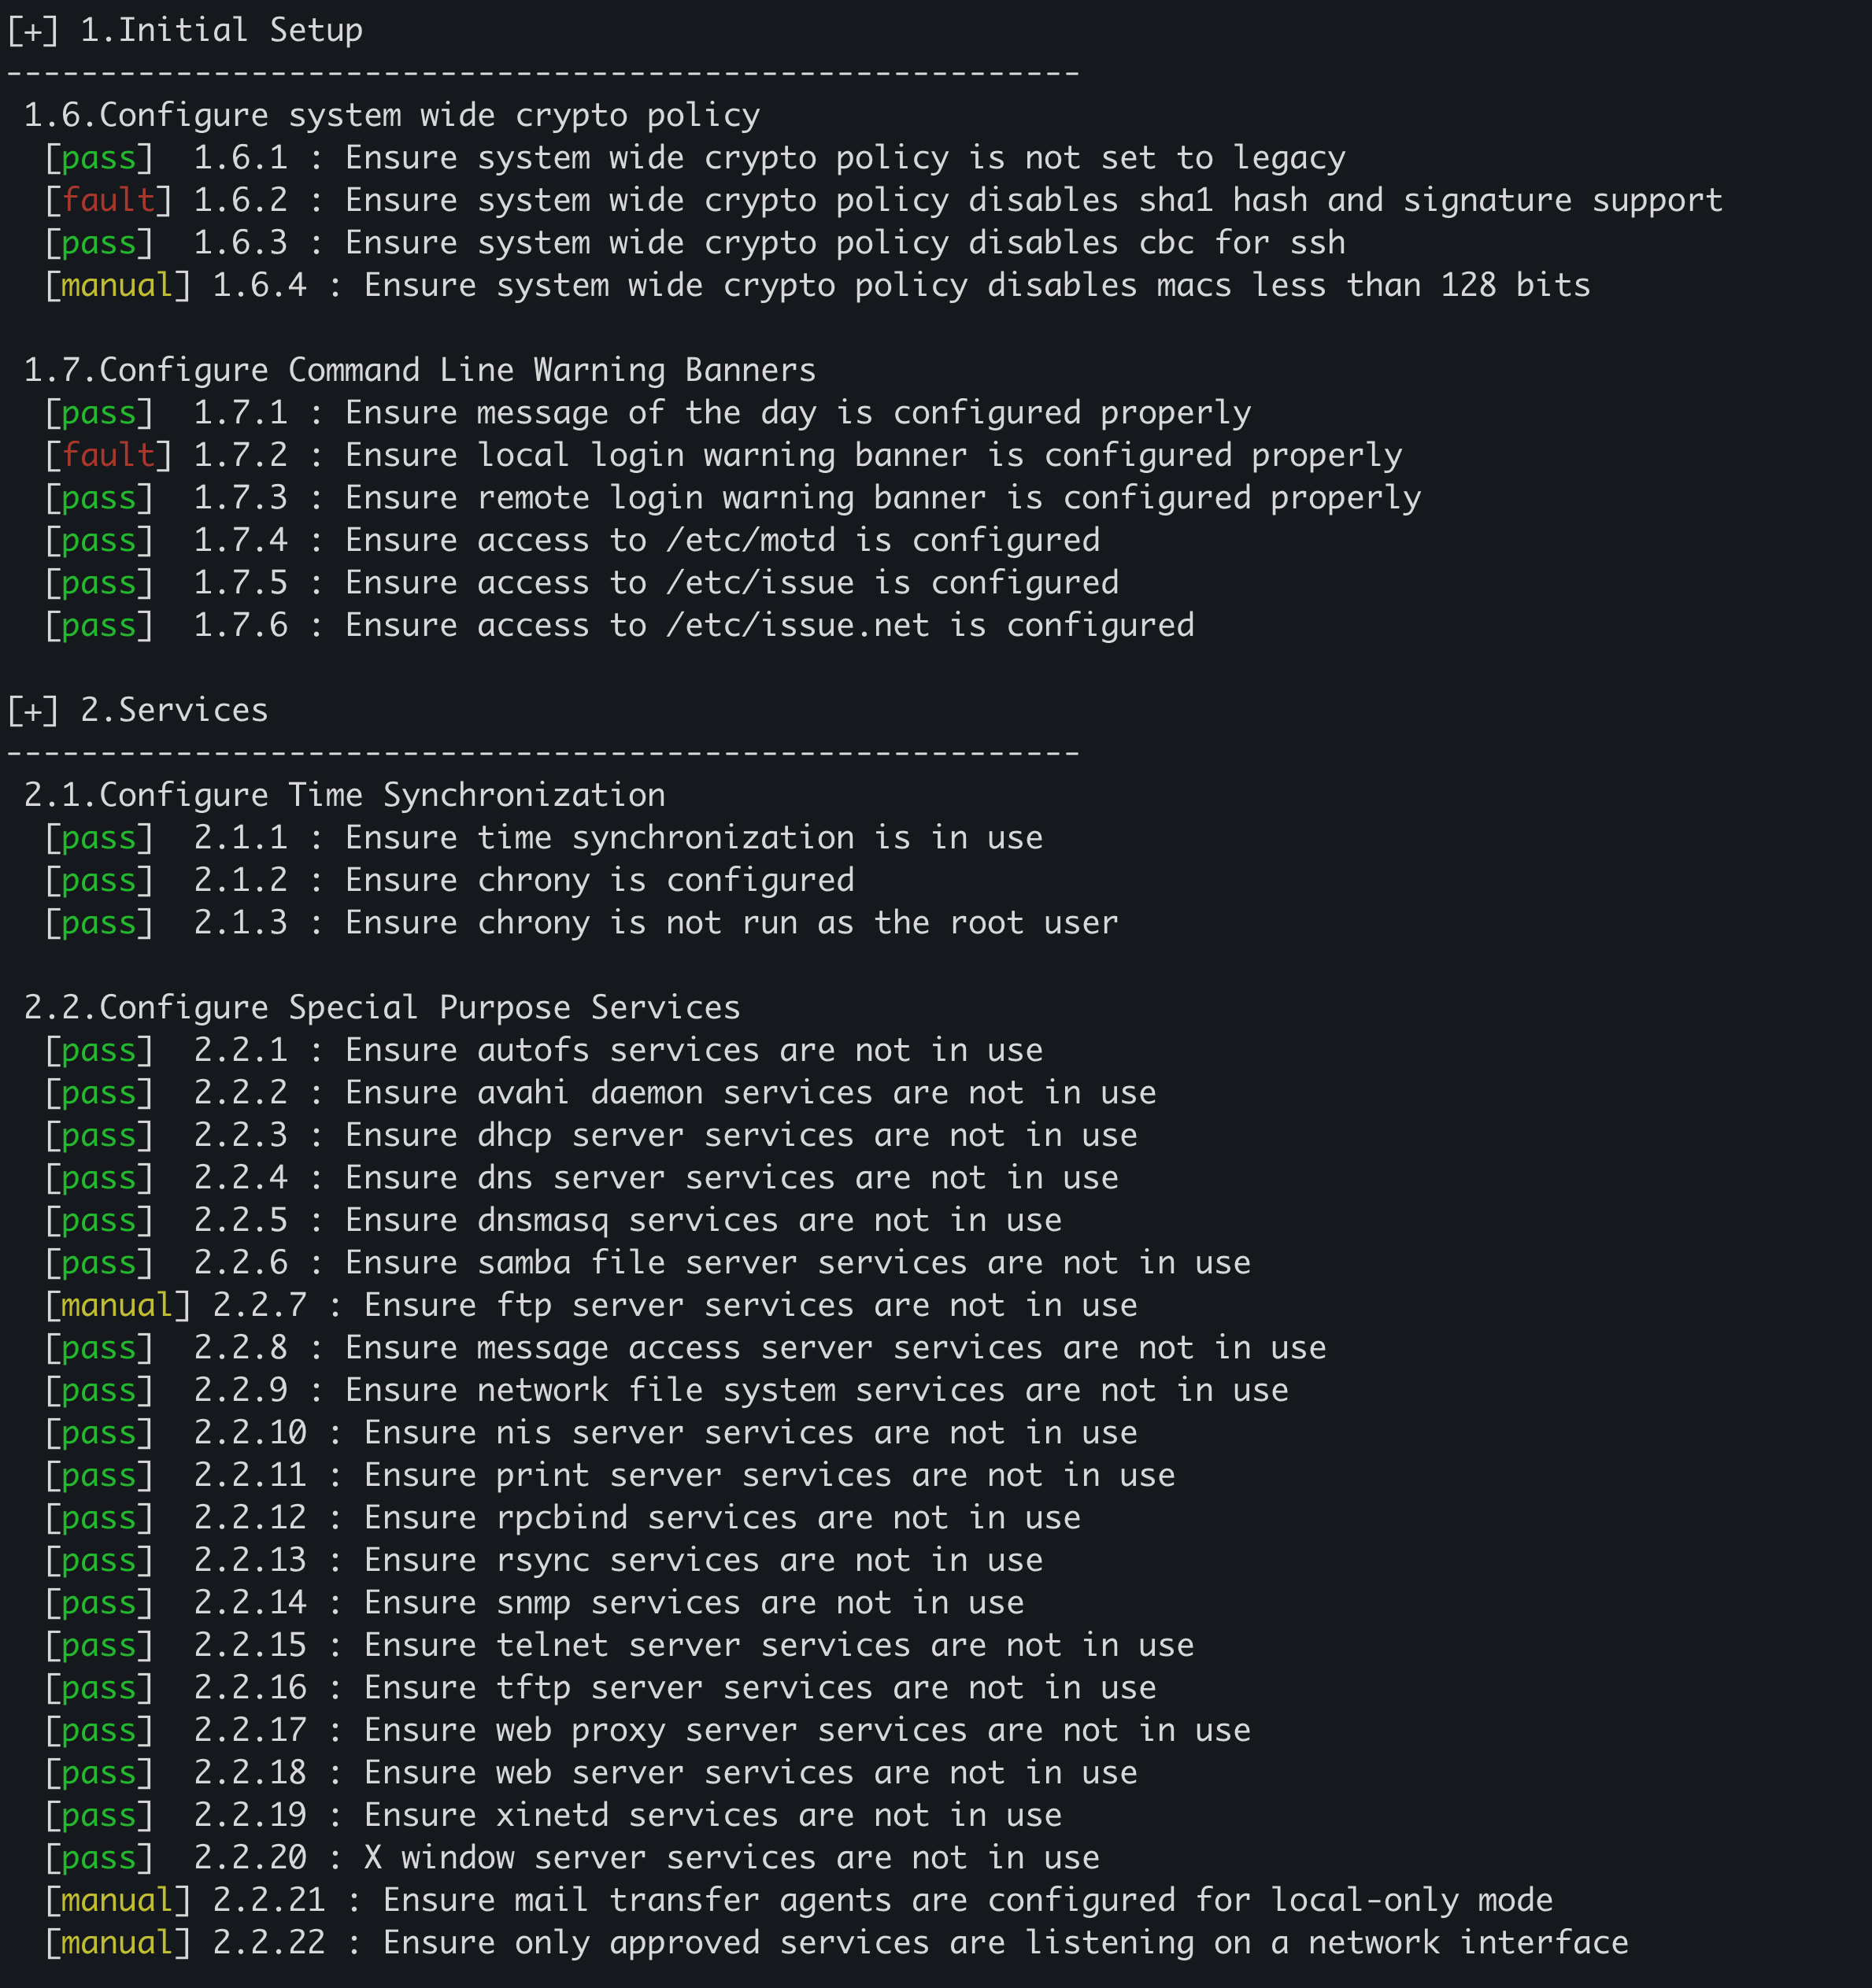 password123456/linux-security-audit
RHEL 기반 시스템에서 130개 이상의 CIS 벤치마크 항목을 검사하여 시스템 구성, 암호화 정책 및 서비스 강화에 대한 상세한 XML 보고서를 생성하는 자동화된 Linux 보안 감사 도구입니다.
 claranet/ansible-role-log4shell
Ansible 역할로, 취약한 JAR/WAR 파일을 찾기 위해 파일시스템과 열린 파일을 스캔하여 Log4Shell(CVE-2021-44228)을 탐지하고, 버전과 JndiLookup 존재 여부를 보고합니다.
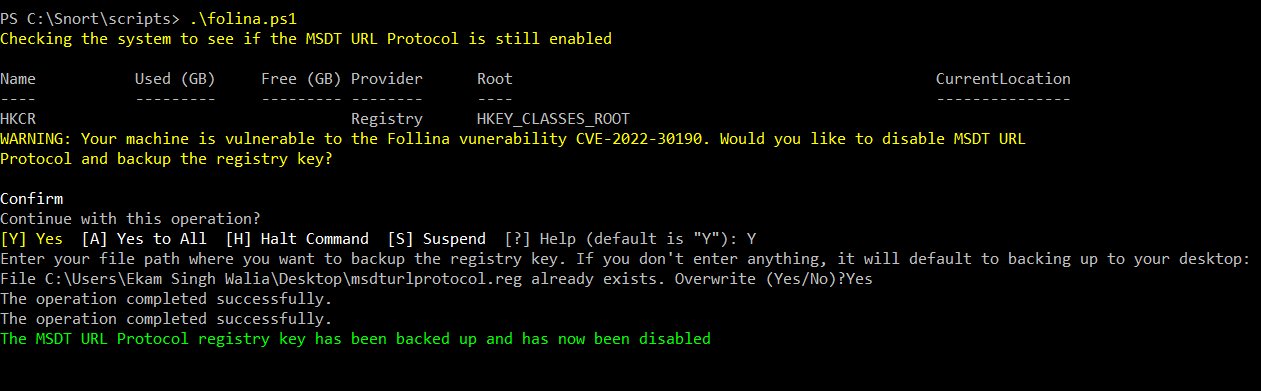 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Follina MSDT 취약점(CVE-2022-30190) 탐지 및 수정
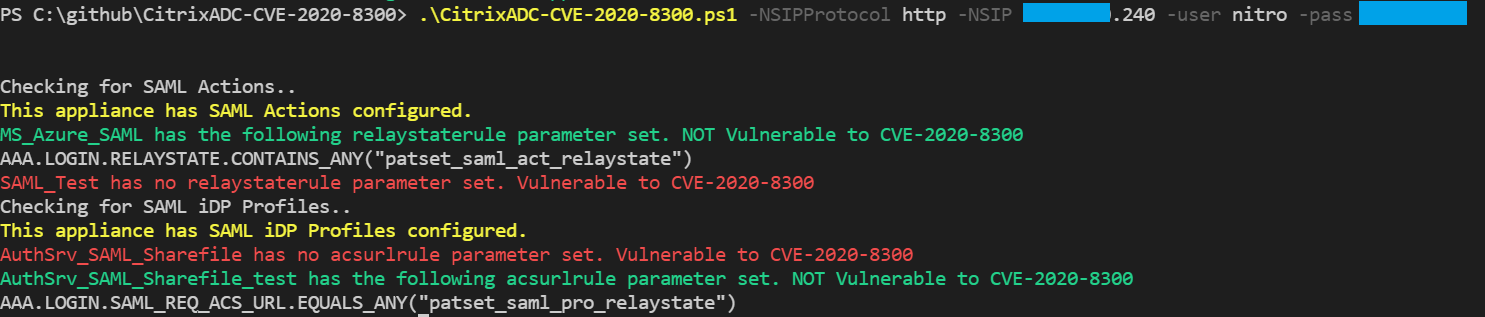 stuartcarroll/citrixadc-cve-2020-8300
Citrix ADC NITRO API를 사용하여 CVE-2020-8300에 취약한 Citrix ADC SAML action 또는 SAML iDP Profile 구성을 탐지합니다.
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 ymgh96/detecting-the-patch-of-cve-2018-1010
Windows OS 버전을 확인하고 systeminfo 및 wmic 명령을 사용하여 CVE-2018-1010 패치가 설치되었는지 감지하는 C++ 유틸리티
 woltage/cve-2014-6271
CVE-2014-6271(Shellshock) bash 취약점에 대해 원격 서버를 테스트하는 Ansible 플레이북으로, 여러 호스트에서 자동화된 스캔 및 검증을 가능하게 합니다.








