
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – 안전하지 않은 pickle 아티팩트 역직렬화를 통한 ClearML RCE (0.17.0–1.14.2)
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
CVE-2023-30258을 위한 자동화된 파이썬 익스플로잇, Magnus Billing System v7의 명령어 삽입 취약점입니다. 조작된 GET 요청을 icepay.php에 보내어 임의의 명령을 실행하고 리버스 셸을 설정합니다.
 chebuya/cve-2024-28741-northstar-agent-rce-poc
CVE-2024-28741에 대한 Agent RCE PoC, NorthStar C2의 저장형 XSS 취약점
 chocapikk/opendcim-exploit
openDCIM install.php SQLi에서 RCE로 이어지는 체인 (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 대상 인증 불필요 SQL 인젝션을 통한 RCE 익스플로잇 (CVE-2016-10204, EDB-41239). 단일 명령 SQLi에서 웹셸을 거쳐 리버스 셸로 이어지는 Python PoC.
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb 인증된 OS 명령 주입
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 인증된 RCE. 교육 목적 및 승인된 침투 테스트 전용입니다.
 yaunsky/cve-202122986-exp
F5 BIG-IP 원격 코드 실행;cve-2021-22986,대량 탐지;명령 실행 악용
 kh4sh3i/cve-2023-38646
Metabase 사전 인증 원격 코드 실행(CVE-2023-38646)을 위한 Python 익스플로잇으로, setup-token 추출 및 Collaborator 콜백을 통해 인증되지 않은 서버를 장악합니다.
 revoltsecurities/cve-2024-29973
Exploiter: 비동기 성능을 갖춘 CVE-2024-29973용 취약점 탐지 및 익스플로잇 도구
 dntaskmehow/babef
CVE-2026-44714에 대한 연구용 익스플로잇 프레임워크로, 트랜잭션 스푸핑과 결제 하이재킹을 가능하게 하는 bitcoinj 서명 검증 취약점이며, PoC, JS 페이로드, C2 하네스를 포함합니다.
 affix/cve-2022-36231
pdf_info <= 0.5.3 OS 명령 삽입
 kevthehermit/cve-2020-11651
CVE-2020-11651용 PoC
 ahmadf77/cve-2026-23744
Python 익스플로잇 스크립트로, CVE-2026-23744를 이용하여 지정된 대상 URL에 리버스 셸을 전달하며, 명령 및 제어를 위해 netcat 리스너가 필요합니다.
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
CVE-2026-93349에 대한 Proof-of-concept으로, 악성 Data Package descriptor 경로를 통해 Frictionless <= 5.20.0rc1 explore CLI에서 발생하는 OS 명령어 주입 취약점입니다.
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
PHP <8.2.15 (Windows)의 중요한 취약점에 대한 개념 증명 RCE 익스플로잇으로, 공격자가 임의의 명령을 실행할 수 있습니다.
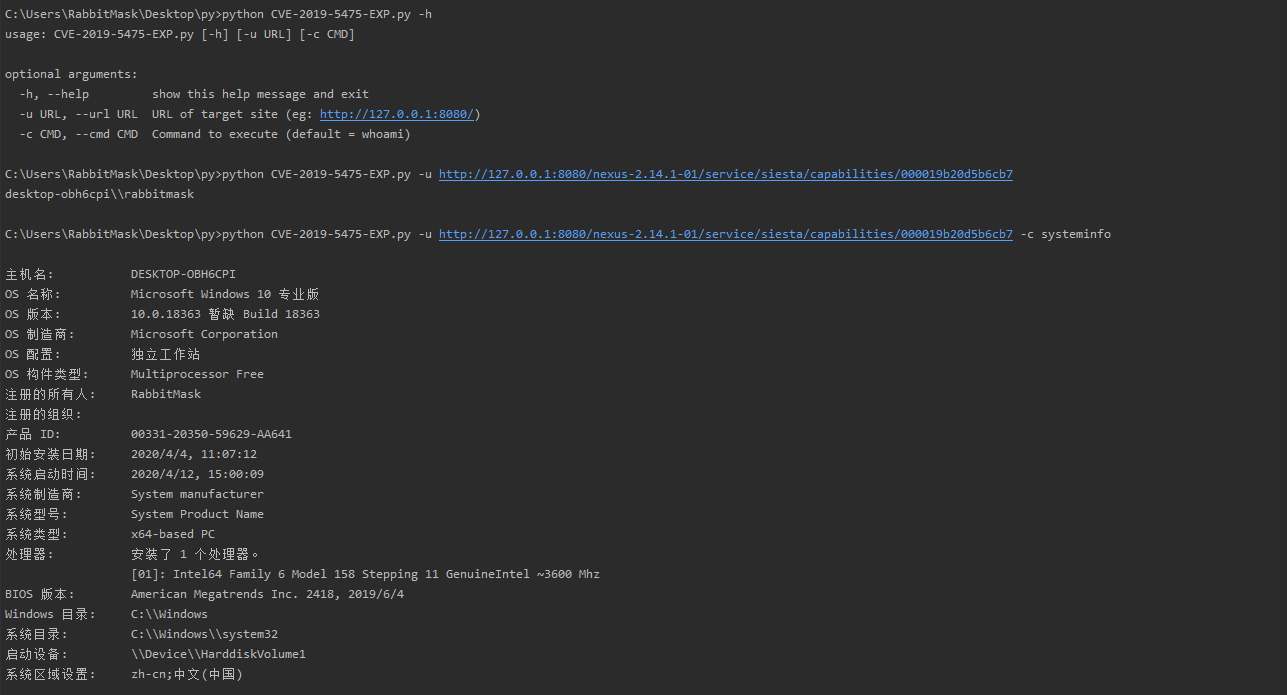 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【Nexus Repository Manager 2.x 원격 명령 실행 취약점】








