
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE 버전별 탐지 및 익스플로잇
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua 샌드박스 우회 명령 실행
 rvrsh3ll/azure-app-tools
Azure 애플리케이션과 함께 사용할 도구 모음
 puzzlepeaches/log4jcenter
vCenter에서 CVE-2021-44228을 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
 ghostwolflab/apt-individual-combat-guide
APT 공격 기법을 이해하기 위한 교육용 가이드 및 코드 저장소로, 정찰, 웹 및 서비스 악용, 트로이 목마, C2, 사후 악용(post-exploitation)을 실용적인 예제와 함께 다룹니다.
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 악용 PoC
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 rasta-mouse/spawnwith
다른 사용자의 토큰을 사용하여 프로세스를 생성하고 Beacon 셸코드를 주입하여, 가장(impersonation)을 통한 사후 악용(post-exploitation) 및 횡적 이동(lateral movement)을 가능하게 하는 Cobalt Strike BOF
 plackyhacker/cmdlinespoofer
C#에서 새 프로세스를 생성할 때 명령줄을 스푸핑하는 방법
 codextf2/customc2channeltemplate
리플렉티브 로더가 적용한 IAT 훅을 사용하여 Cobalt Strike용 맞춤형 C2 채널을 개발하기 위한 템플릿.

 sh1n0g1/shinobot
RAT / Botnet 시뮬레이터 (pentest / 교육 용)
 d4vinci/wormy
모든 Python 백도어에 확산 기능을 추가하기 위한 일부 python3 함수들
 joelgmsec/kitsune
다형성 C2 프레임워크: 그래픽 인터페이스, 자동 재연결, 페이로드 생성, 레드팀 운영 및 침투 테스트를 위한 통합 해킹 도구
 ricardojoserf/covert-tube
Youtube를 은밀 채널로 활용 - 원격으로 시스템을 제어하고 Youtube에 동영상을 업로드하여 명령을 실행
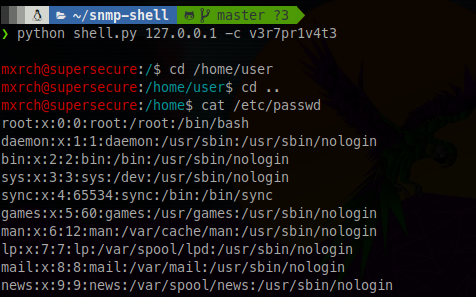 mxrch/snmp-shell
Net-SNMP의 extend 기능을 이용한 셸 시뮬레이션
 aether-0/cve-2024-12986
# CVE-2024-12986 스캐너 및 익스플로잇 DrayTek 게이트웨이 장치의 명령 주입 취약점인 CVE-2024-12986을 위한 스캐너 및 익스플로잇입니다. 취약한 대상에서 임의 명령을 실행하기 위한 Bash 스캐너와 Python 대화형 셸을 포함합니다.








