
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
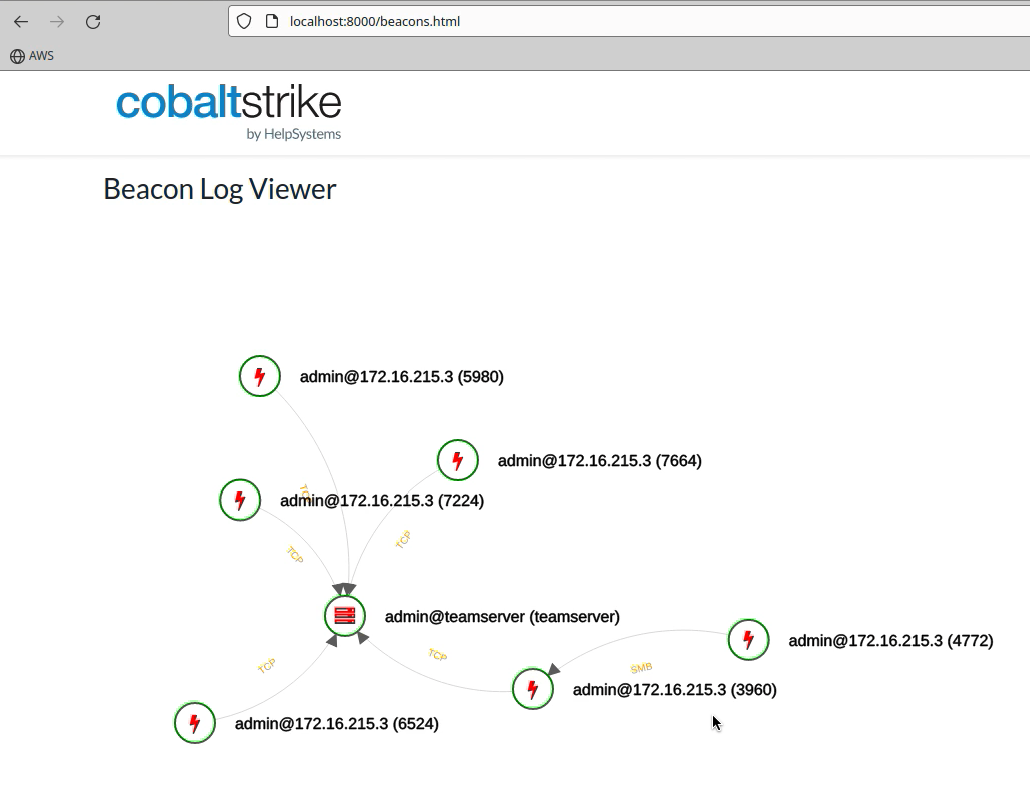
 cobalt-strike/sleep_python_bridge
이 프로젝트는 sleep과 python 언어 사이의 '브리지'입니다. 표준 GUI 클라이언트 없이 python을 통해 Cobalt Strike 팀서버를 제어할 수 있게 해줍니다. 참고: 이 프로젝트는 매우 베타 단계에 있습니다. 목표는 테스트를 위한 플레이그라운드를…
 lnxg33k/webhandler
PHP 시스템 함수를 사용하여 서버를 제어하는 Bash 시뮬레이터
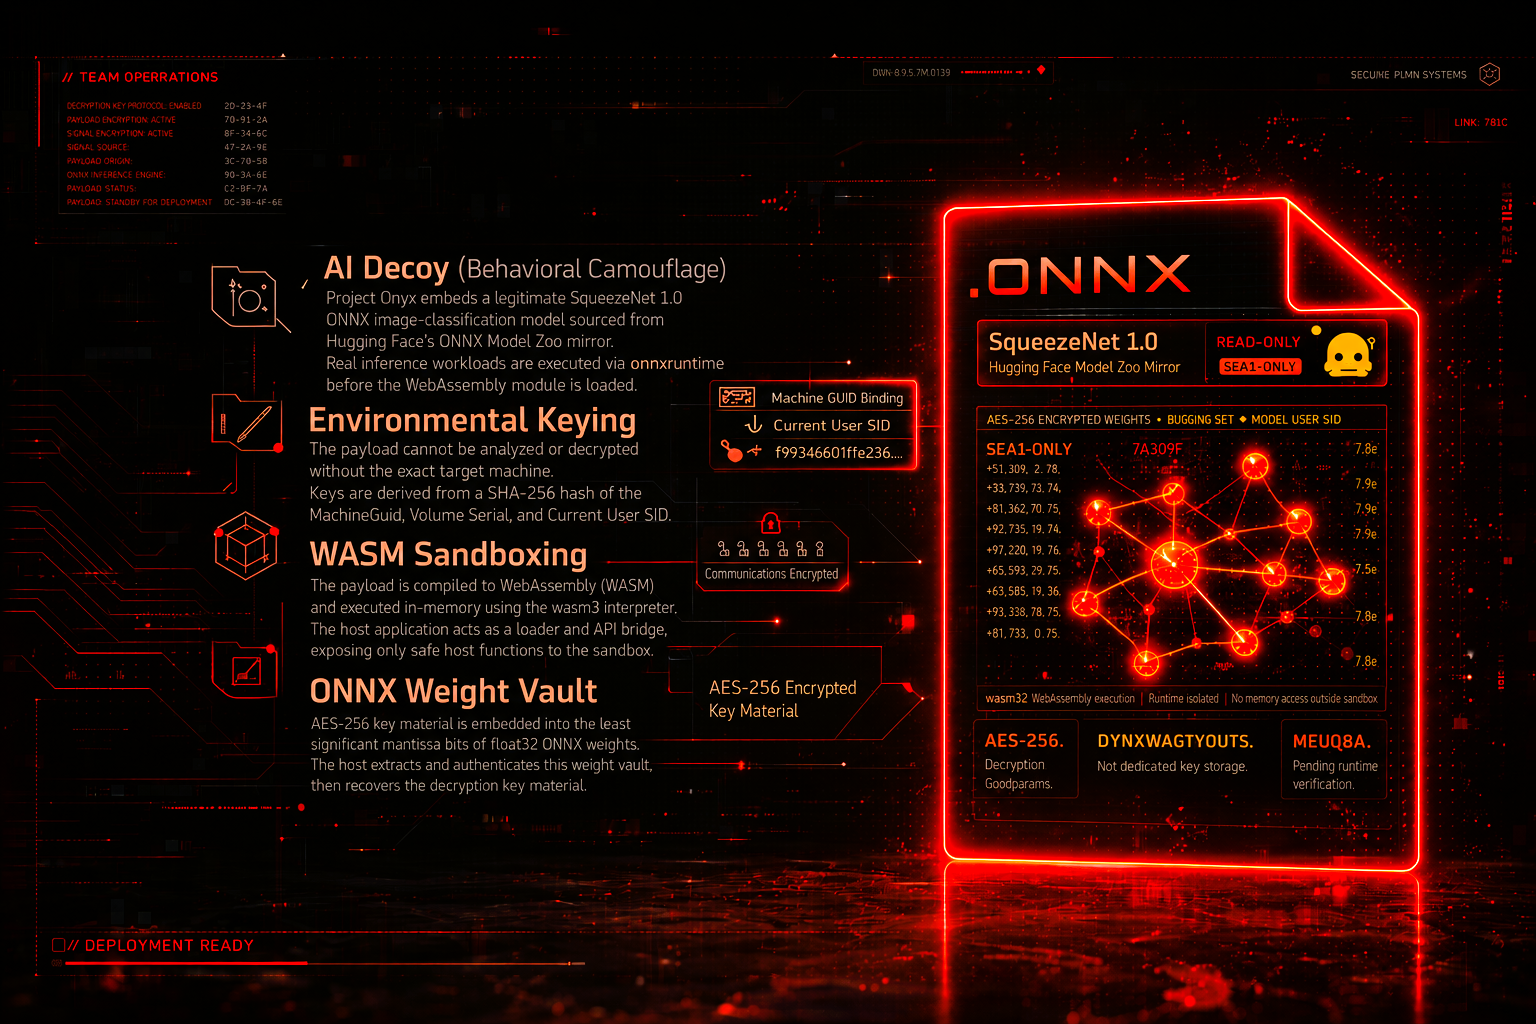 x-3306/project-onyx
AI 텔레메트리 스푸핑 및 WASM 샌드박싱을 통한 고급 EDR 우회. Project Onyx는 최신 EDR 시스템에 대한 고급 우회 기술을 시연하도록 설계된 PoC 레드 팀 파이프라인입니다. 기존의 서명 기반 난독화에서 벗어나 동작 위장 및 엄격한 환경 키잉으로…
 alessandroz/pupy
Pupy는 주로 파이썬으로 작성된 오픈소스, 다중 플랫폼(Windows, Linux, OSX, Android), 다기능 RAT(원격 관리 도구)입니다. 모든 것을 메모리에서 실행하는 방식을 갖추고 있어 시스템에 매우 낮은 풋프린트(흔적)를 남깁니다. Pupy는 다양한…
 synacktiv/livepyre
Livewire 프로젝트의 APP_KEY를 알고 있는 경우 CVE-2025-54068 및 원격 명령 실행을 악용하도록 설계된 도구입니다.
 burpheart/cve-2022-39197-patch
CVE-2022-39197 취약점 패치. CVE-2022-39197 취약점 패치
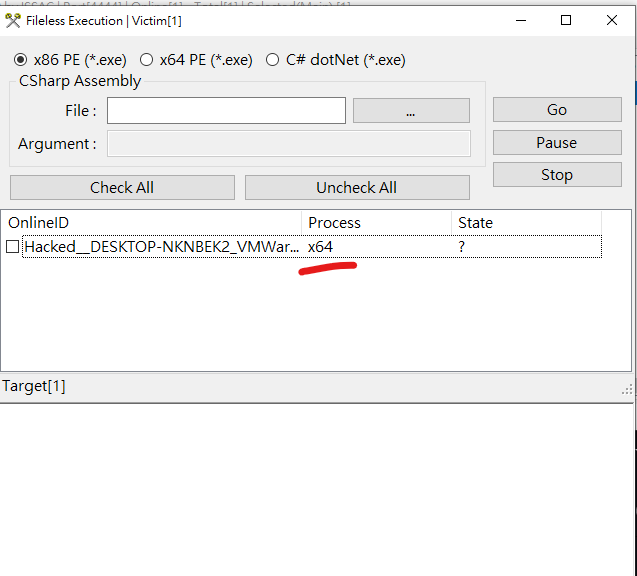 iss4cf0ng/duplexspycs
Windows 시스템의 합법적인 원격 관리 및 보안 테스트를 위해 설계된, 오픈소스 C# 기반 원격 관리 도구(RAT)로, 원격 Windows 머신을 완전히 제어할 수 있습니다.
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc 요약 - CVE-2017-10271 패치 우회 업데이트 POC
 alexandre-lavoie/python-log4rce
CVE-2021-44228을 위한 올인원 순수 Python PoC
 n1k0la-t/cve-2023-36745
Proof-of-concept 익스플로잇 for Microsoft Exchange Server RCE 취약점 CVE-2023-36745, 인증된 PowerShell 명령 주입을 통한 원격 코드 실행을 가능하게 합니다.
 decoder-it/printerbugnew
DCERPC 전용 printerbug.py 버전
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 zux0x3a/dns-black-cat
다중 플랫폼 대화형 DNS 셸 명령 유출 도구 키트입니다. DNS-Cat을 사용하면 DNS 프로토콜을 통해 셸 모드에서 시스템 명령을 실행할 수 있습니다.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE, 일명 msdt follina
 jbaines-r7/through_the_wire
CVE-2022-26134(Atlassian Confluence의 OGNL 주입)에 대한 개념 증명 익스플로잇입니다. Linux 대상에 대한 리버스 셸 및 인메모리 파일 읽기 기능을 제공합니다.
 pyroxenites/s2-062
원격 코드 실행 S2-062 CVE-2021-31805 검증 POC
 emrekybs/nim-shell
Windows Defender 탐지를 우회할 수 있는 리버스 셸
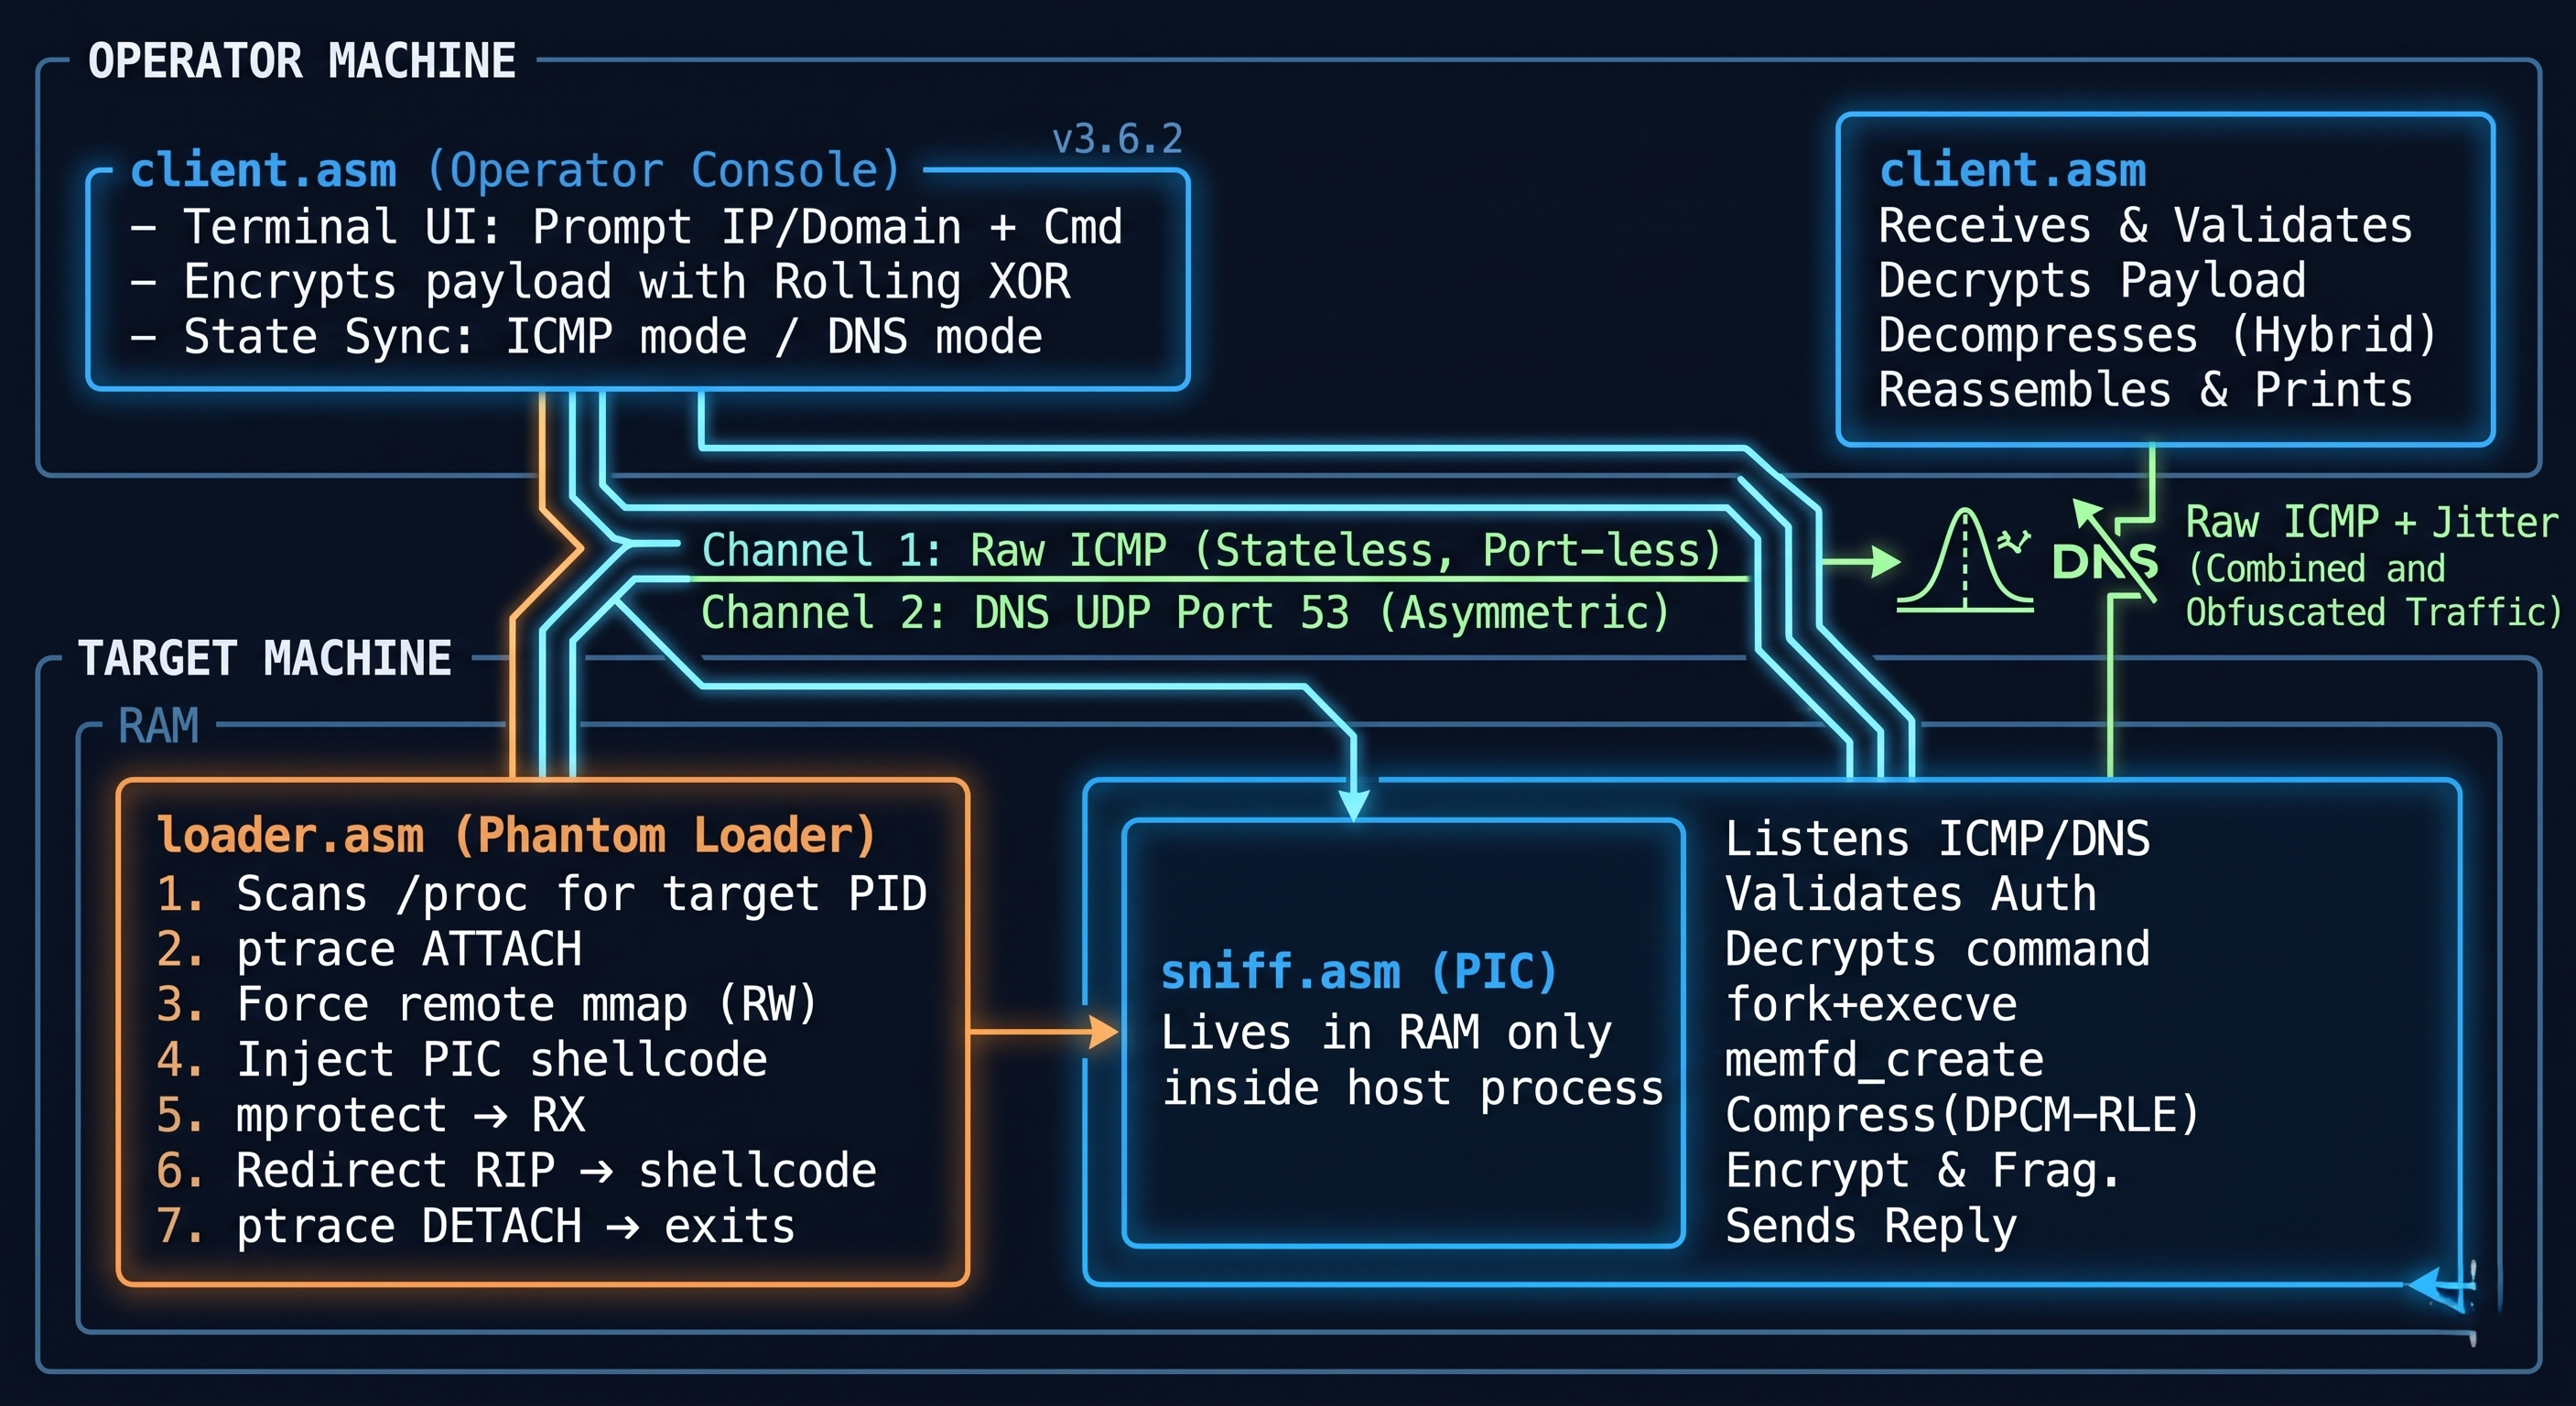 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
파일리스 x64 어셈블리 C2 프레임워크로, 이중 채널 ICMP/DNS 프로토콜 피보팅, 직접 시스템 콜 실행, ptrace 기반 프로세스 인젝션을 통해 은밀한 명령 실행 및 데이터 유출을 지원합니다.








