#1
 m8sec/activereign
Windows Active Directory 환경을 위한 네트워크 열거 및 공격 도구 세트
 node9-ai/node9-proxy
AI 에이전트를 위한 접근 제어. Claude Code, Codex, Gemini, Cursor 및 모든 MCP 서버가 수행할 수 있는 작업을 설정하고, 위험한 작업이 실행되기 전에 검토하며, 모든 작업을 기록으로 남깁니다.
 xforcered/bokuloader
Cobalt Strike의 회피 기능을 재현·통합·강화하는 것을 목표로 하는 개념 증명용 Cobalt Strike Reflective Loader입니다!
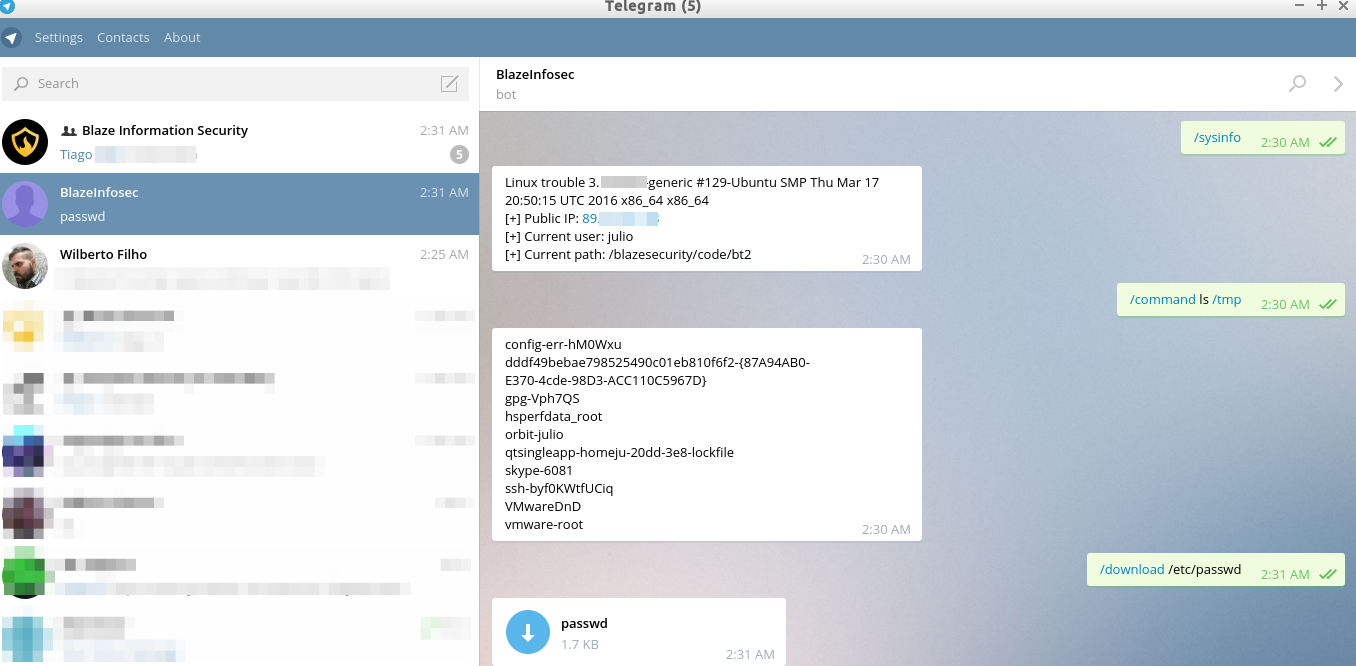 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit는 Telegram 인프라를 C&C로 활용하는 사후 침투 도구입니다.
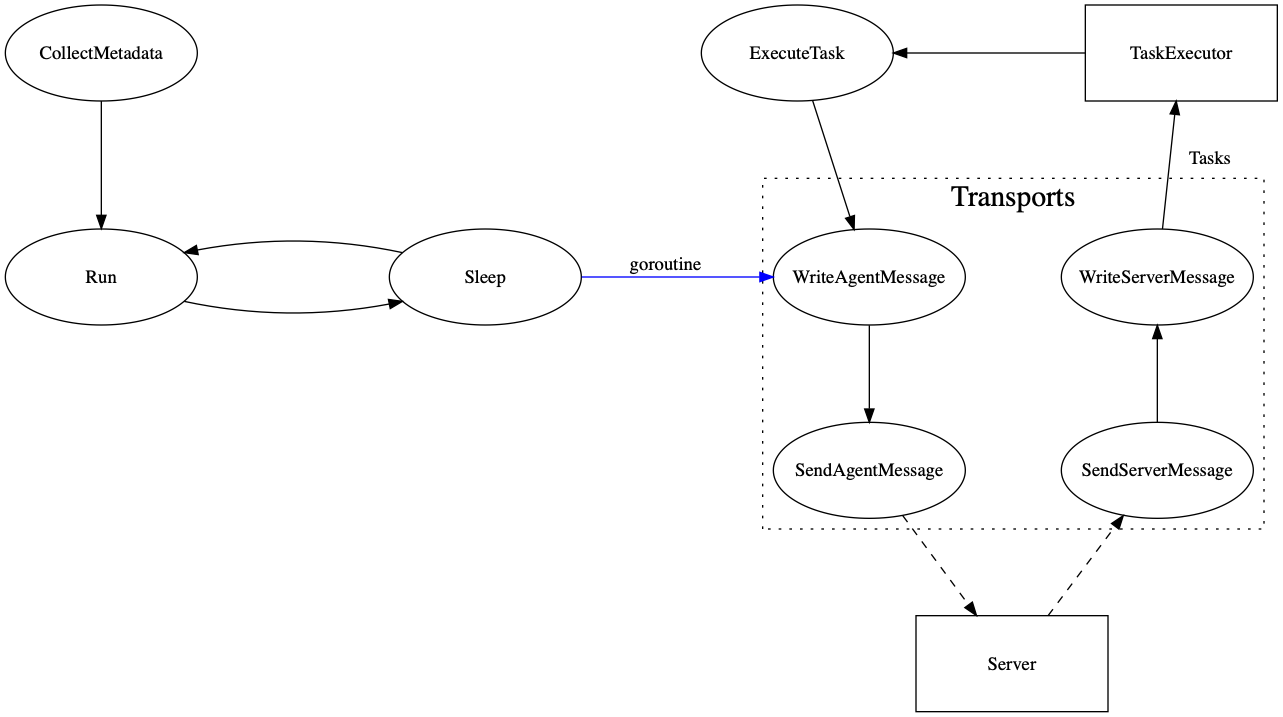 kcarretto/paragon
간단한 UI로 공격 도구를 통합하는 것을 목표로 하는 레드 팀 공격 플랫폼
 nccgroup/pybeacon
Python으로 Cobalt Strike 비콘을 다루기 위한 스크립트 모음입니다.
 zcgonvh/cve-2020-17144
CVE-2020-17144용 무기화된 도구
 shadow-workers/shadow-workers
Shadow Workers는 침투 테스터가 XSS 및 악성 Service Worker(SW)를 악용하는 데 도움을 주기 위해 설계된 무료 오픈 소스 C2 및 프록시입니다.
 twosevenonet/injectsetconsole
WriteProcessMemory를 사용하지 않는 프로세스 코드 인젝션에 대한 개념 증명
 ruped24/killchain
공격의 "킬 체인(kill chain)" 단계를 수행하는 통합 콘솔입니다.
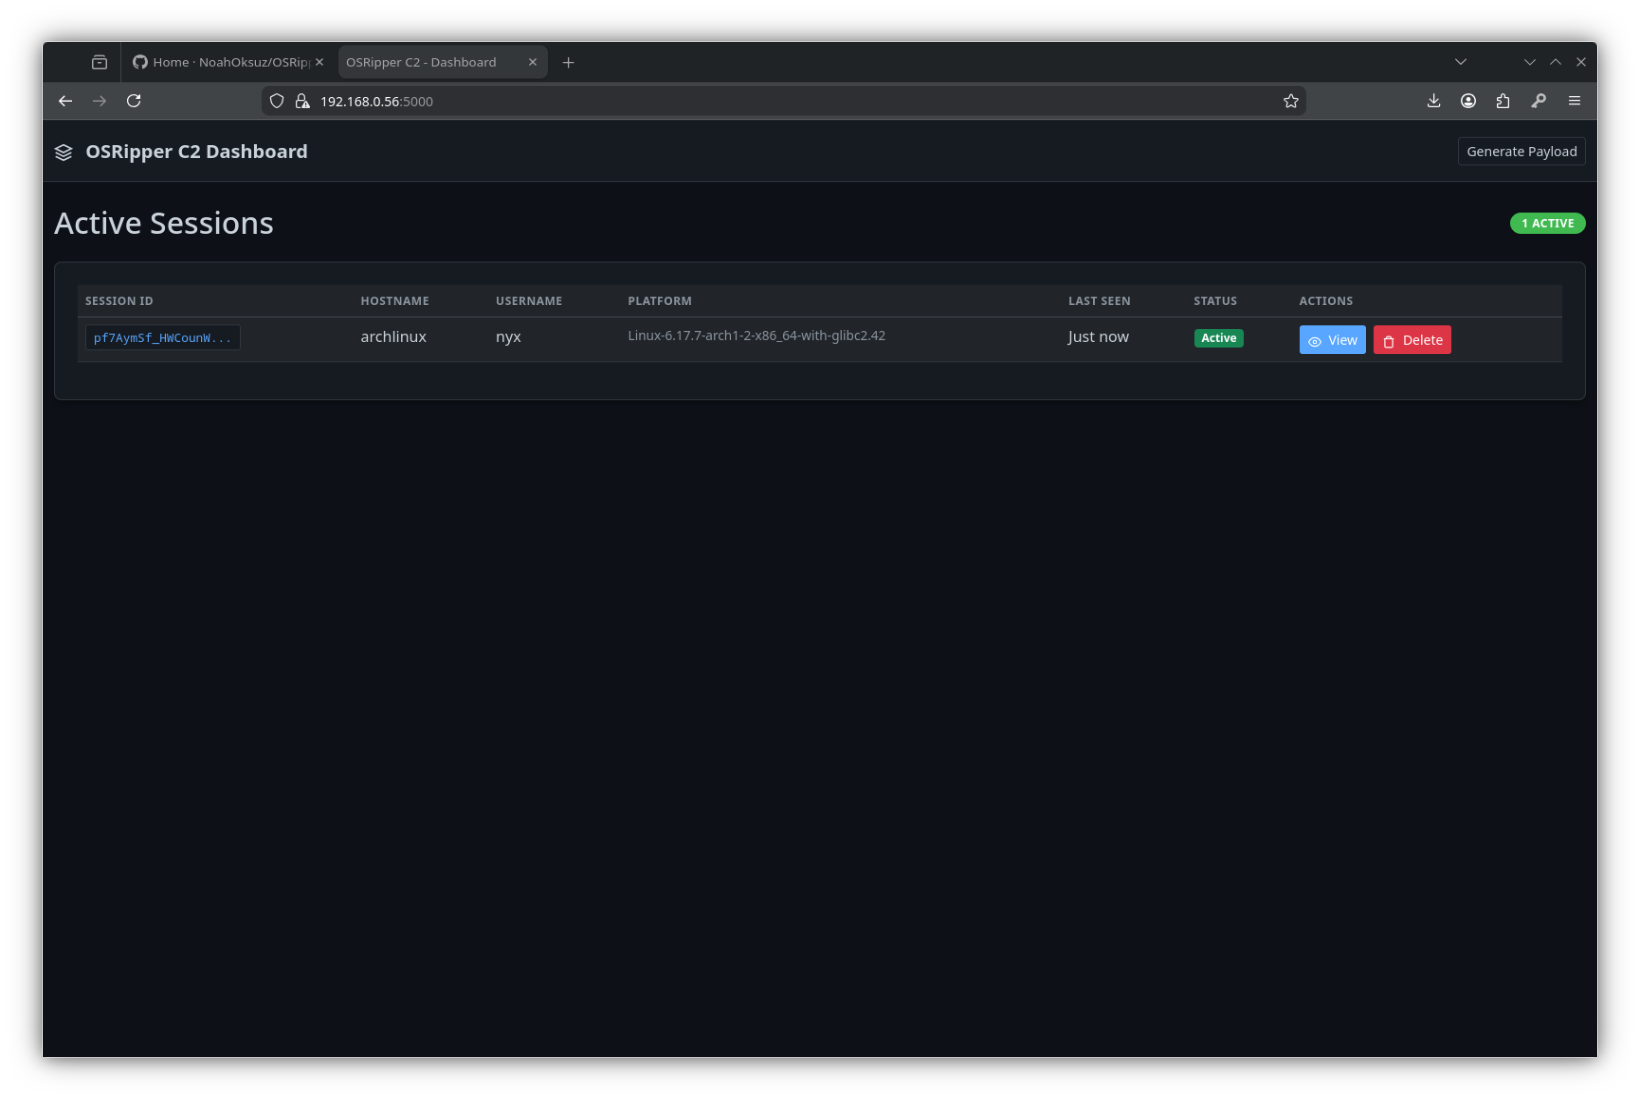 noahoksuz/osripper
AV 우회 크로스 플랫폼 백도어 및 크립터 프레임워크, 통합 경량 웹UI 포함
 0x09al/dns-persist
DNS-Persist는 DNS를 명령 및 제어에 사용하는 포스트 익스플로레이션 에이전트입니다.
 redsiege/persistassist
완전 모듈식 지속성 프레임워크
 syss-research/outis
outis는 맞춤형 원격 관리 도구(RAT) 또는 그와 유사한 것입니다. 다양한 전송 방식(DNS 등)과 플랫폼(Powershell 등)을 지원하도록 제작되었습니다.
 dazzyddos/lsawhisper-bof
LSASS 프로세스 메모리에 접촉하지 않고 LSA 신뢰되지 않은/신뢰된 클라이언트 인터페이스를 통해 Windows 인증 패키지와 직접 통신하는 BOF(Beacon Object File)입니다.
 brav0hax/smbexec
Rapid psexec 스타일 공격 도구로, Samba를 사용하여 Windows 네트워크 전반에 걸쳐 원격 명령 실행, 자격 증명 덤프, 측면 이동을 수행하며 해시 전달 및 페이로드 생성을 지원합니다.
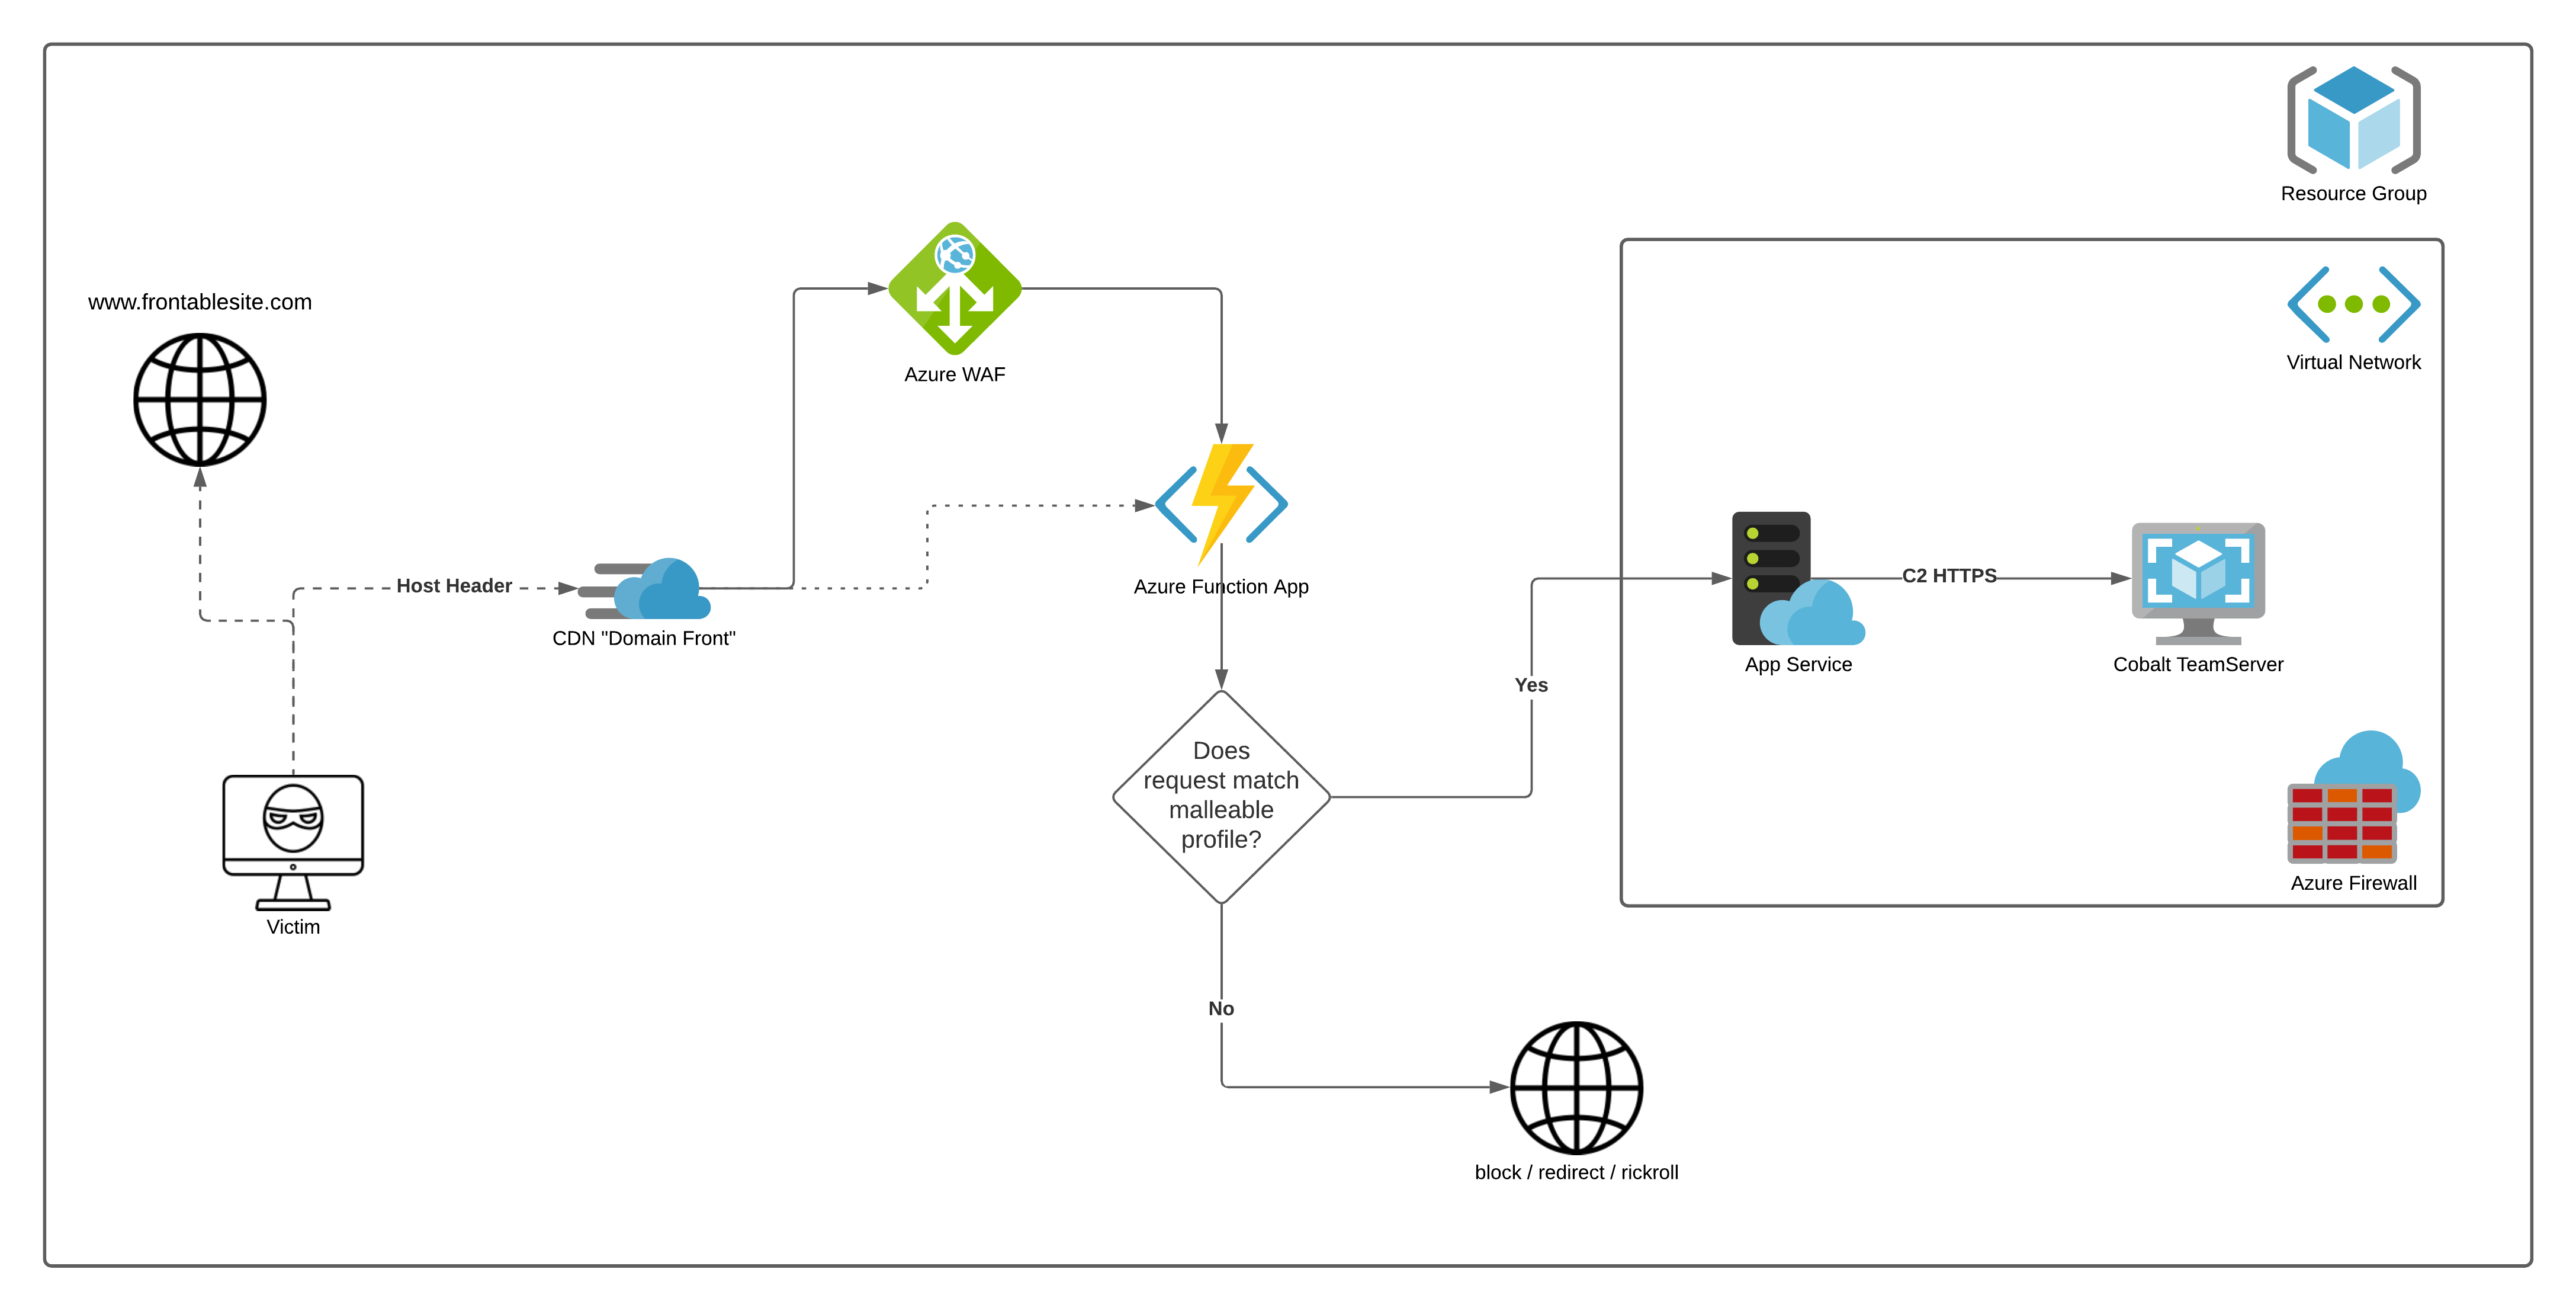 flangvik/azurec2relay
Azure Function that validates and relays Cobalt Strike beacon traffic using malleable C2 profiles, redirecting invalid requests to a decoy site and…