#1
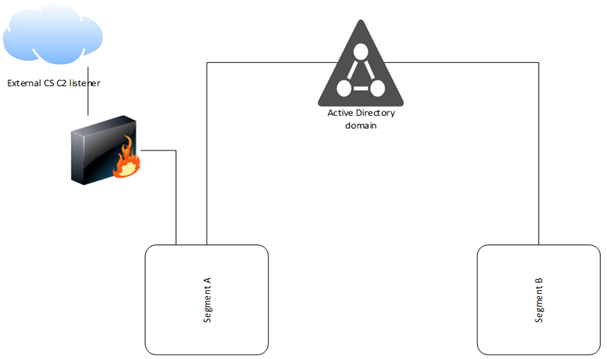
 fox-it/ldapfragger
분할된 네트워크에서 은밀한 명령 및 제어를 위해 LDAP 사용자 속성을 통해 Cobalt Strike 비콘 데이터를 라우팅하는 C2 도구.
 xm0kht4r/av-edr-killer
취약한 드라이버(BYOVD)를 악용한 AV/EDR 프로세스 종료
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 인증 없는 RCE 익스플로잇으로, 패치 우회, 명령 실행, 웹셸 배포를 포함한 침투 테스트용입니다.
 devzero-security/redstack
AWS에 Terraform으로 배포되는 레드팀 오퍼레이터 랩: 프로덕션 스타일의 Apache 리디렉터 뒤에 Mythic, Sliver, Adaptix C2를 두고, Kali/Windows 호스트와 Guacamole 포털을 포함합니다. 승인된 교육 및 자체 호스팅…
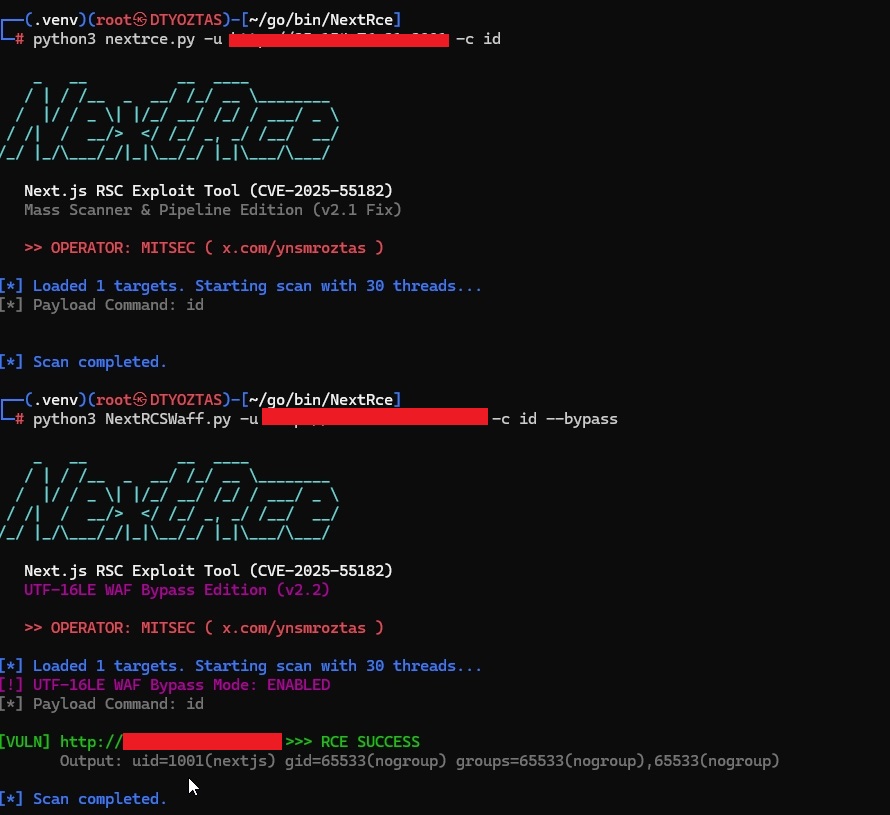 ynsmroztas/nextrce
React Shell 및 Next.js RSC 익스플로잇 도구 (CVE-2025-55182)
 jymcheong/autottp
자동화된 전술, 기술 및 절차
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 mr-in4inci3le/sliver-gui
Wails로 구축된 Sliver C2용 데스크톱 운영자 콘솔입니다. 프록시나 프로토콜 재구현 없이 gRPC 서비스와 직접 인터페이스하여 Sliver용 네이티브 경량 GUI 인터페이스를 제공합니다.
 safebreach-labs/sireprat
Windows IoT Core에서 SYSTEM 권한으로 원격 명령 실행 (Python2.7 및 Python3용 릴리스 제공)
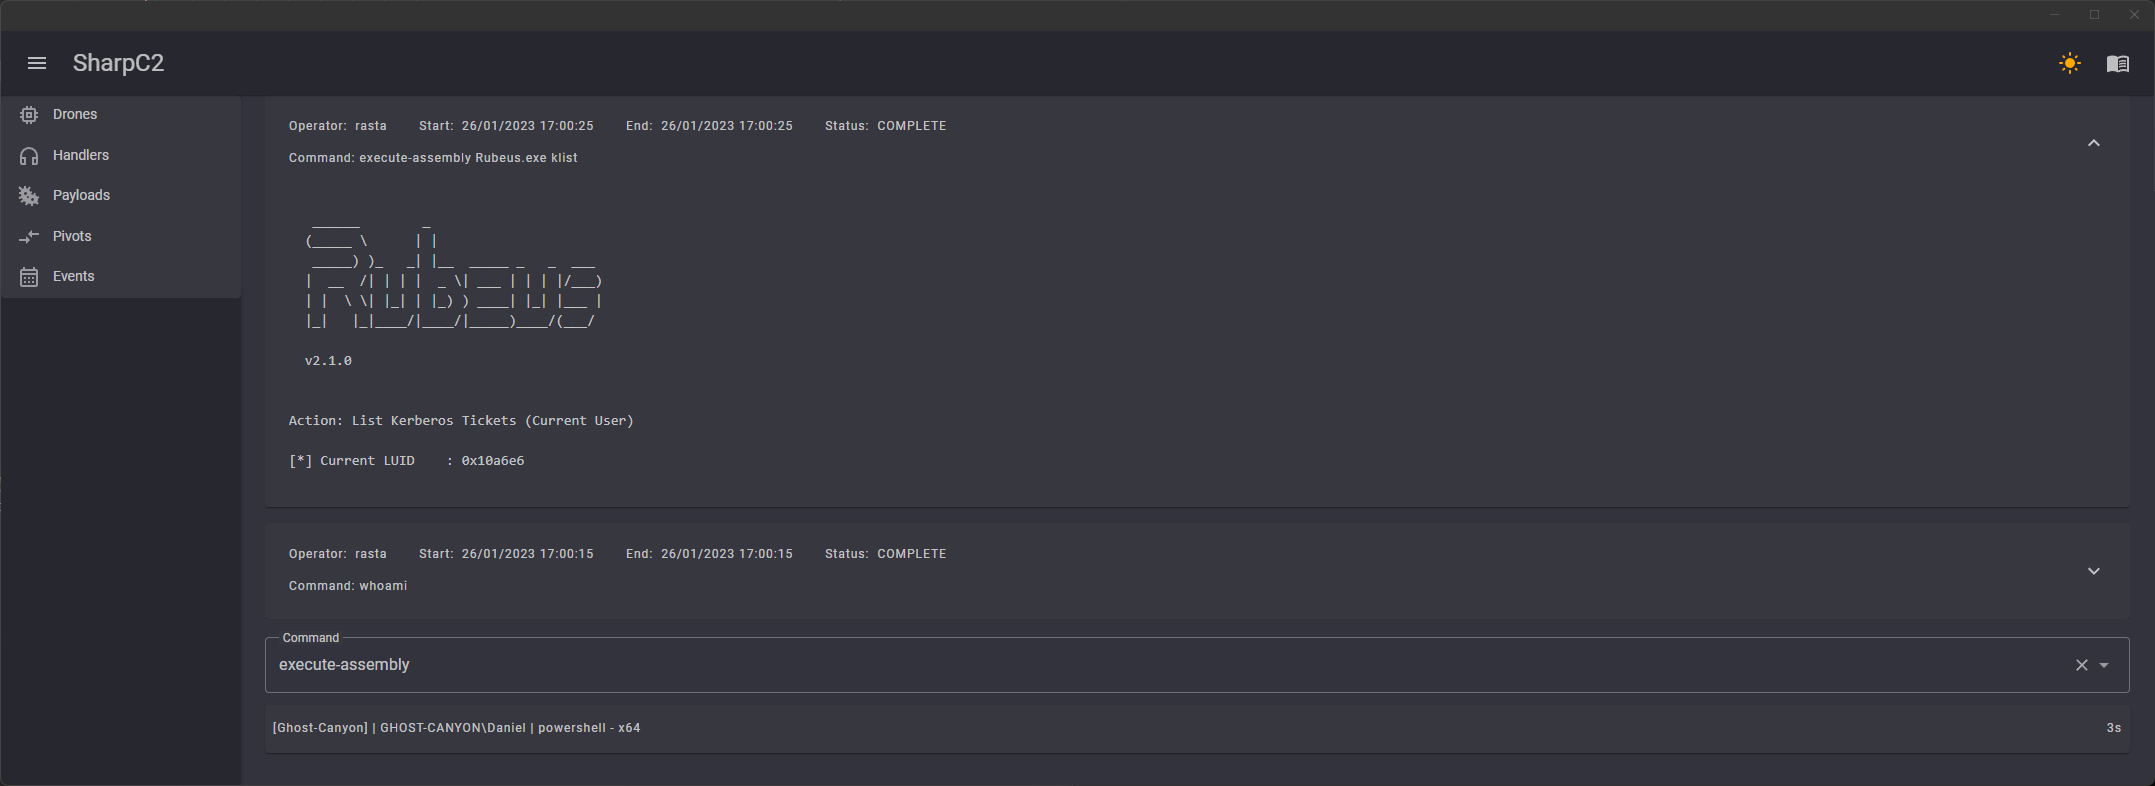 rasta-mouse/sharpc2
C#으로 작성된 명령 및 제어 프레임워크
 ryhanson/externalc2
Cobalt Strike External C2 서버와 통신 채널을 통합하기 위한 라이브러리
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 자동 트리거 페이로드 및 암호화 방법
 xorrior/raven
웹소켓용 CobaltStrike 외부 C2
 xtr4nge/fruityc2
FruityC2는 손상된 시스템에 에이전트를 배포하는 것을 기반으로 한 사후 침투 (오픈 소스) 프레임워크입니다. 에이전트는 운영자가 제어하는 웹 인터페이스에서 관리됩니다.
 abelche/evil_minio
CVE-2023-28434 MinIO 비인가 접근을 통한 원격 코드 실행(RCE) 익스플로잇
 loosehose/silentbutdeadly
SilentButDeadly는 Windows 필터링 플랫폼(WFP)을 사용하여 EDR/AV 소프트웨어의 클라우드 연결을 차단함으로써 이를 무력화하도록 특별히 설계된 네트워크 통신 차단기입니다. 이 버전은 프로세스 종료 없이 네트워크 격리에만 중점을 둡니다.