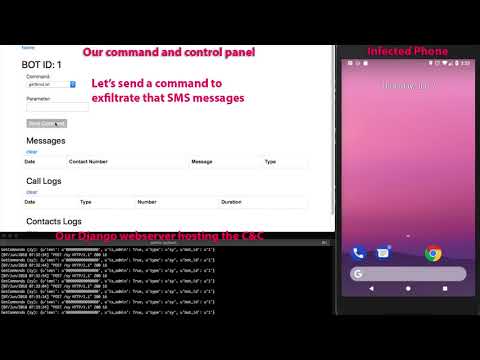
#1
 mfernstrom/offensivepascal-cve-2011-2523
vsFTPD 2.3.4 CVE-2011-2523의 FreePascal 구현
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49는 경로 탐색 및 원격 코드 실행 공격에 취약합니다.
 saucer-man/cve-2022-1388
CVE-2022-1388
 joelczk/cve-2025-52688
개념 증명 익스플로잇 for CVE-2025-52688: Alcatel AP13161 엔터프라이즈 WiFi 액세스 포인트에서 IoT/OT 해커톤 중 발견된 인증되지 않은 명령 주입 및 임의 파일 읽기 취약점.
 imbas007/cve-2025-3248
취약한 Langflow 인스턴스에서 원격 코드 실행을 가능하게 하는 CVE-2025-3248용 Python 기반 악용 코드입니다. 단일 URL 및 대량 스캔을 지원하며 자동 취약점 탐지 및 명령 실행 기능이 있습니다.
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
distccd CVE-2004-2687 원격 코드 실행 취약점을 위한 Python 기반 개념 증명 익스플로잇으로, 취약한 서버에서 인증되지 않은 셸 액세스를 가능하게 합니다.
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuh 서버에서 wazuh-manager 패키지의 안전하지 않은 역직렬화로 인해 심각한 RCE 취약점이 확인되었습니다. 이 버그는 Wazuh 버전 4.4.0 이상에 영향을 미치며 버전 4.9.1에서 패치되었습니다.
 0xgh057r3c0n/cve-2026-9198
IBM Langflow 자동 로그인 우회를 통한 인증되지 않은 RCE
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 pulentoski/cve-2023-46604
이 스크립트는 Apache ActiveMQ(CVE-2023-46604)의 안전하지 않은 역직렬화 취약점을 악용합니다.
 c1ph3rbyt3/cve-2022-24816
CVE-2022-24816을 대상으로 하는 GeoServer 공격 스크립트. 조작된 HTTP 요청을 통해 취약한 서버에서 임의 명령을 실행합니다. 의존성 관리 및 색상화된 출력을 포함합니다.
 byteforgefr/cve-2011-2523
VsFTPd 2.3.4 백도어 명령 실행
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 0xm4ud/cacti-cve-2020-8813
Python 익스플로잇 스크립트로, Cacti CVE-2020-8813을 대상으로 하여 조작된 HTTP 요청을 통해 인증되지 않은 원격 코드 실행을 수행합니다.
 0x0jackal/cve-2022-46169
CVE-2022-46169 저장소
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names 명령 주입 PoC
 greenforcenetworks/toolshell_cve-2025-53770
CVE-2025-53770에 대한 익스플로잇 PoC로, SharePoint에 웹쉘 업로드, ValidationKey 추출, 서명된 ViewState 생성, 및 리버스 셸 또는 바인드 셸을 통한 원격 코드 실행을 가능하게 합니다.