#1
 presidentbeef/brakeman
Ruby on Rails 애플리케이션을 위한 정적 분석 보안 취약점 스캐너
 lintsinghua/deepaudit
DeepAudit: 누구나 소유할 수 있는 AI 해커 팀, 취약점 탐색을 누구나 쉽게 할 수 있게 합니다. 국내 최초 오픈소스 코드 취약점 탐색 다중 에이전트 시스템. 초보자도 원클릭 배포 및 실행 가능, 자율 협업 감사 + 자동화 샌드박스 PoC 검증. Ollama…
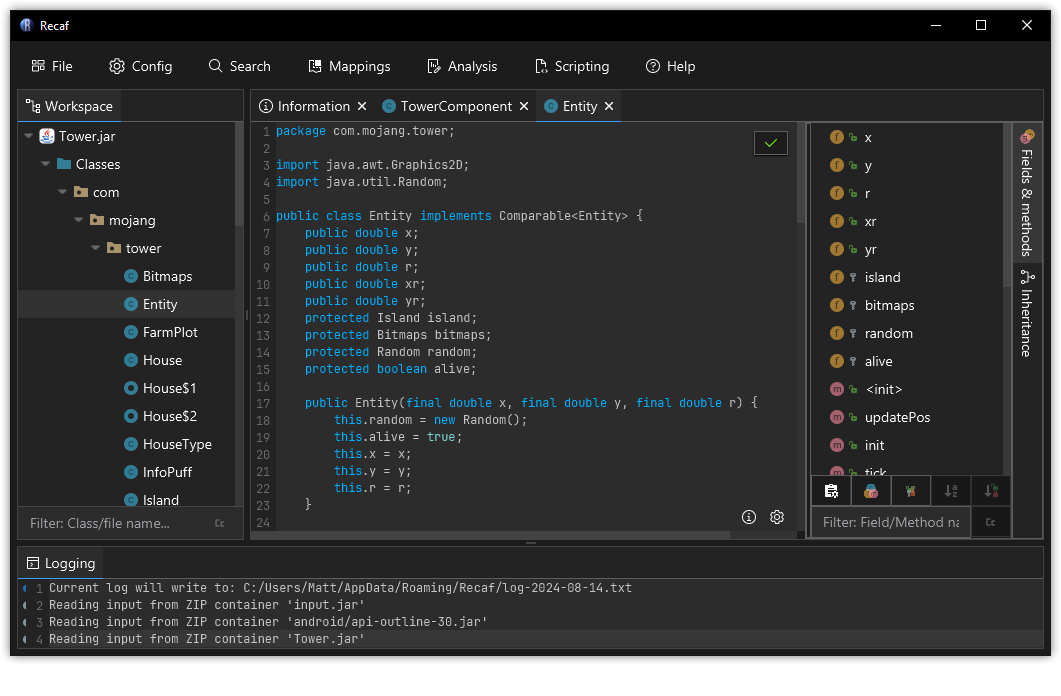

 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 pydantic/monty
AI가 작성한 코드를 위한 Rust로 작성된 안전한 Python 샌드박스입니다.
 ossf/scorecard
OpenSSF Scorecard - 오픈소스 보안 건강 지표
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 awslabs/git-secrets
비밀 키와 자격 증명을 git 저장소에 커밋하는 것을 방지합니다.
 lirantal/awesome-nodejs-security
Node.js 보안 도구, 정적 분석기, 취약점 스캐너, 그리고 OWASP Top 10, 공급망 보안, 안전한 코딩 관행을 다루는 교육 리소스의 엄선된 디렉토리입니다.
 owasp/asvs
Application Security Verification Standard
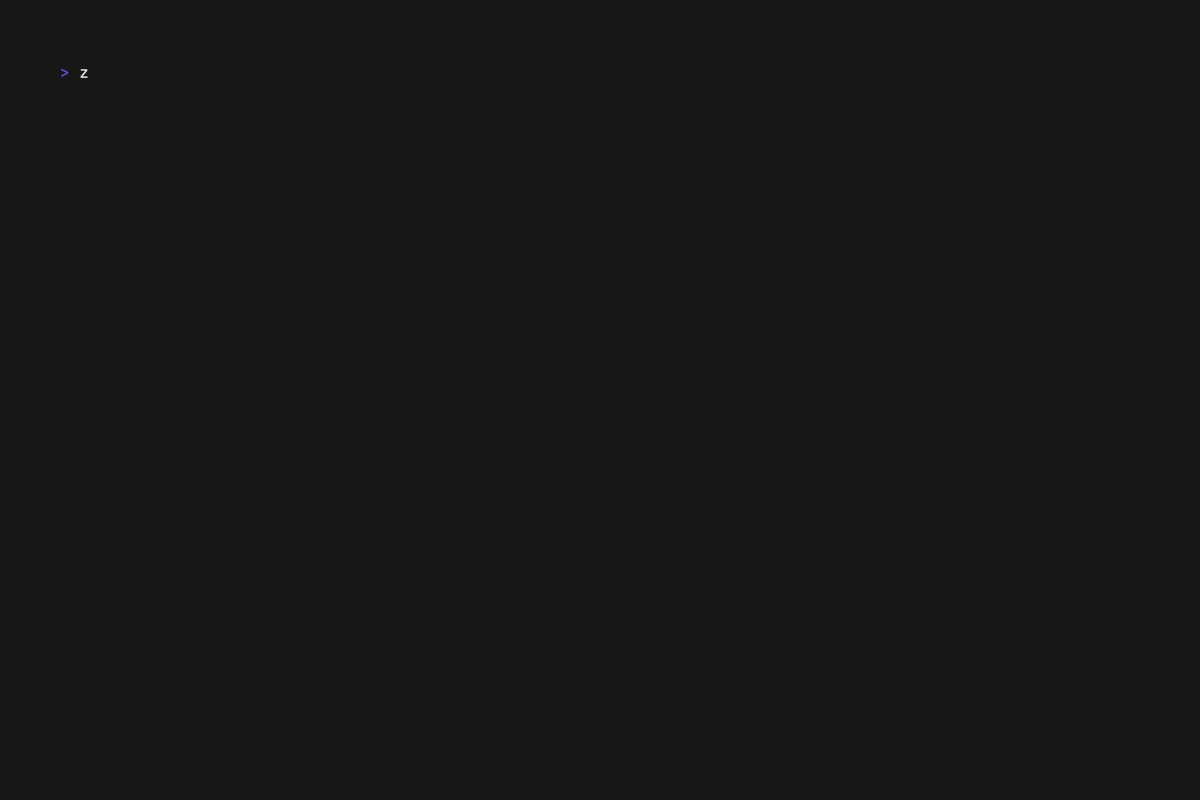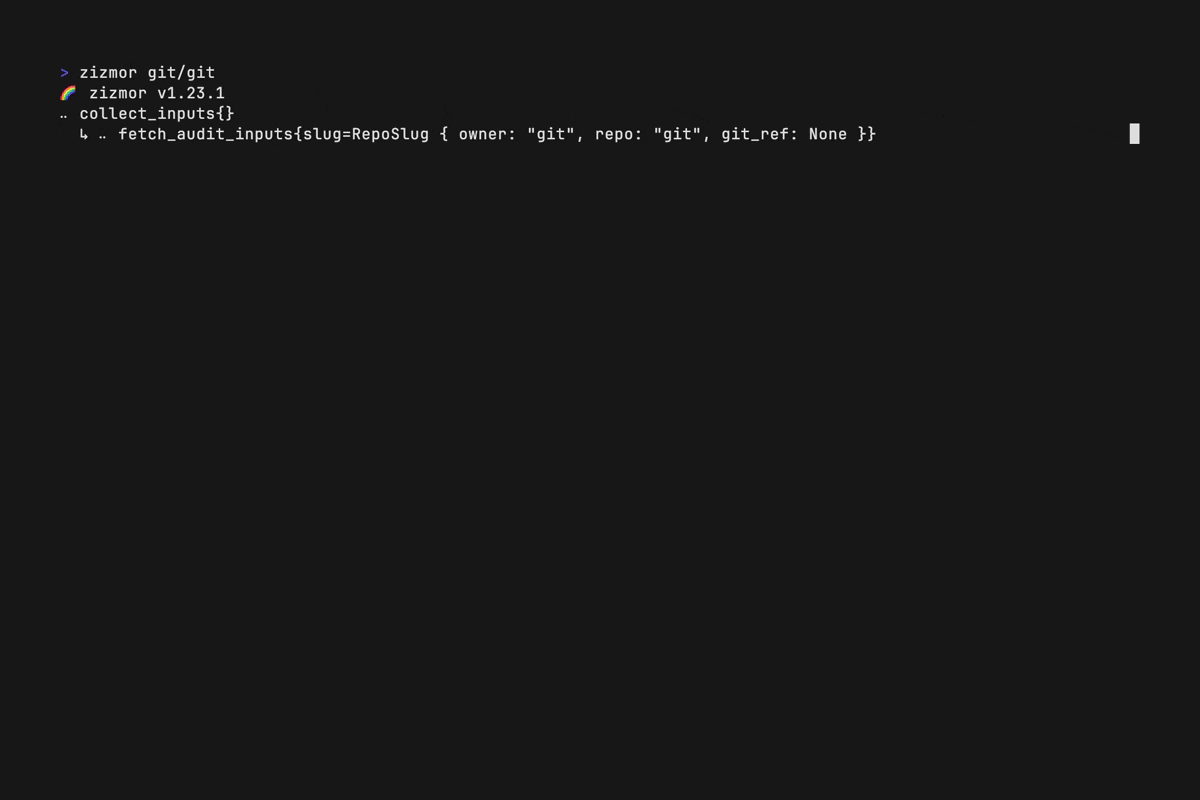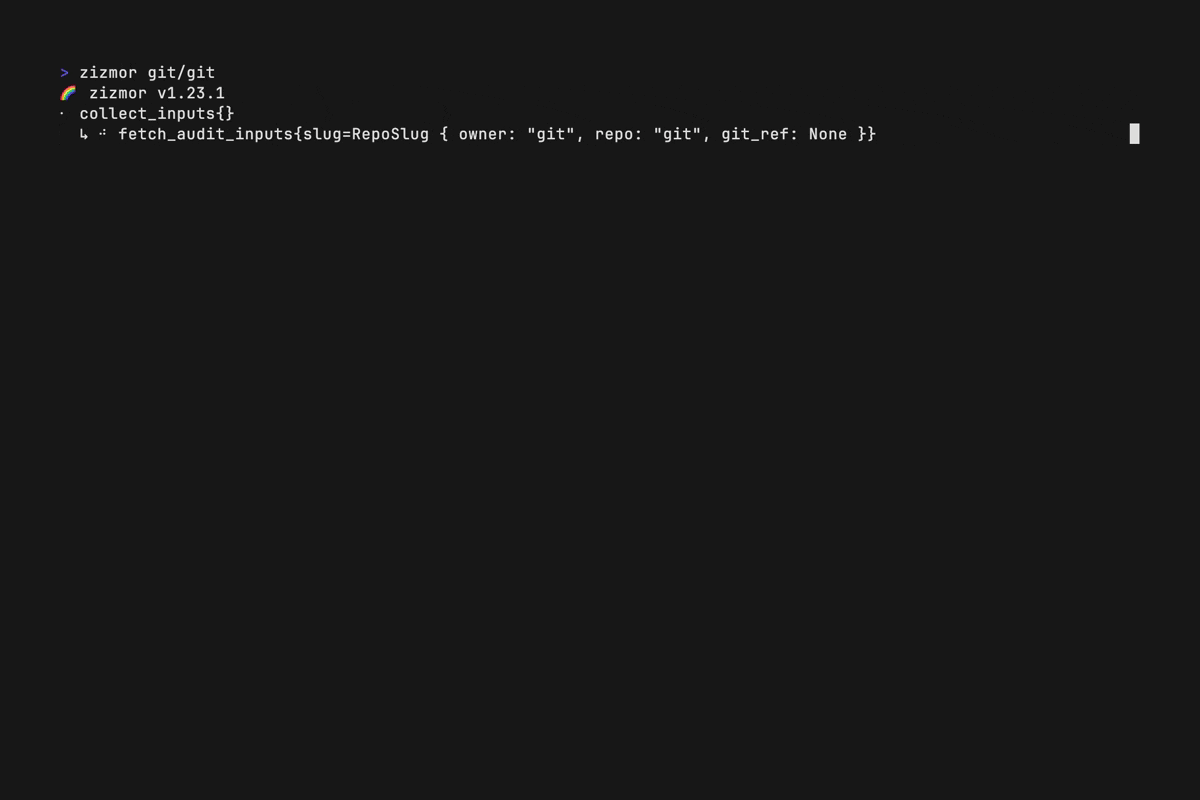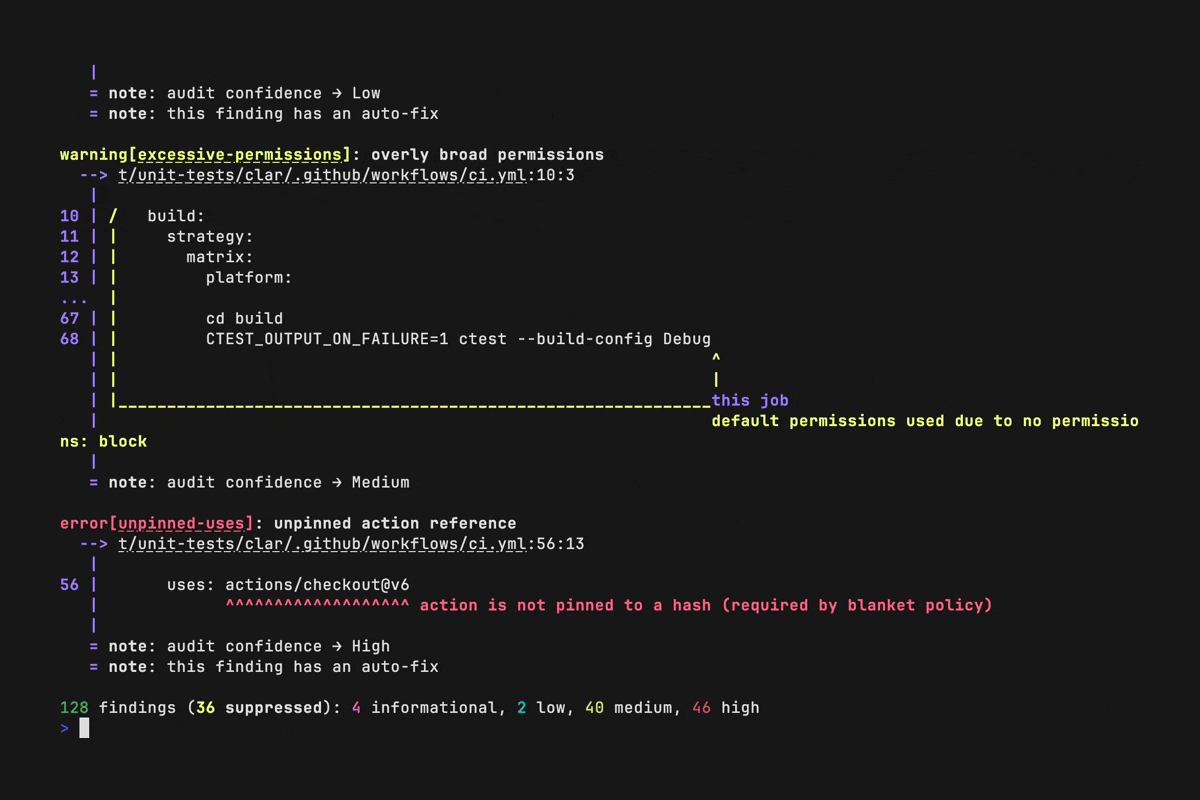 zizmorcore/zizmor
CI/CD 시스템을 위한 정적 분석 도구로, GitHub Actions, Dependabot 및 pre-commit 구성에서 템플릿 인젝션, 자격 증명 유출, 권한 오구성 등 보안 문제를 탐지하고 수정합니다.
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 dynamorio/dynamorio
동적 분석 도구를 구축하기 위한 런타임 계측 프레임워크: Windows, Linux, Android 및 ARM 전반에 걸친 트레이싱, 프로파일링, 코드 커버리지, 메모리 디버깅, 퍼징 및 디스어셈블리.