#1

 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 cyberstrikeus/cyberstrike
침투 테스트를 위한 자율 AI 레드팀 에이전트로, 13개 이상의 특화 에이전트, 120개 이상의 OWASP 테스트 케이스, MITRE ATT&CK 통합을 제공합니다. 15개 이상의 LLM 공급업체와 원격 도구 실행을 지원합니다.
 kubearmor/kubearmor
런타임 보안 시행 시스템. 워크로드 하드닝/샌드박싱 및 최소 권한 정책 구현을 LSMs(LSM-BPF, AppArmor)을 활용하여 쉽게 만듭니다.
 duo-labs/cloudmapper
CloudMapper는 Amazon Web Services (AWS) 환경을 분석하는 데 도움을 줍니다.
 browserbox/browserbox
💚🇺🇸🗽어디서나 원하는 방식으로 안전한 원격 브라우징.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
AI 에이전트를 위한 copy-on-write 포킹을 통한 서브 밀리초 VM 샌드박스
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.
 moltis-org/moltis
Rust로 작성된 안전한 영구 개인 비서 서버입니다. 단일 바이너리, 샌드박스 실행, 다중 제공자 LLM, 음성, 메모리, Telegram, WhatsApp, Discord, Teams 및 MCP 도구를 지원합니다. 설계상 안전하며 사용자 하드웨어에서 실행됩니다.
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 rhinosecuritylabs/pacu
AWS 익스플로잇 프레임워크, Amazon Web Services 환경의 보안 테스트를 위해 설계되었습니다.
 open-policy-agent/conftest
Open Policy Agent Rego 쿼리 언어를 사용하여 구조화된 구성 데이터에 대한 테스트를 작성합니다
 splunk/attack_range
취약하고 계측된 로컬 또는 클라우드 환경을 생성하여 공격을 시뮬레이션하고 데이터를 Splunk로 수집할 수 있는 도구입니다.
 usmannasir/cyberpanel
Cyber Panel - OpenLiteSpeed용 호스팅 제어 패널
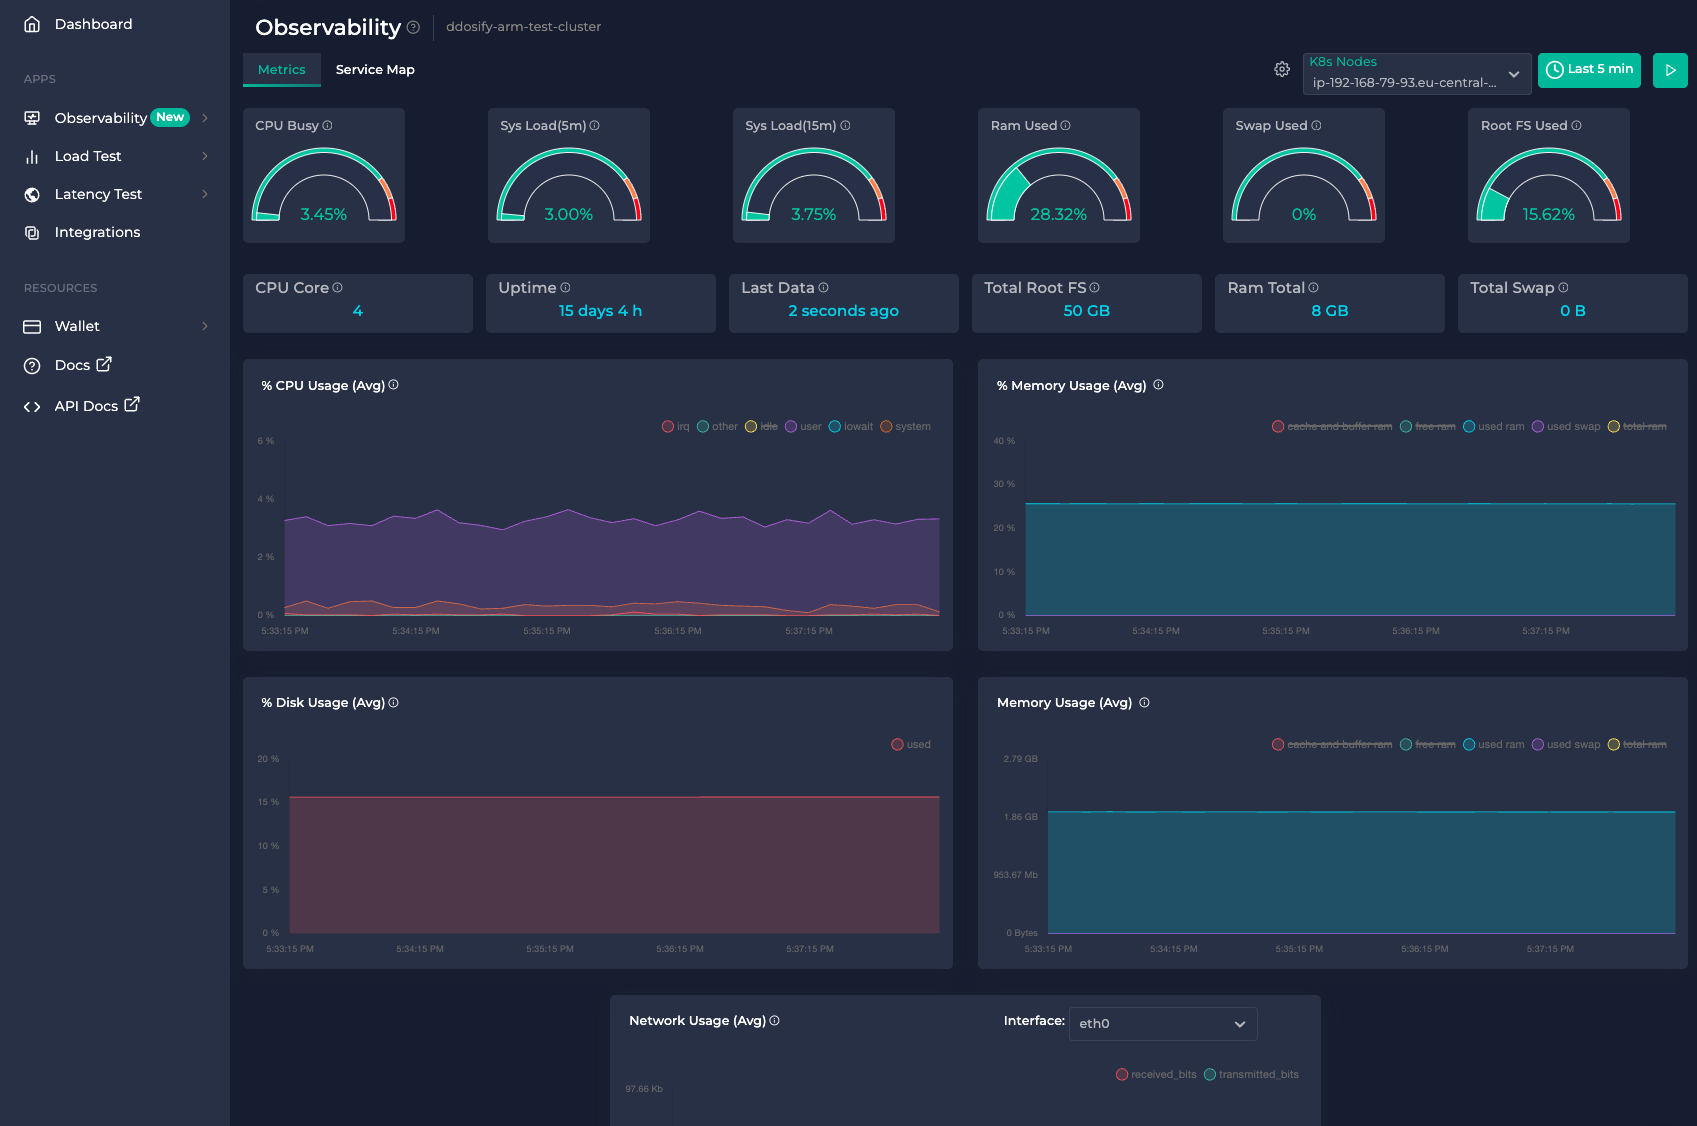 getanteon/anteon
eBPF 기반 Kubernetes 모니터링 및 성능 테스트 플랫폼으로, 코드 계측 없이 서비스 맵을 자동 생성하고 실시간 메트릭을 추적하며 여러 위치에서 부하 테스트를 실행합니다.