 #1
Tools for assessing and exploiting Bluetooth device security and communication vulnerabilities.
Kitploit 추천

 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 및 블루투스를 사용하여 악용된 장치의 지리적 위치(GeoLocation) 확인
 kalibb/cve-2020-0022
안드로이드 8-9를 위한 제로클릭 블루투스 RCE 익스플로잇 (CVE-2020-0022)으로, 힙 스프레이, 주소 누출 및 JOP 체인 실행을 통해 BlueFrag 취약점을 이용한 원격 코드 실행을 수행합니다.
 v3ilsm1th/cve-2023-45866_wip
승인된 테스트를 위해 취약한 Android, iOS, macOS 및 Linux 장치에서 DuckyScript를 통해 키 입력을 주입하여 CVE-2023-45866을 악용하는 Bluetooth 키보드를 시뮬레이션합니다.
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 tlatkdgus1/blueborne-cve-2017-1000251
복제
 coffeeesd/knob
CVE-2019-9506을 악용하여 Bluetooth BR/EDR 및 BLE를 대상으로 하는 KNOB(Key Negotiation Of Bluetooth) 공격 구현으로, 보안 연구 및 취약점 테스트용입니다.
 chapoly1305/cve-2023-46870
# CVE-2023-46870 상세 분석 및 개념 증명 Nordic Semiconductor nRF Sniffer for Bluetooth LE의 안전하지 않은 파일 권한으로 인한 로컬 권한 상승 취약점에 대한 상세 분석 및 개념 증명으로, 재현 단계와 완화 방법을…
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
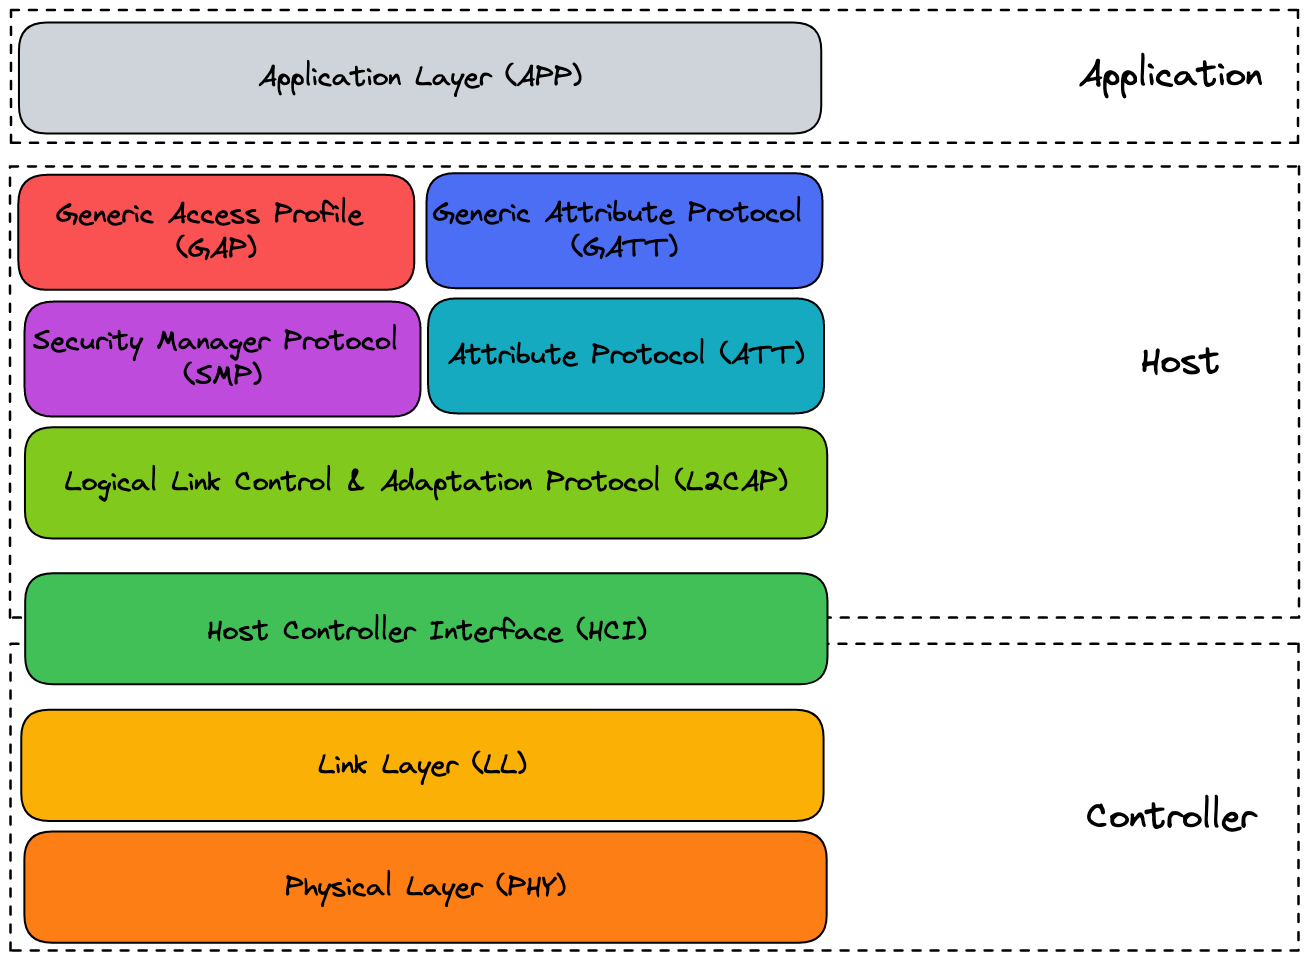 louisabricot/writeup-cve-2019-19194
CVE-2019-19194에 대한 writeup 및 이론적 PoC(Proof-of-Concept)
 jjjjjjjj987/cve-2023-45866-py
Python 기반 CVE-2023-45866 개념 증명(PoC)으로, 블루투스 취약점에 대한 공격 기법을 시연하여 보안 연구 및 테스트에 활용됩니다.
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
 uthrasri/system_bt_cve-2024-0030
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125에 대한 타겟 참조 자료로, 영향을 받는 구성 요소에 초점을 맞춘 코드 및 문서와 함께 Android BlueDroid Bluetooth 취약점에 관한 내용입니다.
 v3ilsm1th/cve-2025-27840-wip
CVE-2025-27840에 대한 작업 진행 중인 PoC로, 문서화되지 않은 HCI 명령을 통해 메모리 접근 및 기기 제어를 가능하게 하는 ESP32 블루투스 취약점입니다.
 d4rks1d33/c-poc-for-cve-2024-21306
CVE-2024-21306에 대한 개념 증명 익스플로잇으로, Bluetooth 스택을 대상으로 합니다. BlueZ 및 PyBluez 종속성을 사용한 Bluetooth 인터페이스 조작을 통해 취약점 악용을 시연합니다.
 yash-chandna/cve-2024-34463
CVE-2024-34463에 대한 개념 증명 익스플로잇으로, BPL Smart Weighing Scale PWS-01-BT의 Bluetooth 보안 취약점을 대상으로 합니다. BLE 스캐너 및 Python 기반 공격 스크립트를 포함합니다.