
 #1
Binary exploitation techniques, ROP chains, heap exploitation, format strings, and memory corruption research.
Kitploit 추천
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) 로컬 권한 상승 익스플로잇
 mustafa1986/cve-2022-42475-fortinet
Fortinet SSLVPN 데몬의 CVE-2022-42475 힙 오버플로우 취약점을 이용하는 Python 익스플로잇입니다. pwntools를 통해 리버스 셸을 제공하며 대상, 포트 및 명령어를 사용자 정의할 수 있습니다.
 hunt-benito/samsung-bixby-command-execution-cve-2026-21055-improper-component-export
CVE-2026-21055에 대한 개념 증명 익스플로잇으로, Samsung Bixby에서 부적절하게 내보내진 Android 구성 요소를 통해 임의 명령 실행을 보여줍니다. 구성 요소 분석 및 Intent 기반 공격 스크립트가 포함되어 있습니다.
 void0red/cve-2023-32233
CVE-2023-32233을 이용한 리눅스 커널 권한 상승 익스플로잇: nft_quota UAF, ROP 체인, modprobe_path 덮어쓰기를 사용하여 커널 버전 <5.16에서 루트 권한 획득
 sandesh9978/cve-2024-1086-lpe
CVE-2024-1086에 대한 기술 분석 및 개념 증명, Linux 커널 nf_tables use-after-free 취약점으로 로컬 권한 상승으로 이어집니다. 취약점 분석, 영향을 받는 버전, 악용 방법론 및 연구 및 교육 목적의 완화 지침이 포함됩니다.
 oscerd/cve-2026-40858
CVE-2026-40858 재현기 — Apache Camel camel-infinispan 원격 집계 저장소 안전하지 않은 역직렬화 (RCE)
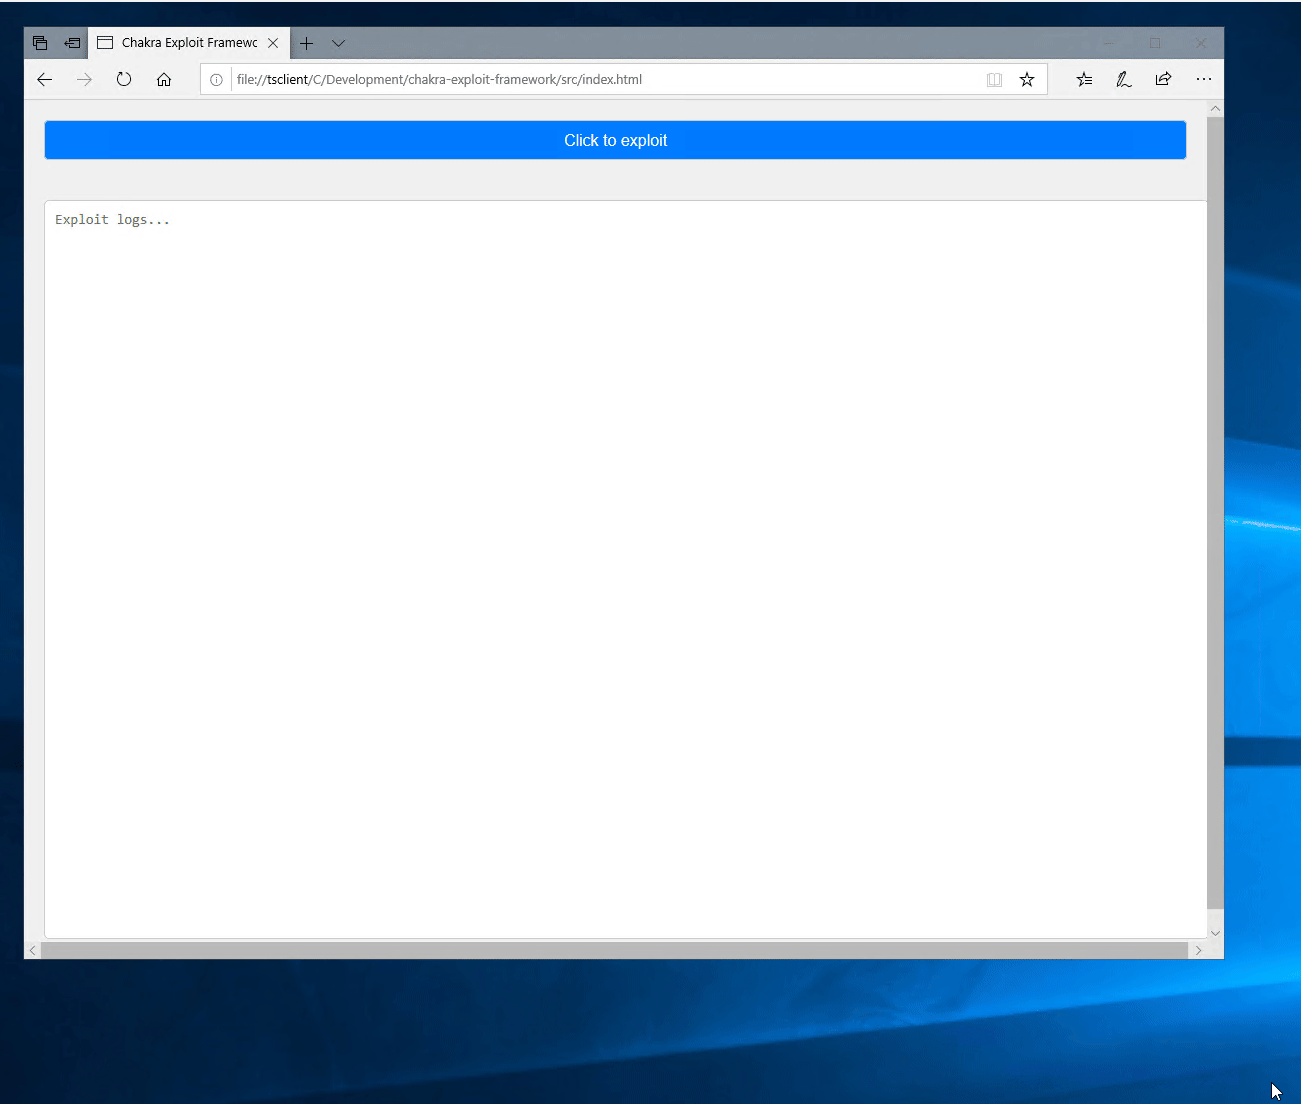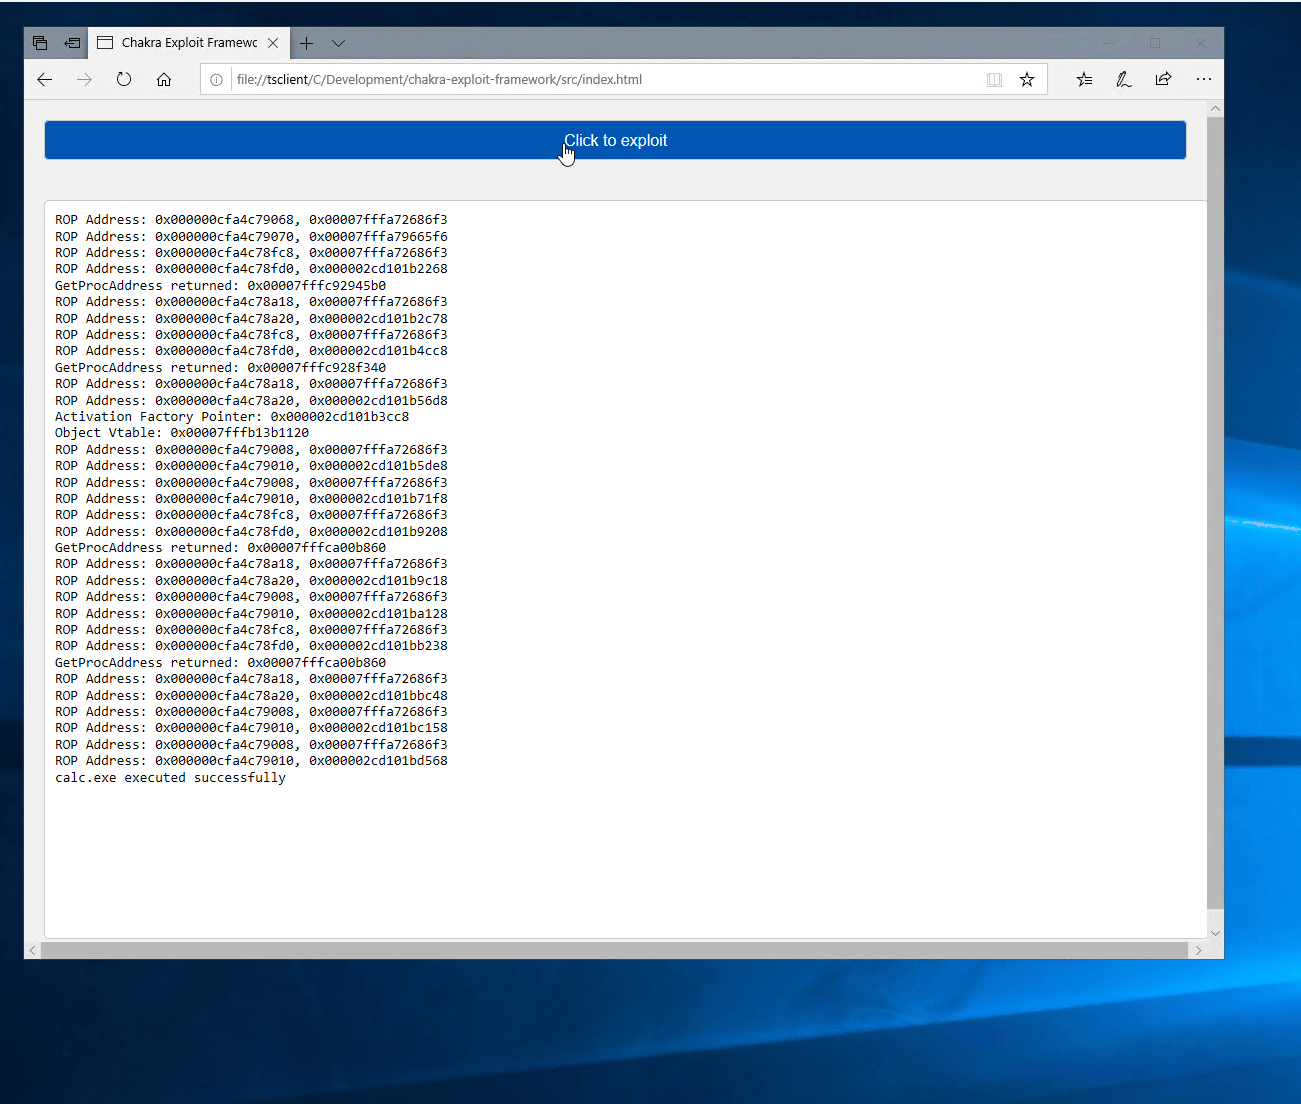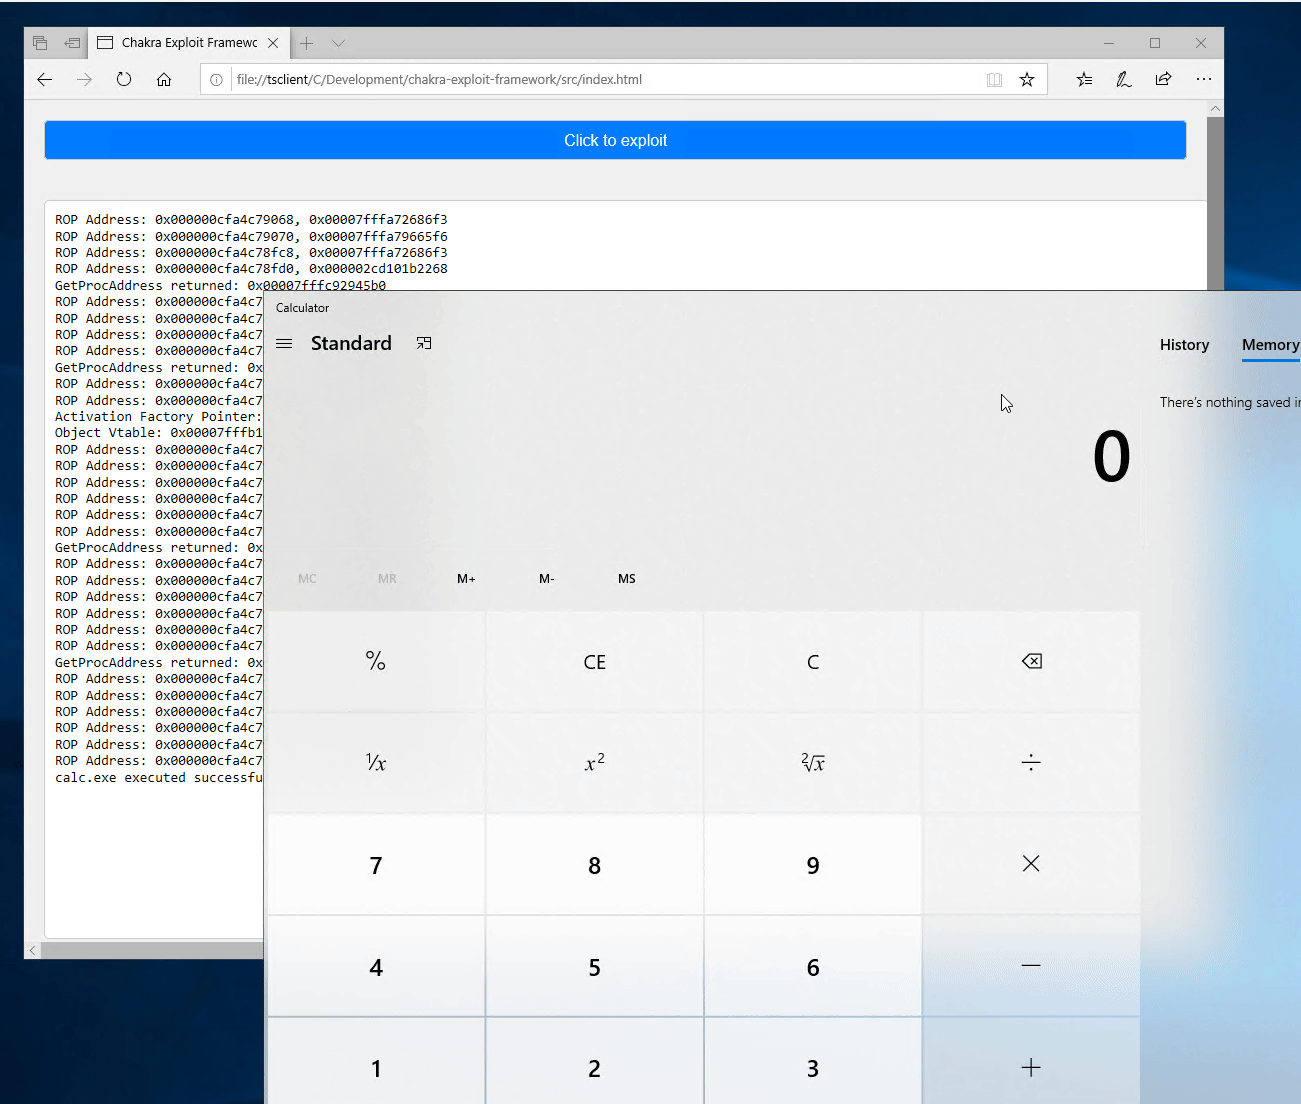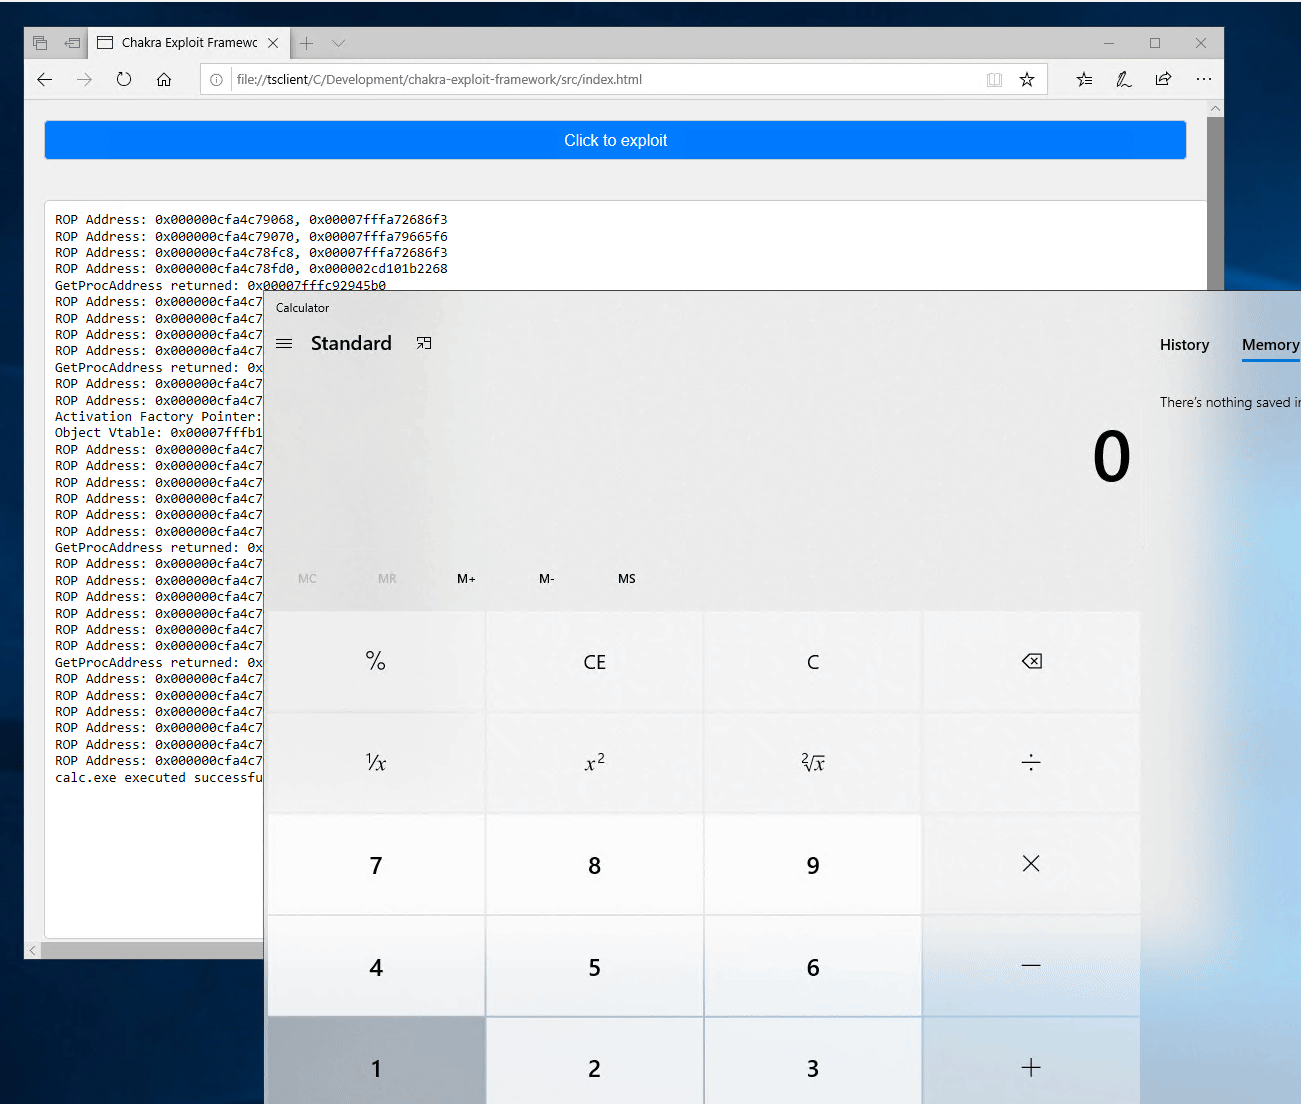 ntdelta/chakra-exploit-framework
Chakra(Edge)용 브라우저 익스플로잇 프레임워크. OSEE 준비 과정의 일부로 작성됨. 데모 버그: CVE-2019-0567
 moonheadobj/cve-2019-9766
CVE-2019-9766 React
 jayhutajulu1/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft)에 대한 개념 증명(PoC): RDS zerocopy refcount 버그 + io_uring 고정 버퍼를 통한 Linux LPE → SUID 페이지 캐시 덮어쓰기. 승인된 연구 목적으로만 사용하십시오.
 homjxi0e/cve-2017-8641_chakra_js_globalobject
Chakra에서 충분히 큰 문자열을 eval할 때 고전적인 힙 오버플로가 발생합니다! 이 문제는 Win10 WIP의 최신 Edge에서 안정적으로 재현될 수 있습니다. Edge에서 POC.html을 열면 즉시 예외가 발생합니다.
 reverseclabs/ibm-sterling-b2b-integrator-poc
IBM Sterling B2B Integrator 대상 LPE 및 RCE(CVE-2024-31903) 공격을 위한 PoC 코드
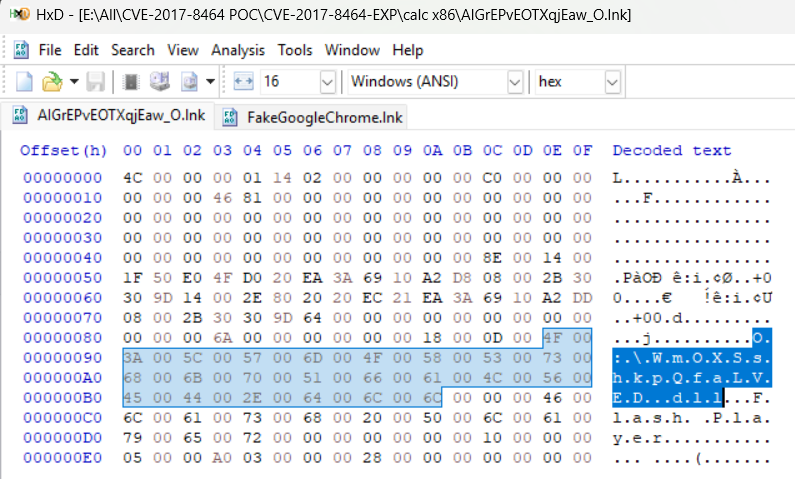 playboisk8/poc-cve-2017-8464-opencalculator
.lnk 취약점과 explorer.exe 및 USB 드라이브와 관련된 운영 체제 처리 메커니즘을 악용합니다.
 captain-woof/cve-2026-25243
Stable POC for CVE-2026-25243 (Redis RESTORE double-free -> remote code execution)
 razureink/cve-2025-32433-erlang_ssh_rce_reproduction
cve-2025-32433-erlang_ssh_rce_reproduction의 재현
 natteesetobol/cve-2019-0567-ms-edge
CVE-2019 Microsoft-Edge에 대한 제 개념 증명
 fzbacon/cve-2023-25234_tenda_ac6_stack_overflow
CVE-2023-25234에 대한 개념 증명 익스플로잇으로, Tenda AC6 라우터의 스택 오버플로 취약점을 이용해 조작된 HTTP 요청을 통한 원격 코드 실행을 가능하게 합니다.
 fans0n-fan/cve-2018-4407
Apple의 ICMP 패킷 처리 코드에서의 경계를 벗어난 쓰기(out-of-bounds write)로 인한 커널 크래시 (CVE-2018-4407)
 yan5ui/env-cve-2021-3975
CVE-2021-3975의 docker 환경 아티팩트








