
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천

 randomrobbiebf/cve-2024-11643
Accessibility by AllAccessible <= 1.3.4 - 인증된(구독자+) 사용자에 대한 인증 누락으로 인한 임의 옵션 업데이트
 hotblac/cve-2022-31692
최소한의 Java 익스플로잇으로 CVE-2022-31692 Spring Security 권한 부여 우회를 시연하여, 보안 연구원이 취약점을 테스트하고 이해할 수 있게 합니다.
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Password Reset Portal
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Uncanny Groups for LearnDash를 악용한 인증된 사용자의 관리자 권한 상승
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - 인증된(Subscriber+) 사용자의 임의 옵션 업데이트를 허용하는 인가 누락
 sariamubeen/cve-2024-10924
CVE-2024-10924에 대한 Python 익스플로잇으로, Really Simple SSL WordPress 플러그인의 2단계 인증을 우회하여 쿠키 주입을 통해 인증되지 않은 관리자 액세스를 가능하게 합니다.
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812에 대한 개념 증명 익스플로잇 - Online Complaint Site v1.0의 SQL 인증 우회 취약점
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ next.js 미들웨어 인증 우회의 PoC
 heimd411/cve-2025-29927-poc
CVE-2025-29927(Next.js 미들웨어 우회 취약점)에 대한 개념 증명 익스플로잇입니다. 버전 핑거프린팅, 구성 가능한 헤더 조작, 인증 우회 테스트를 위한 성공 탐지 휴리스틱을 포함합니다.
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
ABO.CMS 5.8용 SQL 인젝션 익스플로잇으로, tb_login 매개변수를 통해 인증을 우회하여 인증되지 않은 관리자 패널 접근을 허용합니다. PoC HTTP 요청과 페이로드가 포함되어 있습니다.
 geraldoalcantara/cve-2023-49547
고객 지원 시스템 1.0 - SQL Injection 로그인 우회
 ally-petitt/cve-2023-43154-poc
Mac의 CMS에서 발생하는 타입 혼동 취약점에 대한 PoC로, 인증 우회 및 관리자 계정 탈취로 이어집니다.
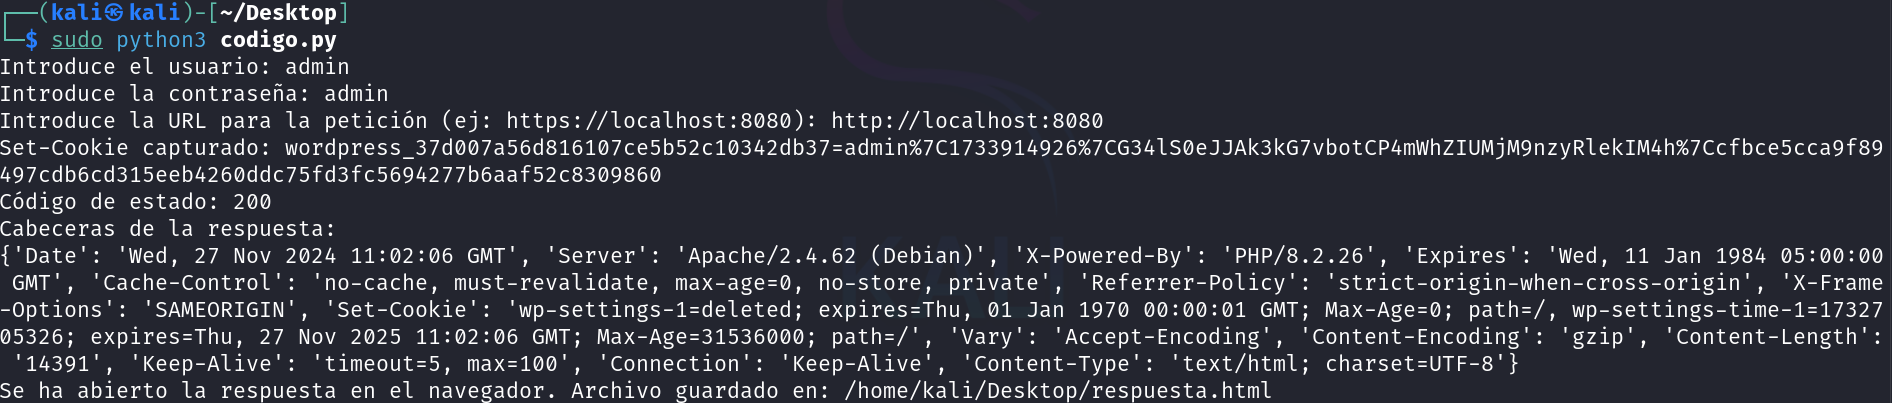 hunt3r850/cve-2024-10924-poc
CVE-2024-10924에 대한 개념 증명 익스플로잇, Really Simple Security WordPress 플러그인의 인증 우회 취약점으로, 조작된 요청을 통해 MFA 우회를 가능하게 합니다.
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
# CVE-2020-24030 개념 증명: ForLogic Qualiex v1/v3의 취약한 토큰 만료로 인한 원격 인증 없이 권한 상승 및 토큰 재사용을 통한 민감 데이터 접근 가능
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
Go로 작성된 CVE-2024-27198용 PoC
 asg-castle/cve-2023-27350
CVE-2023-27350(PaperCut NG)용 개념 증명 익스플로잇; SetupCompleted 접근 제어 결함을 악용하여 인증을 우회하고 SYSTEM 권한으로 코드를 실행합니다.








