
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 teteco/cve-2025-67070-intelbras-cftv-mfa-bypass
Intelbras NVD 9032 R Ftd IP CFTV 장치의 심각한 취약점으로 인해 공격자가 비밀번호 복구 중 다중 인증(MFA)을 우회할 수 있습니다. 이를 통해 관리자 비밀번호를 변경하고 관리 패널에 대한 전체 액세스 권한을 얻을 수 있습니다.
 bidaoui4905/cve-2018-10933
LibSSH 인증 우회
 00xcanelo/cve-2024-47533-poc
CVE-2024-47533에 대한 개념 증명 익스플로잇으로, Cobbler의 XMLRPC API에서 인증되지 않은 인증 우회를 통해 주입된 리버스 셸로 원격 코드 실행을 유발합니다.
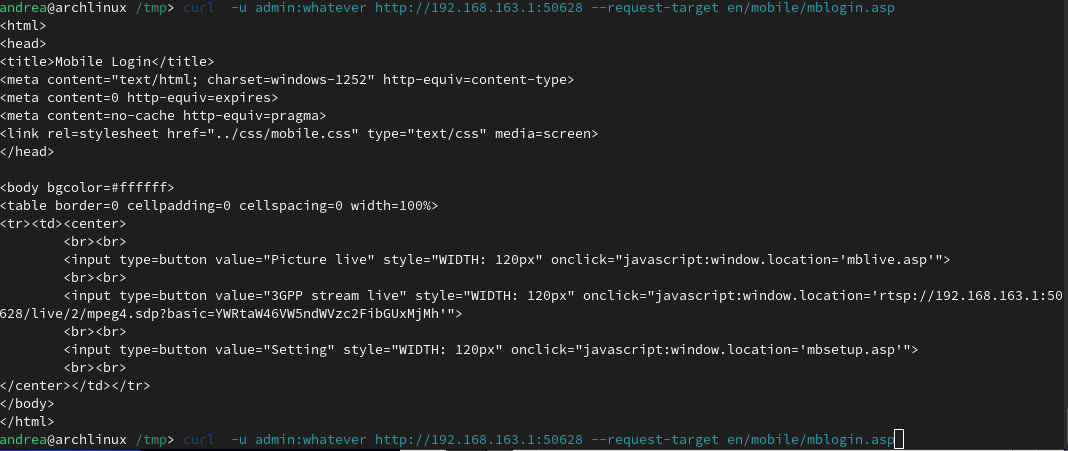 n0n4m3x41/cve-2025-1739
CVE-2025-1739에 대한 0day PoC
 toddkk02/cve-2025-29927
CVE-2025-29927에 대한 개념 증명 익스플로잇으로, x-middleware-subrequest 헤더를 통한 Next.js 미들웨어의 인증 우회를 시연하며, 영향을 받는 버전 및 완화 지침을 포함합니다.
 iteride/cve-2025-2825
CVE-2025-2825에 대한 상세 분석 및 PoC 익스플로잇, CrushFTP의 인증 우회 취약점입니다. 포함: nuclei 템플릿, 멀티스레드 스캐너, 침투 테스트용 사용자 생성 스크립트.
 eagle-nett/fortiweb_cve-2025-64446-58034
FortiWeb CVE에 대한 PoC 익스플로잇: 경로 탐색을 통한 인증 우회 및 인증된 OS 명령 주입. 보안 테스팅을 위한 상세 분석, 페이로드 및 완화 지침 포함.
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 치명적인 인증 우회
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - JWT 시크릿 구성 누락으로 인한 인증되지 않은 권한 상승
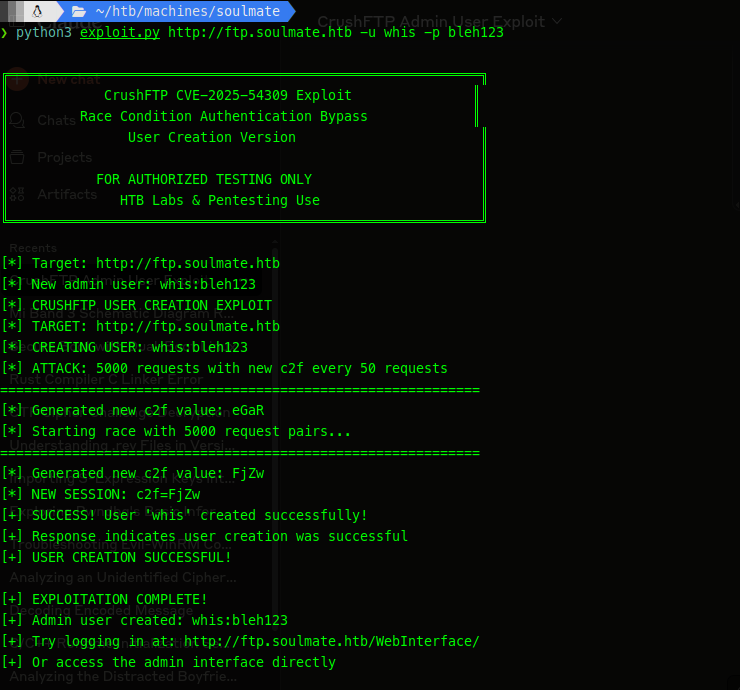 whisperer1290/cve-2025-54309__enhanced_exploit
CrushFTP 인증 우회(CVE-2025-54309)를 위한 멀티스레드 익스플로잇으로, 경쟁 조건 구현, XML 페이로드 생성, 승인된 침투 테스트를 위한 관리자 사용자 생성을 포함합니다.
 nxploited/cve-2025-49901
WordPress Simple Link Directory 플러그인 14.8.1 미만 버전은 고위험 인증 파손(Broken Authentication) 취약점에 취약합니다.
 fevar54/blackash-cve-2025-20343
CVE-2025-20343에 대한 기술 문서 및 개념 증명(PoC), Cisco ISE의 고심각도 서비스 거부 취약점으로, 인증되지 않은 원격 공격자가 조작된 RADIUS 패킷을 통해 장치를 충돌시킬 수 있습니다.
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Fortinet FortiWeb 취약점에 대한 보안 연구 (CVE-2025-64446, CVE-2025-58034)
 mrpayloadc/cve-2025-0316-exploit
# CVE-2025-0316 자동 인증 우회 익스플로잇 WordPress WP Directorybox Manager를 대상으로 하는 CVE-2025-0316 자동 인증 우회 익스플로잇입니다. 사용자 열거, 프록시 지원, 멀티스레딩, 그리고 승인된 보안 평가를 위한…
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - 인증된 사용자(학생 이상)의 관리자 권한 상승을 허용하는 인가 누락
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Apache ShenYu Admin JWT 인증 우회 취약점(CVE-2021-37580)
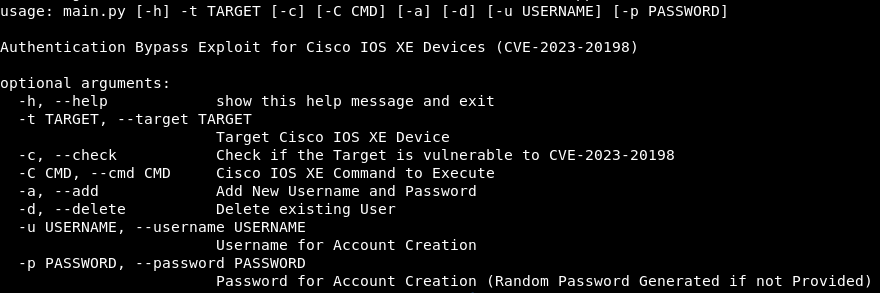 gill-singh-a/cve-2023-20198-exploit
CVE-2023-20198에 대한 개념 증명 익스플로잇, Cisco IOS XE Web UI에 영향을 미치는 인증 우회 취약점
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - CVE-2025-29927 미들웨어 인증 우회 취약점을 시연하는 교육용 애플리케이션입니다. ⚠️ 교육 목적으로만 사용하십시오. [AI를 사용하여 제작됨]








