#1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 ricsirigu/cve-2025-29927
CVE-2025-29927, 인증 우회에 취약한 의도적으로 만든 Next.js 앱
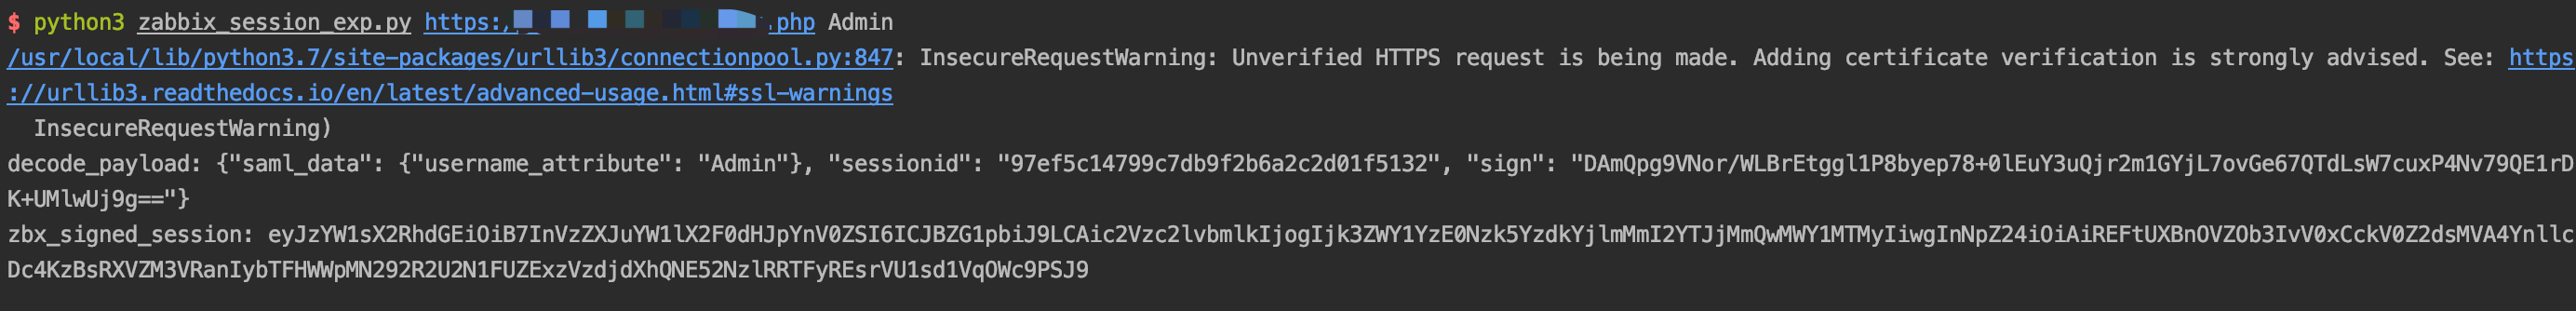 fa1c0n35/zabbix-cve-2022-23131
Zabbix SAML SSO 바이패스(CVE-2022-23131)를 위한 익스플로잇으로, 세션 쿠키를 위조하여 권한 없는 관리자 액세스를 가능하게 합니다.
 wooooong/cve-2025-2825
CrushFTP 인증 우회(CVE-2025-2825)를 위한 익스플로잇 스크립트로, 조작된 Authorization 헤더와 CrushAuth 쿠키를 사용하여 무단 액세스를 획득합니다.
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - 관리자 인증 우회
 randomrobbiebf/cve-2024-5324
로그인/회원가입 팝업 ( Inline Form + Woocommerce ) 2.7.1 - 2.7.2 - 임의 옵션 업데이트에 대한 인증 누락
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
# CVE-2026-29000 PoC 익스플로잇 pac4j-jwt의 인증 우회 취약점(CVE-2026-29000)에 대한 개념 증명 익스플로잇입니다. JWT 토큰을 위조하여 보호된 엔드포인트에 대한 관리자 접근 권한을 획득합니다.
 junnythemarksman/cve-2023-42793
Rust로 작성된 TeamCity CVE-2023-42793 익스플로잇
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - 파일 덮어쓰기/업로드에 대한 인증 누락 (원격 코드 실행)
 moften/cve-2024-51996
CVE-2024-51996은 Symfony 프레임워크의 security-http 구성 요소에 영향을 미치는 치명적인 취약점입니다.

 kit-lang/packages/kit-oauth
Kit 애플리케이션을 위한 OAuth 2.0 클라이언트 라이브러리로, 인증 코드, PKCE, 클라이언트 자격 증명 및 리프레시 토큰 흐름을 지원하며 GitHub, Google, Microsoft, Discord, Slack 및 GitLab에 대한 기본 제공 공급자…
 randomrobbiebf/cve-2023-30486
Square <= 2.0.0 - activate_plugin을 통한 인가 누락
 randomrobbiebf/cve-2024-4875
HT Mega – Absolute Addons For Elementor <= 2.5.2 - 옵션 업데이트에 대한 권한 부여 누락
 0xblackash/cve-2026-35616
CVE-2026-35616
 kit-lang/packages/kit-policy
Kit을 위한 유연하고 구성 가능한 권한 부여 프레임워크 (Action Policy에서 영감을 받음)
 pctripsesp/cve-2023-6036
Web3 – Crypto 지갑 로그인 및 NFT 토큰 게이팅 < 3.0.0 - 인증 우회 Wordpress 플러그인에 대한 POC
 shibli2700/randomrepo
SecOpsMaesttro POC
 sudo-wp/sudowp-postgallery
개발이 중단된 "PostGallery" WordPress 플러그인의 보안 강화 포크(fork)입니다. 치명적인 임의 파일 업로드(CVE-2025-13543) 및 게스트 액세스 취약점을 수정합니다.