
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천

 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
WooCommerce Payments 플러그인을 사용한 WordPress의 중대한 취약점 실제 악용
 ololadeabiola03/aisecplus-week01-servicenow-ai-security-incident
ServiceNow Virtual Agent 취약점(CVE-2025-12420)에 대한 연구 및 분석, 공격 흐름, MITRE ATT&CK 매핑, 탐지 전략 및 완화 권장 사항 포함.
 nexaiceo/nexus-os
통제형 에이전틱 AI 운영 체제 — Rust + Tauri 2.0 | 65 crates, 658 명령어, 84 페이지, 5,029 테스트, 10/10 OWASP
 bhanunamikaze/badhost-cve-2026-48710-exploit
CVE-2026-48710 - Starlette/FastAPI의 Host-header 인증 우회 탐지 스캐너
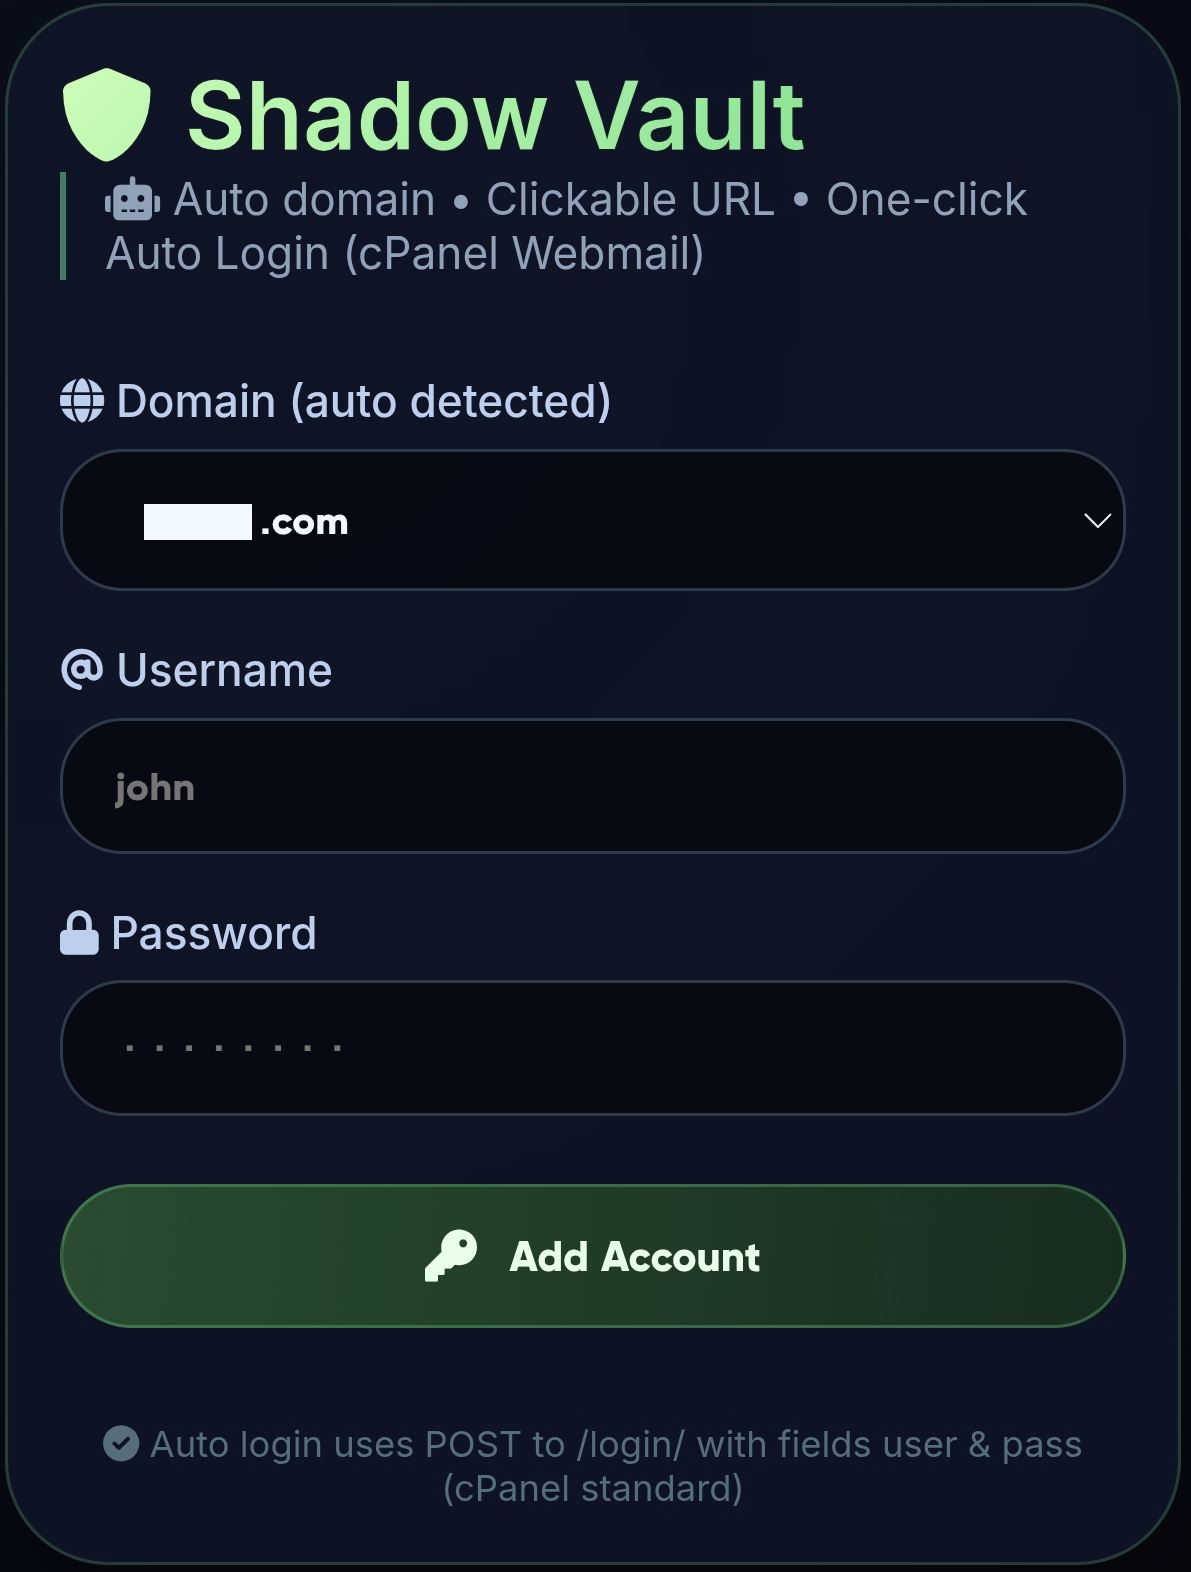 jenderal92/shadow-vault
Shadow Vault – SHA-512 해시로 섀도 사용자 추가, 자동 에이징 매칭, 다중 쓰기 폴백 지원.
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
# CVE-2022-39227 python-jwt 인증 우회 교육용 실습 환경 python-jwt의 CVE-2022-39227 JWT 인증 우회를 시연하는 교육용 랩입니다. Docker 환경에서 취약한 Flask 앱과 패치된 Flask 앱을 대상으로 단계별 공격을…
 xrzmodz444/cve-2026-41940-poc-linux
# CVE-2026-41940 개념 증명 익스플로잇 cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940에 대한 개념 증명 익스플로잇입니다. 사용자 정의 페이로드와 상세 로깅을 지원하며, Linux 및 Termux에서 호환되어 승인된 보안 테스트에…
 bk-security/auth-header-trust-rules
헤더 신뢰 인증 우회 패턴(CVE-2025-29927 클래스)을 탐지하는 Semgrep 규칙입니다. bk-security.github.io의 동반 도구입니다.
 fsn4k3/dahua-dvr-metasploit
CVE-2013-6117(Dahua DVR 인증 우회)에 대한 개선된 Metasploit 모듈
 cosignet/sdk
얇은 TypeScript + 제로 의존성 Python 클라이언트와 레시피를 통해 페이로드 바인딩된 패스키 승인으로 고위험 작업을 게이트합니다.
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 chaitanyagarware/cve-2026-54519
CVE-2026-54519에 대한 공개 권고 랜딩 페이지: AI 에이전트 자동화 메모리 API에서 소유권 확인이 누락되어 사용자 간 메모리 읽기 및 삭제가 가능합니다. GHSA, CVE.org, NVD 및 OSV 기록에 대한 링크를 포함합니다.
 elevenpaths/latch-plugin-openvpn-as
OpenVPN Access Server용 Latch 플러그인으로, 시간 기반 일회용 비밀번호(TOTP)를 사용하여 VPN 연결을 보호하는 2단계 인증(2FA)을 가능하게 합니다.
 eagle-nett/dahua_auth-bypass-cve-2021-33044
Dahua 인증 우회(CVE-2021-33044)에 대한 PoC 익스플로잇. 서브넷을 스캔하고, 여러 CVE를 테스트하며, 유효한 자격 증명 없이 조작된 쿠키를 통해 장치 구성을 덤프합니다.
 rubbxalc/cve-2025-29927
CVE-2025-29927을 위한 기능적 익스플로잇, Next.js 미들웨어 인증 우회 취약점입니다. 보호된 라우트에서 인증 검사를 우회하기 위해 `x-middleware-subrequest` 헤더를 포함한 조작된 HTTP 요청을 전송합니다.
 0xn7y/cve-2022-46169
CVE-2022-46169용 익스플로잇
 0xnxt1me/cve-2025-29927
Next.js 미들웨어 인증 검사를 우회하기 위해 x-middleware-subrequest를 추가하는 CVE-2025-29927용 개념 증명 익스플로잇.
 nxploited/cve-2025-9209
RestroPress – 온라인 음식 주문 시스템 3.0.0 - 3.1.9.2 – 위조된 JWT를 통한 인증 우회로 이어지는 인증되지 않은 정보 노출








