
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 iveresk/cve-2022-40684
Fortinet FortiOS, FortiProxy, FortiSwitchManager의 CVE-2022-40684 인증 우회에 대한 개념 증명 익스플로잇입니다. 조작된 HTTP PUT 요청을 통해 SSH 키를 주입하여 관리자 접근을 획득합니다.
 rubikcuv5/cve-2018-10933
libSSH-Authentication-Bypass
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM 인증 우회에 대한 기술 분석
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 0xmrma/cve-2026-46552
NocoDB 공유 베이스 링크가 실제 베이스 구성원을 초대할 수 있으며 공유 취소 후에도 유지됩니다.
 learner202649/cve-2026-47101-poc
해당 취약점을 개인적으로 재현하기 위한 코드
 hotblac/cve-2023-34034
Spring Security의 CVE-2023-24034 권한 우회 데모
 johanneslks/cve-2026-50338
Spring Cloud Azure B2C 리소스 서버의 교차 발급자 인증 우회(cross-issuer authentication bypass)를 위한 CVE-2026-50338 개념 증명 익스플로잇. AAD 앱 등록을 통한 토큰 위조로 보호된 B2C 엔드포인트에…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Dr.Anach의 cPanel/WHM 인증 우회, `cpsrvd` Basic 인증 핸들러의 CRLF 인젝션 → 인증되지 않은 WHM API 접근 → 루트 권한 RCE. v11.40부터 모든 cPanel 버전이 영향을 받습니다.
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
VTEX Checkout Service는 `/api/checkout/pub/orderForm/{orderFormId}` 및 `/attachments/*` 엔드포인트를 통해 OrderForm 데이터를 노출합니다. 이 엔드포인트들은 인증된 세션의 테넌트(스토어 계정)와…
 0xrixet/craftcms-poc-cve-2026-31266
Craft CMS 인증 메커니즘에 대한 보안 연구
 ha5ant/silverpeas-authbypass-cve-2024-36042
Silverpeas < 6.3.5에서 CVE-2024-36042 인증 우회를 위한 Python PoC. 버전 감지, 멀티스레드 사용자 열거, 메시지 추출 및 승인된 보안 테스트를 위한 구조화된 보고 기능을 제공합니다.
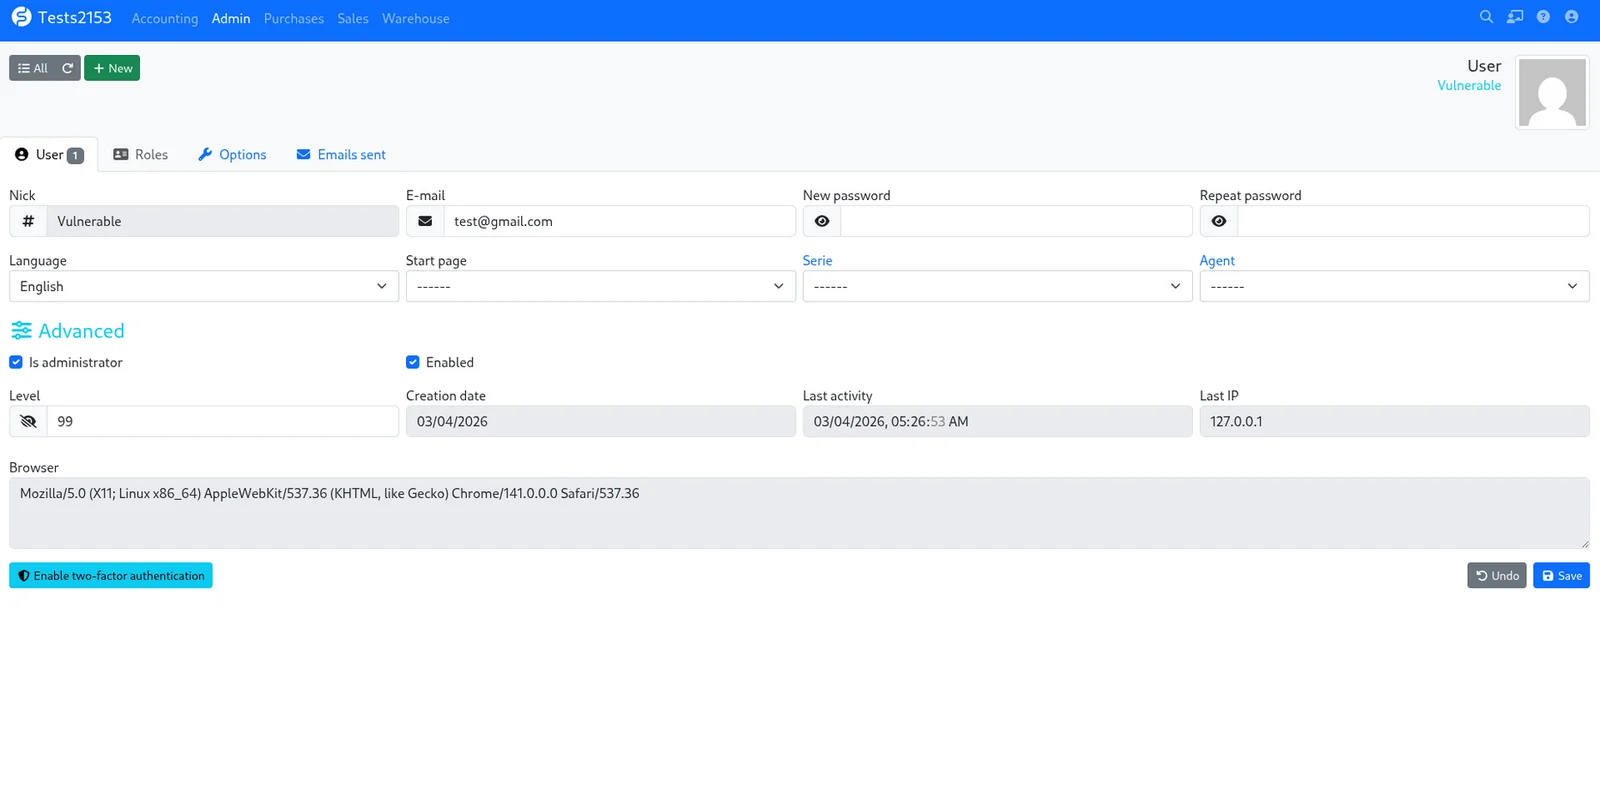 turkios/cve-2026-32699-facturascripts-nick-bypass
FacturaScripts의 EditUser 컨트롤러에서 발생한 취약한 접근 제어(Broken Access Control)로 인해 인증된 사용자가 프록시 가로채기를 통해 검증되지 않은 nick 매개변수를 수정하여 (관리자 계정을 포함한) 모든 계정의 이름을 변경할 수…
 kaleth4/cve-2025-69985
CVE-2025-69985에 대한 PoC 익스플로잇: FUXA SCADA ≤1.2.8의 인증 우회로 인한 RCE. 대화형 셸, Base64 페이로드 인코딩, 침투 테스트를 위한 프록시 지원을 포함한 모듈식 Python 익스플로잇이 포함되어 있습니다.
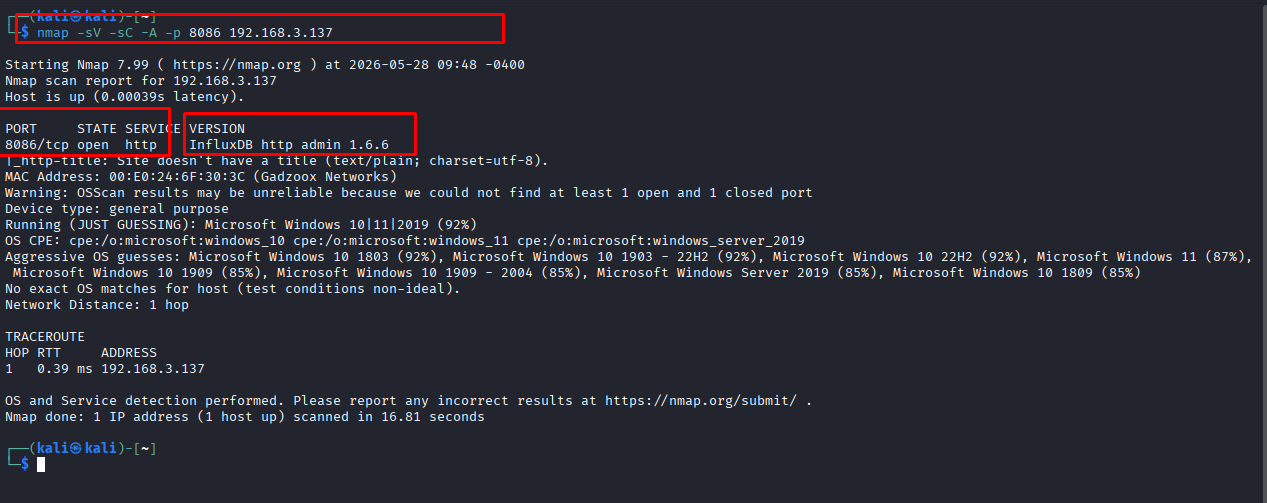 dungsocool/cve-2019-20933
CVE-2019-20933 InfluxDB 인증 우회를 위조된 JWT 토큰을 통해 보여주는 단계별 실습 보고서로, 익스플로잇, 사후 익스플로잇 및 대응 지침을 포함합니다.
 dennisec/cve-2026-41940
CVE-2026-41940용 익스플로잇 스크립트로, CRLF 인젝션을 사용하여 cPanel/WHM의 인증 우회를 수행하고 관리자 접근 권한을 획득한 후 루트 비밀번호를 변경합니다. 멀티스레드 스캐닝 및 텔레그램 알림 기능을 포함합니다.
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9는 admin-head-updates.php에서 잘못된 접근 제어에 취약합니다.
 zeropathai/autogpt-cve-2026-30950-poc
AutoGpt에서 세션 하이재킹을 허용하는 CVE-2026-30950에 대한 POC








