
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 liam-worsley/cve-2025-32433-poc-analysis
이것은 CVE-2025-32433(Erlang OTP SSH 취약점)에 대한 분석입니다. 저는 코드를 전혀 작성하지 않았으며, 코드가 수행하는 작업을 설명하는 주석과 직접 익스플로잇을 수행하기 위해 서버를 설정하는 방법에 대한 지침만 작성했습니다.
 aj2108/cve-2026-8239
Concrete CMS의 get_rating 엔드포인트에 대한 인가 누락으로 대화 평점이 노출되는 IDOR 취약점에 대한 보안 분석 글로, 근본 원인, 공격 시나리오 및 수정 방법을 포함합니다.
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
보안 권고: 불충분한 접근 제어로 승인되지 않은 방 삭제가 가능함 (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347은 Concrete CMS 버전 9.5.0 및 이전 버전에서 발견된 안전하지 않은 직접 객체 참조(IDOR)와 잘못된 권한 수준이 결합된 취약점입니다. 이 결함은 Express 연관 항목 재정렬(Reorder) 대화 상자에 존재하며,…
 atlasvector/certighost-cve-2026-54121
CVE-2026-54121 (CertiGhost)에 대한 Splunk 탐지 분석 문서: 전체 도메인 장악으로 이어지는 AD CS 인증서 체이스(certificate chase) 남용. 랩 검증된 탐지, 트라이지 절차, 실행 중인 DC를 대상으로 한 사고 조사.
 cognitive-functors/c4-meta-system
7계층 보호를 갖춘 프로덕션 AI 방어: 수학적 제약, 객체-권한(object-capability) 접근, 분산 O2 합의, SVETILO 윤리. 최초의 오픈소스 ThoughtVirus 방어. BSL 1.1.
 h8su/wordpress-cve-2024-10924-exploit
CVE-2024-10924에 대한 PoC(Proof-of-Concept) 익스플로잇으로, Really Simple SSL WordPress 플러그인에서 2FA(이중 인증) 우회를 허용하는 취약점입니다. 영향을 받는 WordPress 사이트를 보호하기 위한 완화 기법을…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927은 풀스택 웹 애플리케이션을 구축하는 데 널리 사용되는 React 프레임워크인 Next.js에 영향을 미치는 중요한 보안 취약점입니다. 이 결함으로 인해 공격자가 Next.js 미들웨어에 구현된 인증 검사를 우회할 수 있으며, 잠재적으로…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder 재현(CVE-2026-88861 기반): 권한 있는 자격 증명 경계에서의 AAL1 MFA 우회
 1mxml/cve-2022-23131
Zabbix SAML SSO 인증 우회(CVE-2022-23131)를 악용하며, 취약한 Zabbix 인스턴스를 찾기 위한 FOFA 쿼리를 포함합니다.
 focused.hunts/the.vault
Privacy-first 비밀번호 관리자로, 로컬 저장소와 Google Drive, Microsoft OneDrive, Dropbox에 걸친 BYOC(Bring Your Own Cloud) 동기화를 지원합니다. 당신의 비밀. 당신의 통제.
 alash3al/wp-allowed-hosts
CVE-2017-8295 취약점으로부터 wp 사이트를 보호하는 플러그인
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
Core REST Batch API 엔드포인트에 인증을 요구하여 wp2shell 취약점 체인(CVE-2026-63030)을 완화하는 임시 WordPress 플러그인입니다. 선택적 감사 로그 및 설정 페이지를 포함합니다.
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
취약점: 원격 액세스 및 모바일 액세스의 로직 흐름 약점
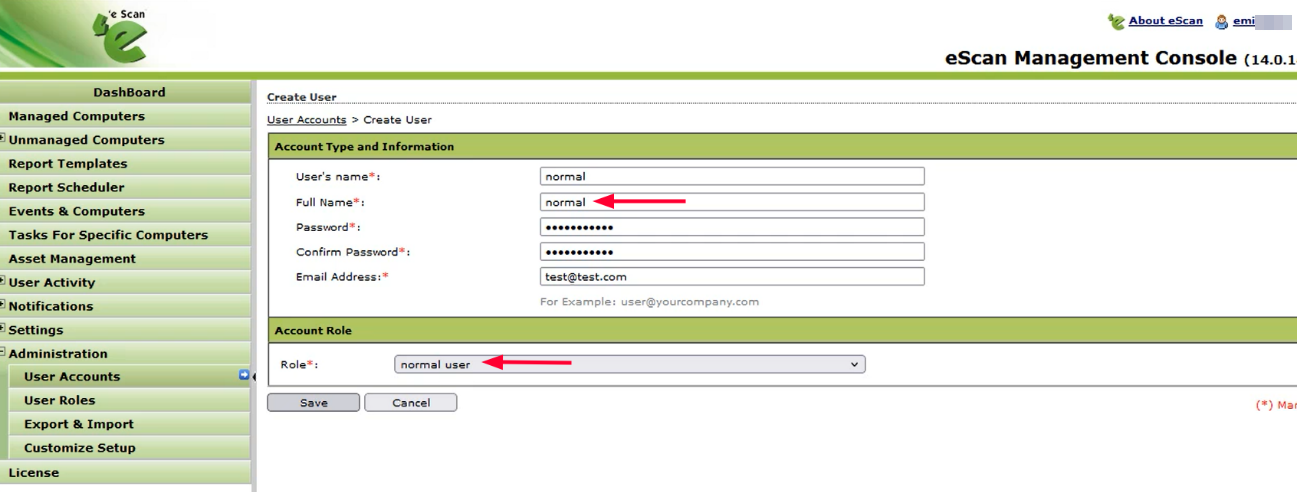 sahiloj/cve-2023-33730
eScan Management Console 버전 14.0.1400.2281은 `GetUserCurrentPwd` 함수를 통한 권한 상승 취약점이 존재하며, 공격자가 모든 사용자의 비밀번호를 평문으로 획득할 수 있습니다.
 adarsh14734/aegis-releases
SSH 키, AWS 자격 증명, .env 파일을 AI 코딩 에이전트가 읽지 못하도록 차단하는 샌드박스 및 MCP 프록시로, 기본 거부 정책과 변조 감지 감사 로그를 제공합니다.
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 - 인증된(구독자+) 사용자에게 임의 플러그인 설치/활성화를 허용하는 인가 누락








