
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 artemy-ccrsky/cve-2024-41276
Kaiten의 PIN 기반 인증 우회 취약점
 abraxas/hyperswitch-payout-confirm-secret
Hyperswitch payout confirm 결함에 대한 Proof-of-concept 및 lab: POST /payouts/{id}/confirm에 더미 client_secret과 amount를 함께 전달하면 저장된 payout amount가 증가한다.
 ricardojoserf/cve-2019-19033
CVE-2019-19033 설명 및 Jalios JCMS 10의 취약점 점검 스크립트 (인증 우회)
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0의 권한 부여 결함에 대한 개념 증명(PoC) 실습 환경으로, Gamma 대시보드 편집자가 버전 관리되지 않는 v0 대시보드 가져오기를 통해 데이터셋 SQL을 심어 차트 새로고침 시 실행되도록 하는 취약점입니다.
 0xblackash/cve-2025-31161
CVE-2025-31161
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…
 abdurahmon3236/cve-2024-38473
Apache HTTP Server mod_proxy의 인코딩 결함을 입증하는 개념 증명으로, 조작된 인코딩 URL을 통해 인증을 우회할 수 있습니다.
 boreas37/cve-2026-44848-poc
CVE-2026-44848용 PoC: Portainer의 Docker 플러그인 엔드포인트에서의 인가 누락 -> 호스트 RCE (GHSA-rrmm-9v76-h3p4). 표준 라이브러리만 사용하는 Python.
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 bridgeralderson/cve-2026-58424
Gitea 오픈소스 Git 서버의 승인 게이트 로직에 존재하는 결함으로 인해 퍼머넌트 포크에서 시작된 풀 리퀘스트가 저장소에 설정된 승인 게이트를 충족하지 않아도 병합될 수 있습니다.
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE 인증 우회.
 monkeysec-sys/kangaroo
레거시 Telnet 서버를 대상으로 하는 CVE-2026-32746용 인증 우회 익스플로잇으로, 방어 지침과 승인된 보안 테스트를 위한 Go 기반 구현을 포함합니다.
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164는 온프레미스 Microsoft SharePoint Server에 영향을 미치는 치명적인 인증 누락 취약점입니다. 인증되지 않은 원격 공격자가 네트워크를 통해 권한을 상승시킬 수 있습니다.
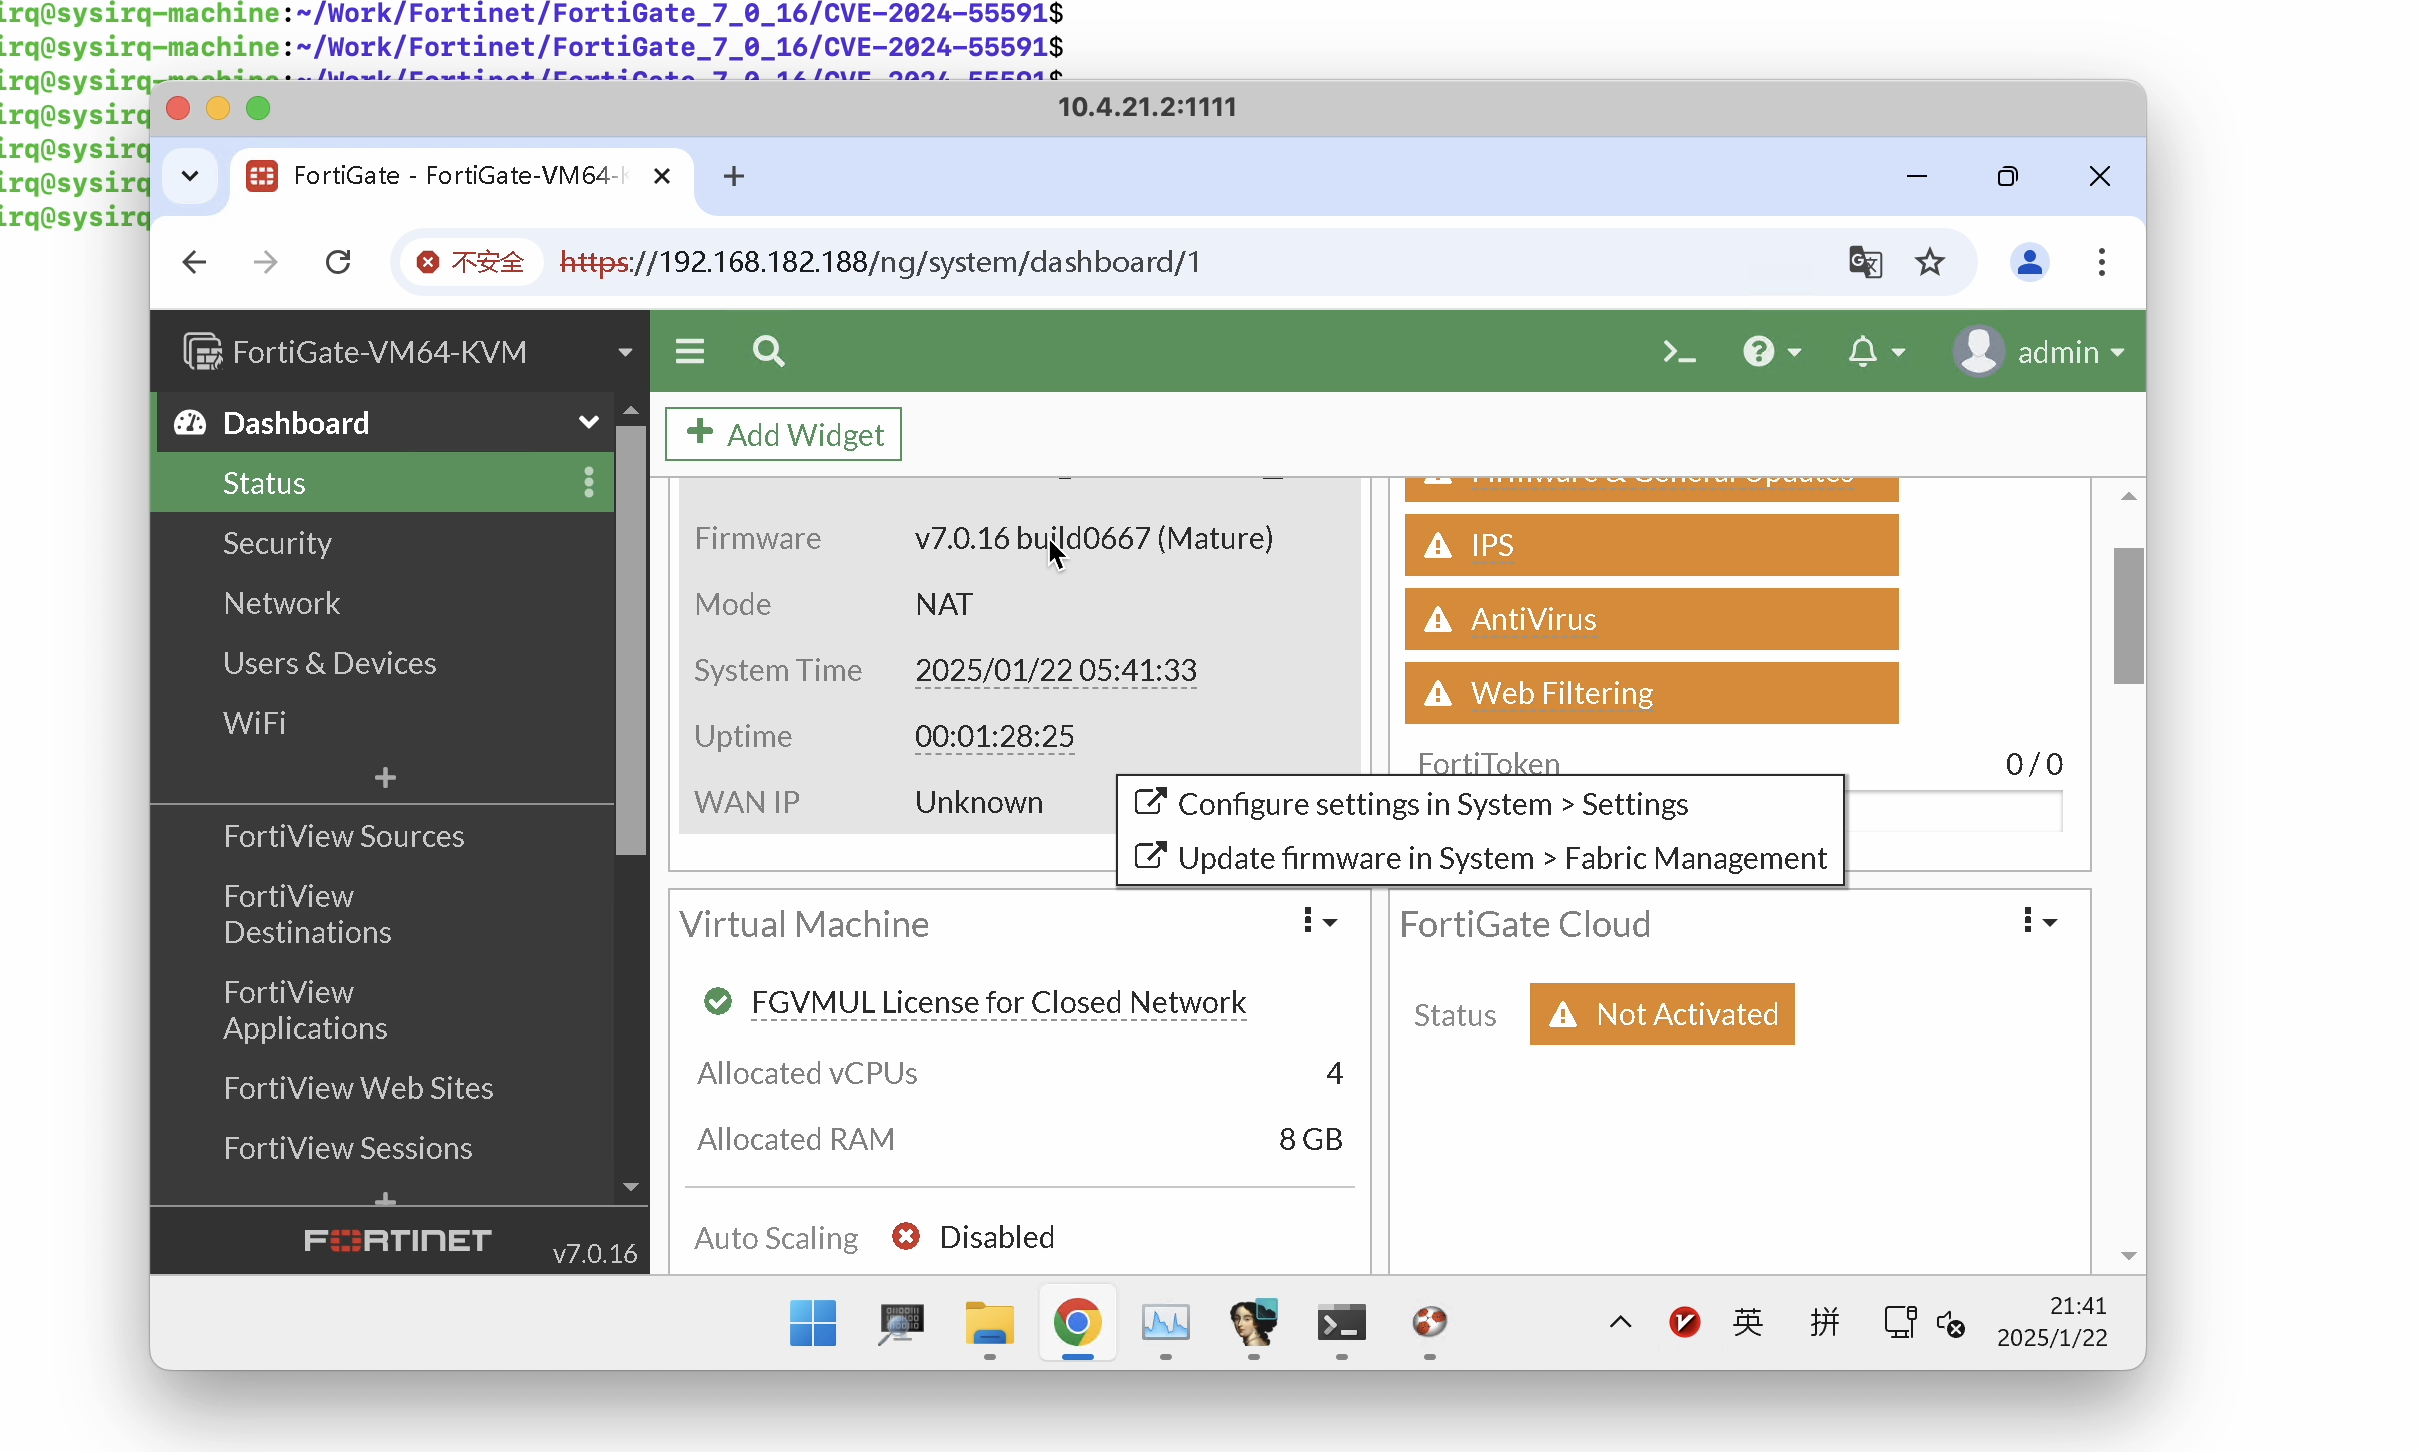 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
CVE-2024-55591를 위한 Python 익스플로잇, 취약한 FortiGate 및 FortiProxy 장치에서 FortiOS 인증을 우회하여 원격 명령을 실행합니다.
 baph00met/cve-2024-47533
CVE-2024-47533: Cobbler 인증 우회 및 코드 실행
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329에 대한 익스플로잇 PoC로, JFrog Artifactory의 인증 우회 취약점입니다. JWT 토큰을 위조하여 관리자 액세스 권한을 얻고 영구 백도어 사용자를 생성하는 방법을 시연합니다.
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP 사용자 생성 인증 우회 익스플로잇








